
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 sleepingbag945/dddd
Batch-Tool zur Asset-Erfassung und Schwachstellen-Scanning für Red Teams. Zieht Ziele von Hunter, Fofa und Quake, führt Fingerprinting,…
 lukechilds/reverse-shell
Reverse-Shell-Dienst auf Abruf, der automatisch die Zielumgebung erkennt und den passenden Payload für den Fernzugriff während Penetrationstests…
 ristbs/awesome-redteam-cheatsheet
Red Team Cheatsheet in ständiger Erweiterung.

 redsiege/c2concealer
Erzeugt randomisierte, lint-validierte C2-Malleable-Profile für Cobalt Strike und automatisiert die Konfiguration von HTTP/S-, DNS-, SMB- und…
 safebuffer/sam-the-admin
Ausnutzen von CVE-2021-42278 und CVE-2021-42287, um sich von einem Standard-Domänenbenutzer aus als DA auszugeben
 cytopia/pwncat
pwncat - netcat auf Steroiden mit Firewall, IDS/IPS-Umgehung, Bind- und Reverse-Shell, selbstinjizierender Shell und Portweiterleitungs-Magie - und…
 uknowsec/sharpdecryptpwd
Analysiert die von bestimmten Programmen auf Windows-Systemen gespeicherten Passwörter, darunter: Navicat, TeamViewer, FileZilla, WinSCP,…
 trustedsec/cs-remote-ops-bof
Remote-Operations-Befehle, implementiert mithilfe von Beacon Object Files
 stormshadow07/hacktheworld
Ein Python-Skript zur Erzeugung von Payloads, die bisher alle Antivirenprogramme umgehen.
 insecurityofthings/jackit
Exploit-Tool für die MouseJack-Sicherheitslücke, das Tastatureingabe-Injektion und Maus-Hijacking über nRF24L01-Funk-Dongles ermöglicht. Unterstützt…
 sensepost/hostapd-mana
SensePosts modifiziertes hostapd für WLAN-Angriffe.
 carmaa/inception
Inception ist ein Tool zur Manipulation von physischem Speicher und zum Hacken, das PCI-basiertes DMA ausnutzt. Das Tool kann über FireWire,…
 luemmelsec/pentest-tools-collection
Kuratierte Sammlung von offensiven Sicherheitstools und -befehlen für Active-Directory-Angriffe, C2, Privilege Escalation, Verschleierung und…
 garrettfoster13/sccmhunter
Post-Exploitation-Tool für die Identifizierung, Profilierung und den Angriff auf Microsoft SCCM-Assets in Active Directory-Domänen, das die Gewinnung…
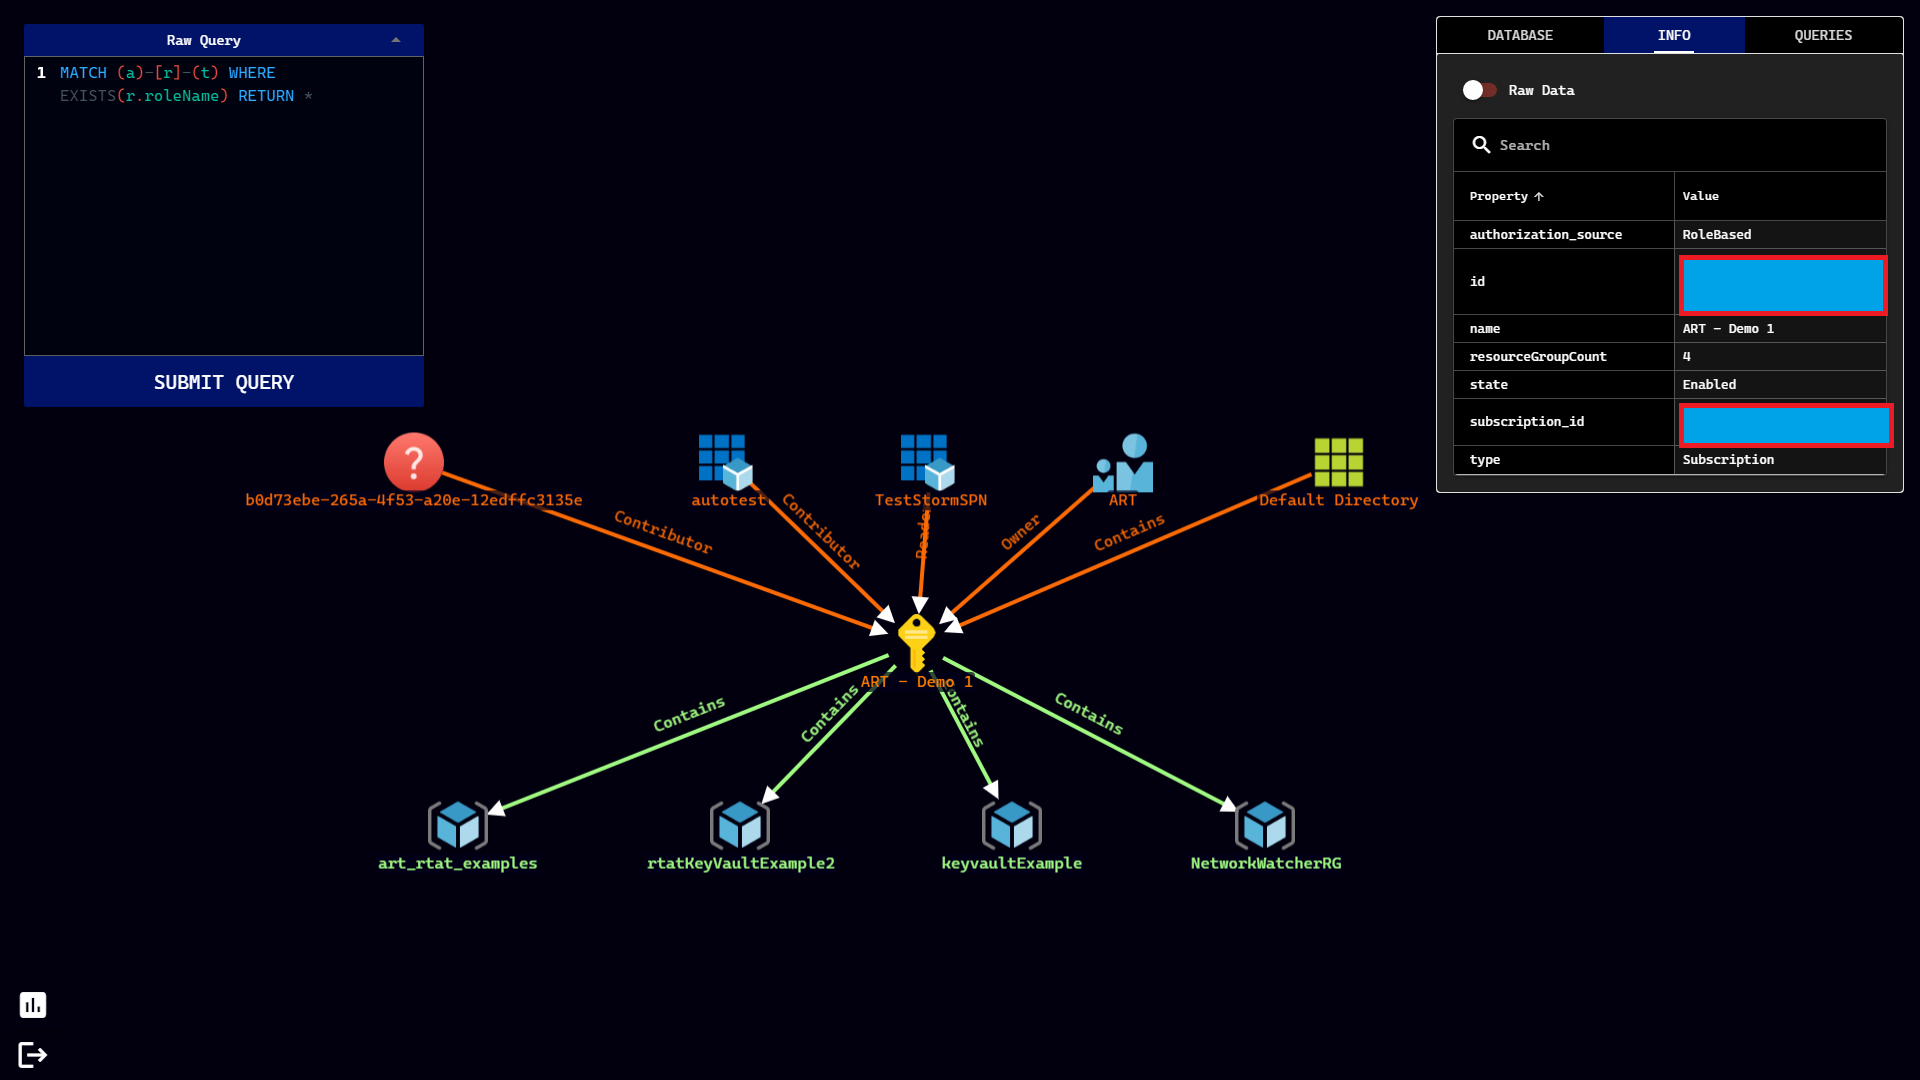 azure/stormspotter
Azure Red Team Tool zum Darstellen von Azure- und Azure Active Directory-Objekten
 mgeeky/protectmytooling
Multi-Packer Wrapper, der es ermöglicht, verschiedene Packer, Obfuskatoren und andere Red Team-orientierte Waffen aneinanderzureihen. Ausgestattet…
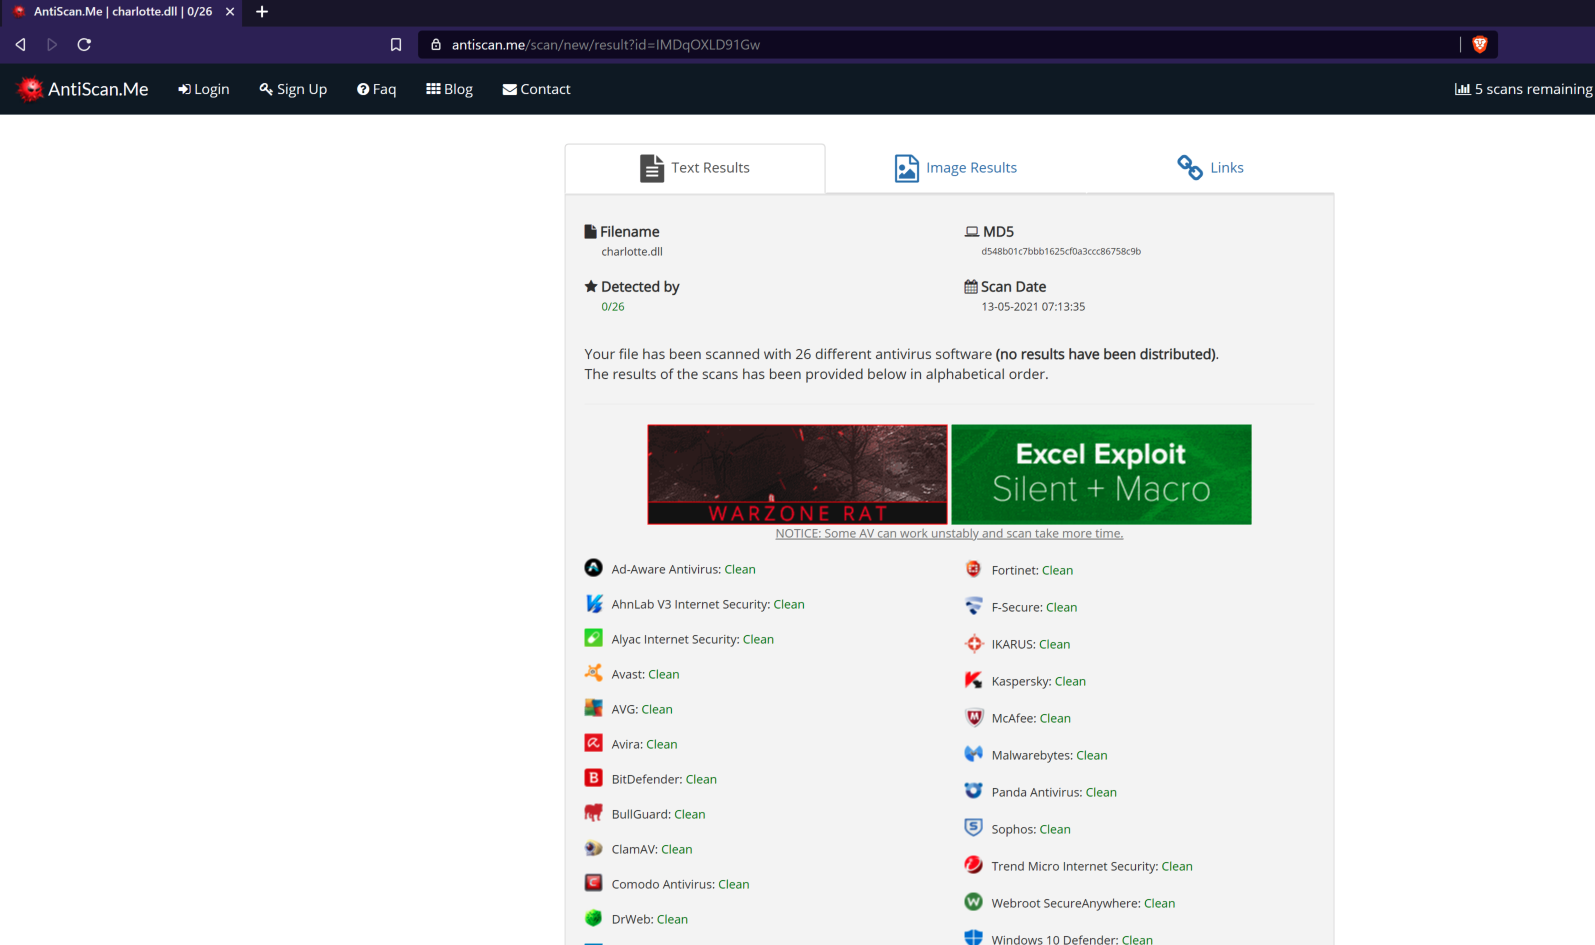 9emin1/charlotte
c++ vollständig unerkannter Shellcode-Launcher ;)








