
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 pentestgeek/phishing-frenzy
Ruby on Rails Phishing Framework
 outflanknl/c2-tool-collection
Eine Sammlung von Tools, die über BOF- und Reflective-DLL-Ladetechniken in Cobalt Strike (und möglicherweise andere C2-Frameworks) integriert werden.
 pikpikcu/airecon
AIRecon ist ein autonomer Cybersecurity-Agent, der ein selbst gehostetes Large Language Model (Ollama) mit einer Kali-Linux-Docker-Sandbox und einer…
 login-securite/donpapi
Automatisierter Remote-Anmeldeinformationssammler für Windows-Umgebungen, der DPAPI-Geheimnisse, Browser-Anmeldeinformationen, Zertifikate und…
 ascotbe/medusa
🐈Medusa ist eine Waffenarsenal-Plattform für Red Teams. Sie umfasst derzeit Funktionen wie XSS-Plattform, Kollaborationsplattform, CVE-Überwachung,…
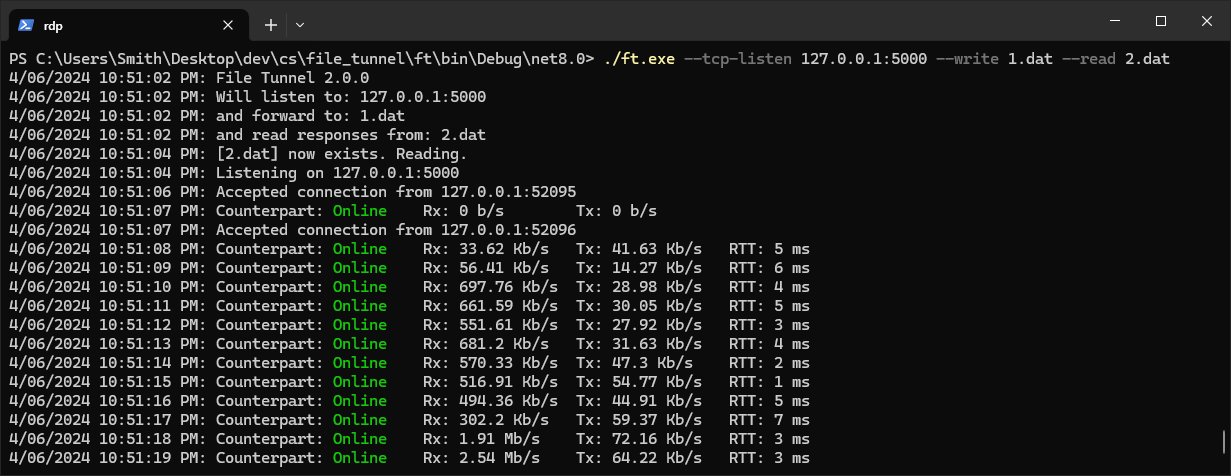 fiddyschmitt/file-tunnel
Tunnel-TCP-Verbindungen durch eine Datei
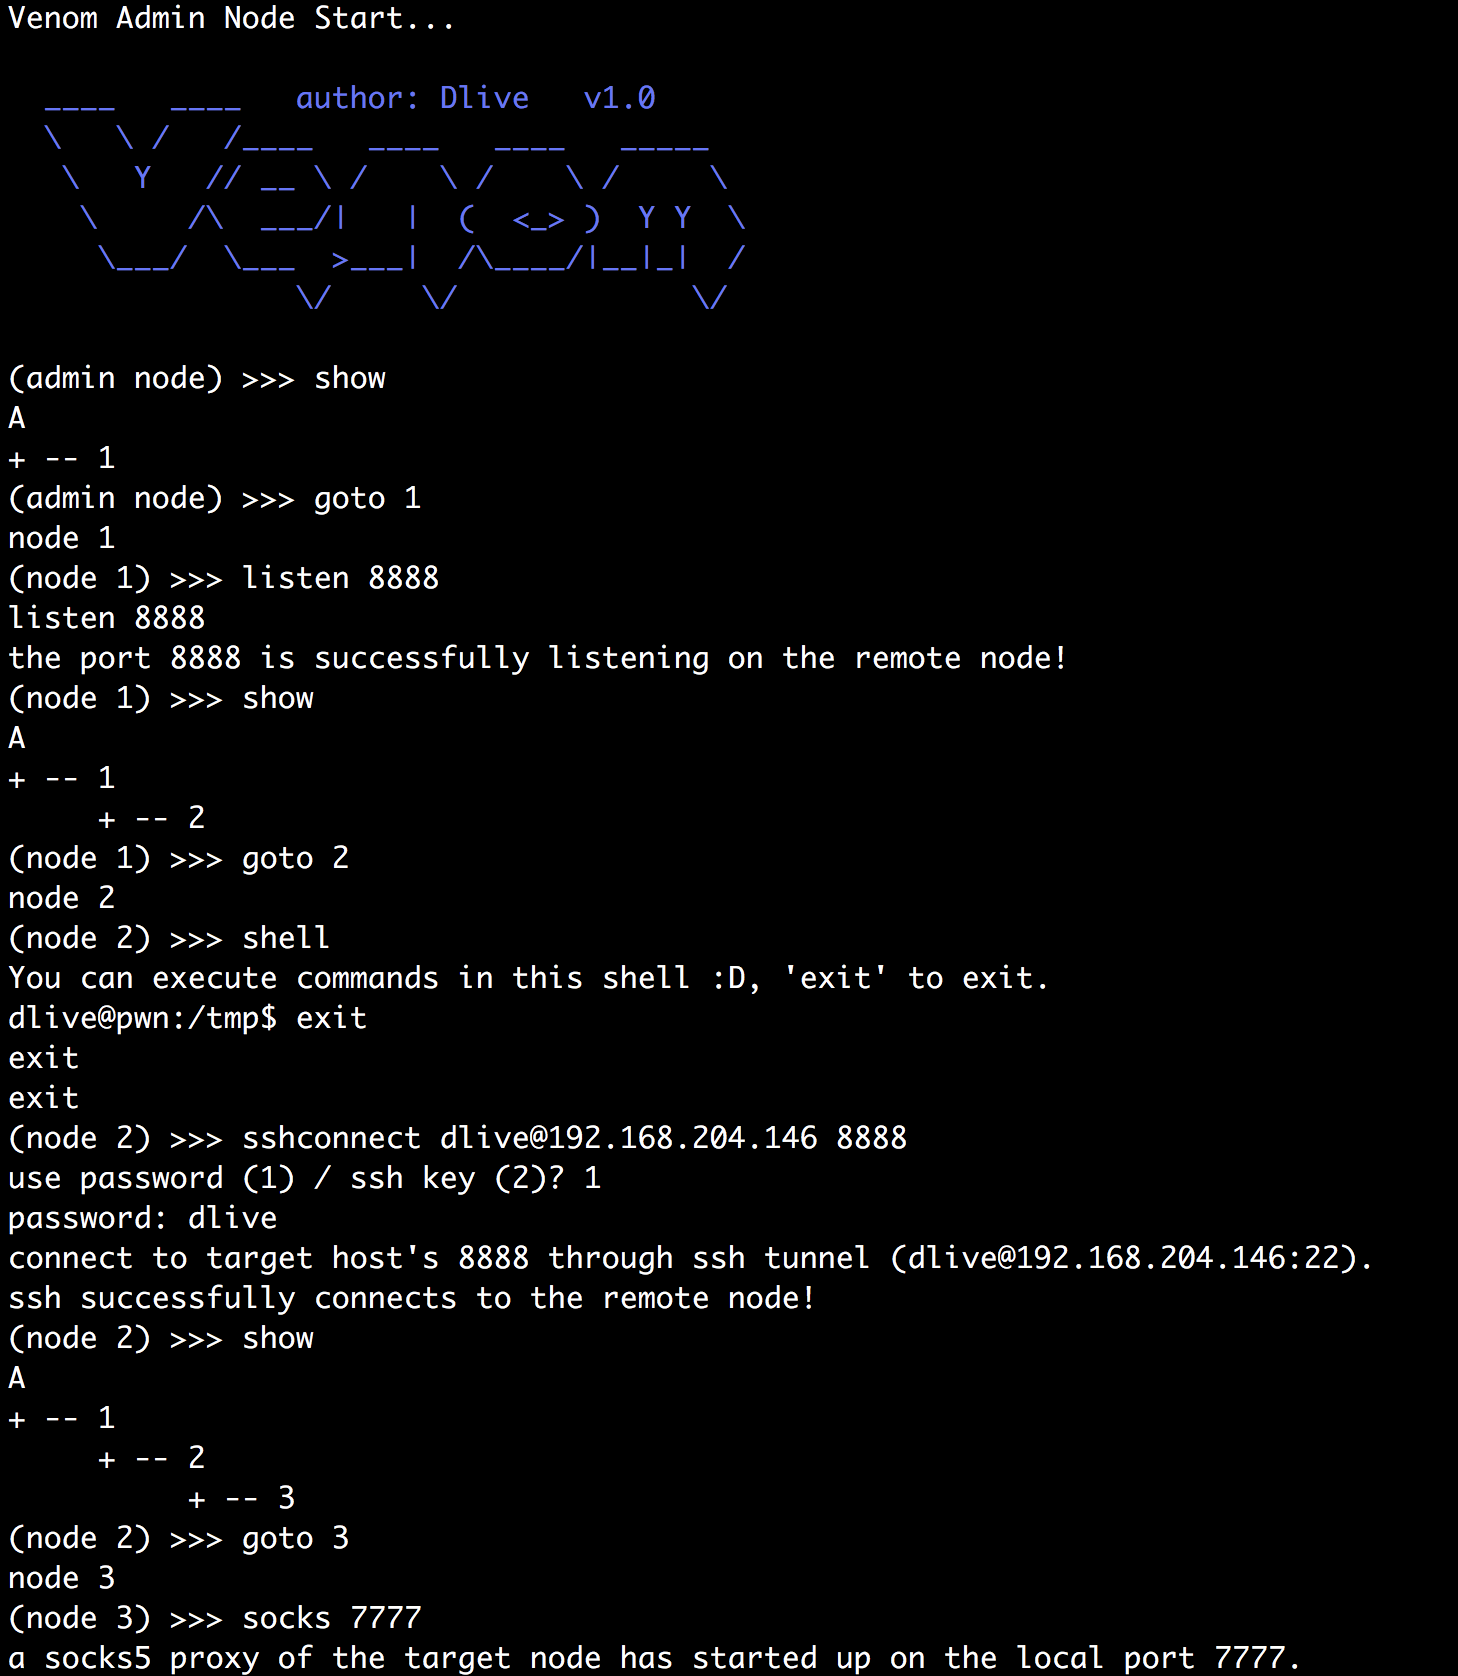 dliv3/venom
Venom - Ein Multi-Hop-Proxy für Penetrationstester
 gianlucaborello/libprocesshider
LD_PRELOAD-Shared-Library, die einen Linux-Prozess vor Tools wie ps und lsof verbirgt, indem sie readdir- und proc-Dateisystem-Aufrufe abfängt.
 reverseclabs/sharpgpoabuse
SharpGPOAbuse ist eine in C# geschriebene .NET-Anwendung, die verwendet werden kann, um die Bearbeitungsrechte eines Benutzers an einem…
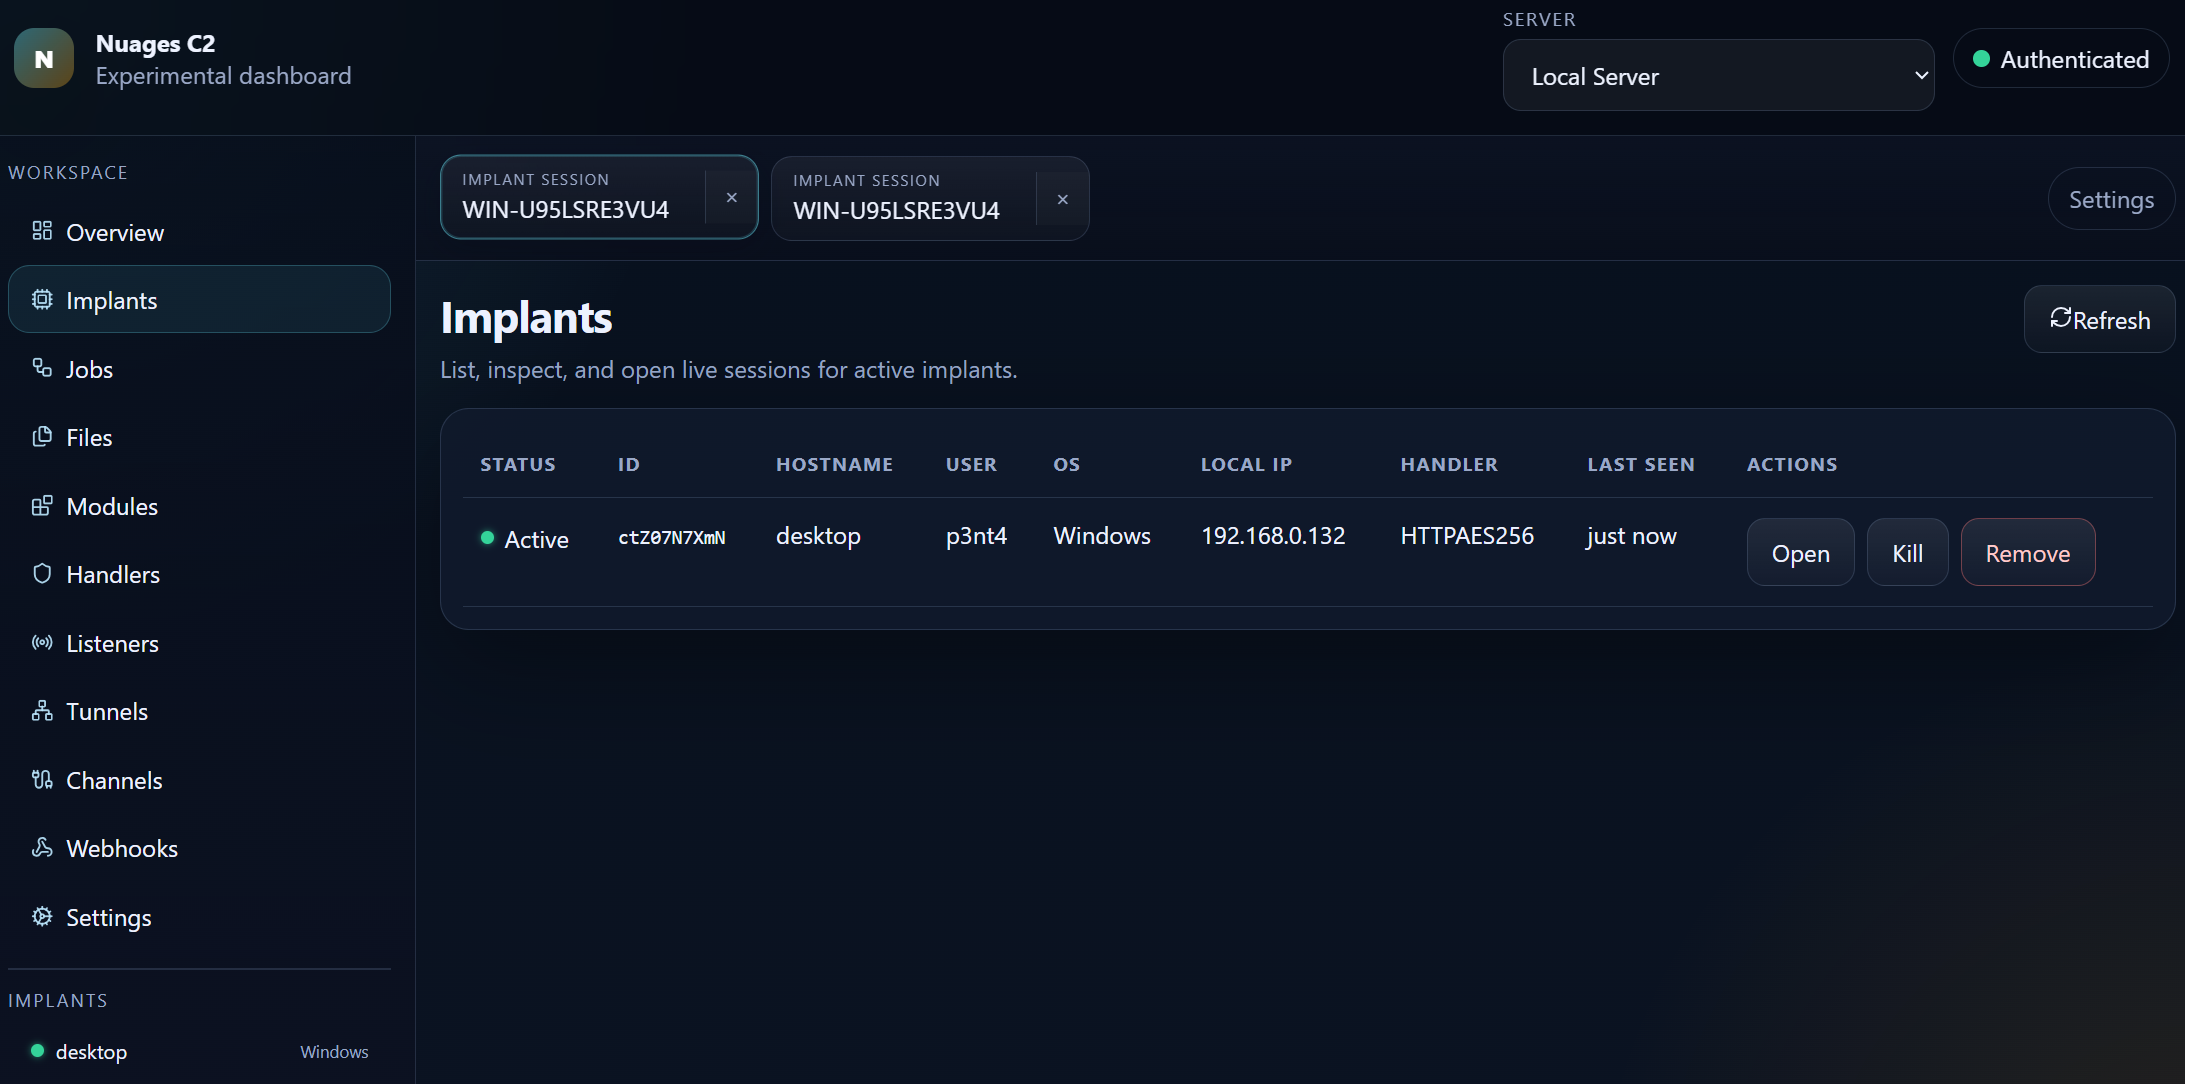 p3nt4/nuages
Ein modulares C2-Framework
 arvanaghi/sessiongopher
SessionGopher ist ein PowerShell-Tool, das WMI verwendet, um gespeicherte Sitzungsinformationen für Remotezugriffstools wie WinSCP, PuTTY,…
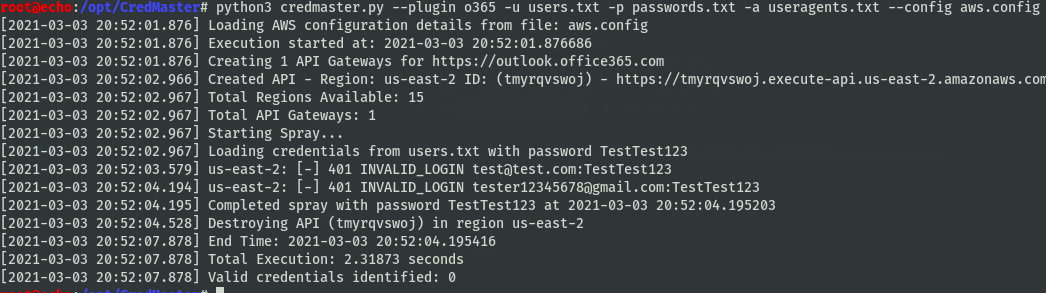 knavesec/credmaster
Umstrukturiertes und verbessertes CredKing-Passwort-Spraying-Tool, nutzt FireProx-APIs, um IP-Adressen zu rotieren, anonym zu bleiben und Drosselung…
 reverseclabs/c3
Custom Command and Control (C3). Ein Framework für schnelles Prototyping von benutzerdefinierten C2-Kanälen, das gleichzeitig Integration in…
 cobbr/sharpsploit
SharpSploit ist eine .NET Post-Exploitation-Bibliothek, geschrieben in C#
 bitbrute/evillimiter
Tool, das die Bandbreite von Geräten im lokalen Netzwerk ohne Administratorzugriff überwacht, analysiert und begrenzt.
 pushsecurity/browser-identity-attacks-matrix
Offensive Sicherheit treibt defensive Sicherheit an. Wir teilen eine Sammlung von SaaS-Angriffstechniken, um Verteidigern zu helfen, die Bedrohungen…
 endgameinc/rta
Skriptbasiertes Framework zur Simulation von über 50 MITRE ATT&CK-Techniken zur Prüfung der Erkennungsfähigkeiten des Blue Teams. Enthält…
 arthepsy/cve-2021-4034
Proof-of-concept-Exploit für CVE-2021-4034 (PwnKit), eine lokale Privilege-Escalation-Schwachstelle in polkits pkexec, die es nicht privilegierten…








