
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen
 bitbrute/evillimiter
Tool, das die Bandbreite von Geräten im lokalen Netzwerk ohne Administratorzugriff überwacht, analysiert und begrenzt.
 pushsecurity/browser-identity-attacks-matrix
Offensive Sicherheit treibt defensive Sicherheit an. Wir teilen eine Sammlung von SaaS-Angriffstechniken, um Verteidigern zu helfen, die Bedrohungen…
 endgameinc/rta
Skriptbasiertes Framework zur Simulation von über 50 MITRE ATT&CK-Techniken zur Prüfung der Erkennungsfähigkeiten des Blue Teams. Enthält…
 arthepsy/cve-2021-4034
Proof-of-concept-Exploit für CVE-2021-4034 (PwnKit), eine lokale Privilege-Escalation-Schwachstelle in polkits pkexec, die es nicht privilegierten…
 the-xentropy/xencrypt
Ein PowerShell-Skript-Tool zur Antivirus-Umgehung
 danmcinerney/icebreaker
Erhält Klartext-Anmeldeinformationen von Active Directory, wenn Sie sich im internen Netzwerk befinden, aber außerhalb der AD-Umgebung
 med0x2e/sigflip
SigFlip ist ein Tool zum Patchen von mit Authenticode signierten PE-Dateien (exe, dll, sys, usw.), ohne die bestehende Signatur zu ungültig zu machen…
 r00t-3xp10it/fakeimageexploiter
Nutzen Sie eine Fake image.jpg, um Ziele auszunutzen (bekannte Dateierweiterungen verstecken)
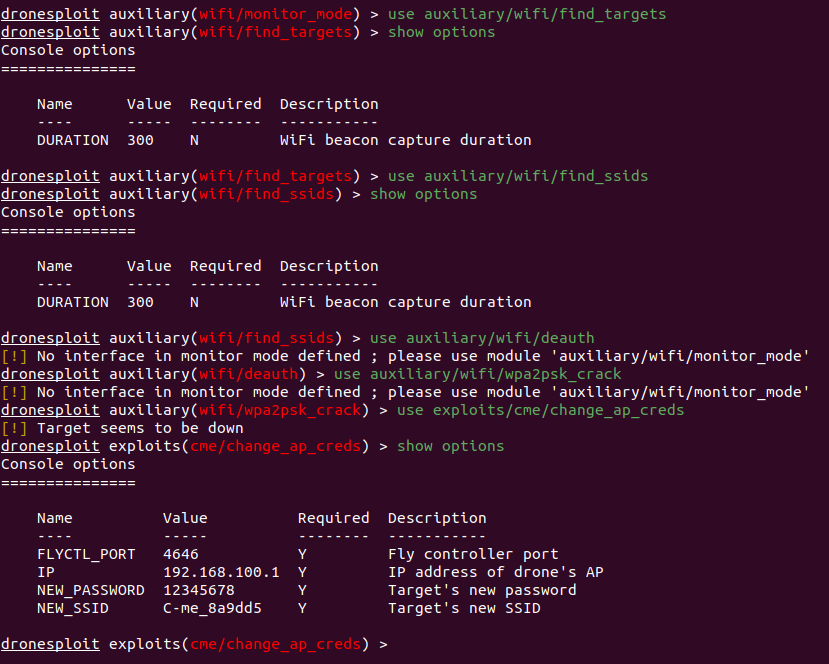 dronesploit/dronesploit
Metasploit-ähnliches Konsolen-Framework für Pentesting von kommerziellen Drohnen, mit modularen Exploits für drahtlose Angriffe,…
 owerdogan/whoami-project
Whoami bietet verbesserte Privatsphäre und Anonymität für Debian- und Arch-basierte Linux-Distributionen
 ne0nd0g/go-shellcode
Ein Repository von Windows Shellcode-Runnern und unterstützenden Hilfsprogrammen. Die Anwendungen laden und führen Shellcode mithilfe verschiedener…
 forbiddenprogrammer/conti-pentester-guide-leak
Durchgesickerte Pentesting-Handbücher, die den Conti-Ransomware-Kriminellen übergeben wurden
 blackarrowsec/redteam-research
Sammlung von PoC und offensiven Techniken, die vom BlackArrow Red Team verwendet werden
 yuanyuanxiang/simpleremoter
Ein Fernsteuerungsprogramm basierend auf Gh0st: Implementiert Terminalverwaltung, Prozessverwaltung, Fensterverwaltung, Remotedesktop,…
 s0ld13rr/pentestcode
Autonomer KI-Penetrationstest-Agent, der Multi-Agenten-Aufklärung, Exploitation, Post-Exploitation und Berichterstellung mit persistentem…
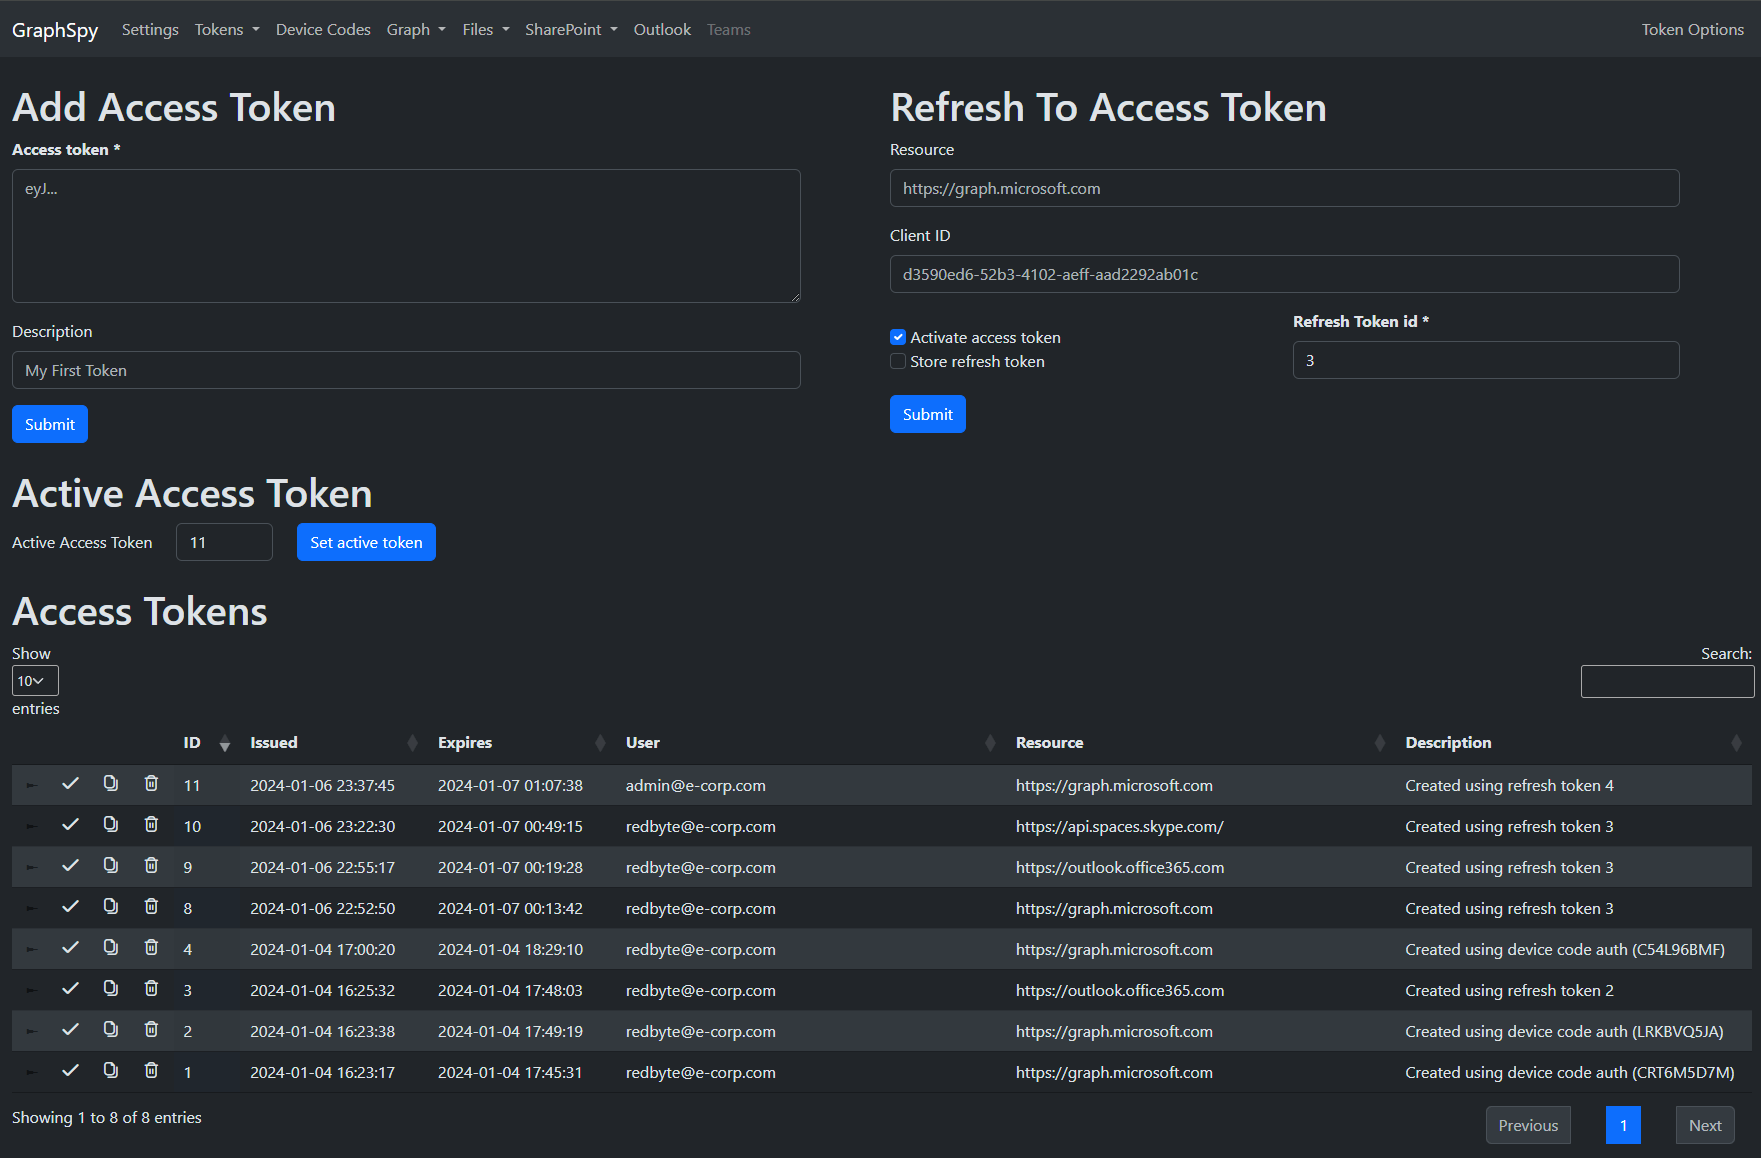 redbyte1337/graphspy
Initial Access und Post-Exploitation-Tool für Entra ID und M365 mit browserbasierter GUI
 viralmaniar/i-see-you
ISeeYou ist ein Bash- und Javascript-Tool, um den genauen Standort der Benutzer während Social-Engineering- oder Phishing-Angriffen zu ermitteln.…
 assetnote/nowafpls
Burp-Plugin zur Umgehung von WAFs durch Einfügen von Junk-Daten








