
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 ottoyrocky/phantom-brain
Tragbares intelligentes Erkennungsnetzwerk mit offline KI
 pierreadams/cve-2026-39023
RCE RESPONSIVE filemanager v.9.14.0
 pierreadams/cve-2020-10567
RCE RESPONSIVE filemanager v.9.14.0
 masterking32/masterhttprelayvpn
Domain-fronted HTTP/SOCKS5-Proxy-Tunnelverkehr durch Google Apps Script mit MITM-TLS-Abfangen, HTTP/1-2-Multiplexing und DPI-Umgehung.
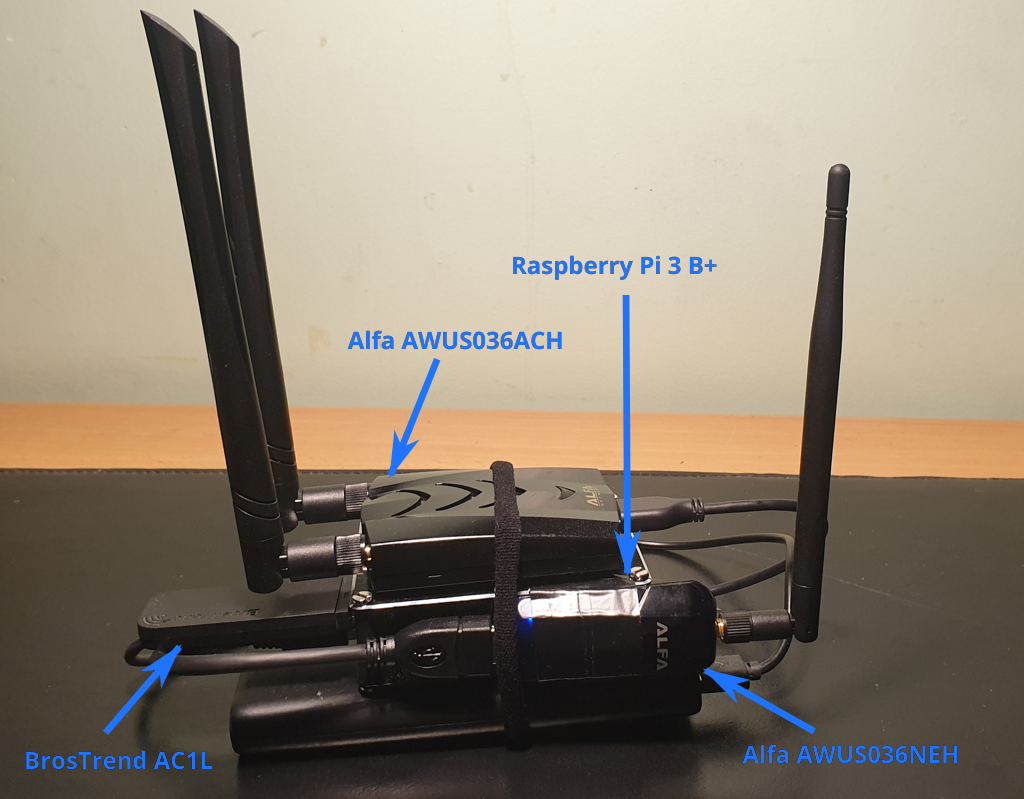 koutto/pi-pwnbox-rogueap
Selbstgebaute Pwnbox :rocket: / Schurken-AP :satellite: basierend auf Raspberry Pi — WiFi-Hacking-Spickzettel + MindMap :bulb:
 byt3bl33d3r/pymalleablec2
Python-Interpreter für Cobalt Strike Malleable C2 Profile. Ermöglicht es Ihnen, sie programmatisch zu parsen, zu erstellen und zu modifizieren.
 riccardocataldi/access-point
Rogue Open-Wi-Fi-AP für kontrollierten Datenverkehrs-Mitschnitt mit hostapd, dnsmasq und iptables NAT. Ermöglicht Echtzeit-Client-Überwachung,…
 yuvrajshad/freepbx-cve-2025-57819
Unauthentifizierte SQL-Injection zu Remote Code Execution in FreePBX — CVE-2025-57819
 chuzoux/cve-2025-32433-exploit-edited
Basiert auf der Originalversion:https://github.com/vulhub/vulhub/blob/master/erlang/CVE-2025-32433/exploit.py Ersetzen Sie das Unicode-Häkchen durch…
 jf-gondim/mcp-pwn
PoC-Exploit für CVE-2026-23744 — nicht authentifizierte RCE in MCPJam Inspector durch unvalidierte serverConfig-Befehlsinjektion auf…
 bootstrapbool/xerteonlinetoolkits-rce
Nicht authentifizierter Exploit für Xerte Online Toolkits. Erfordert die Kenntnis eines gültigen Benutzernamens.
 0xblackash/cve-2020-17103
CVE-2020-17103
 0x7556/cve-2025-32433
CVE-2025-32433 Erlang/OTP SSH RCE Exploit SSH远程代码执行漏洞EXP
 blacksnufkin/maverick
Adaptix C2-Agent mit Crystal Palace PIC-Linker und PICO-Modulsystem
 jeanback1/cve-2025-57819-exploit
FreePBX Pre-Auth SQLi to RCE (CVE-2025-57819) — All-in-One-Exploit
 0xehab/freepbx-cve-2025-57819-rce
Unauthentifizierte SQL-Injection- und beliebige Datei-Upload-Exploit-Kette für FreePBX 16, die Remote-Code-Ausführung über die Erstellung eines…
 bfurkanyildiz/android-rce-analizi
Android CVE-2024-0044, 43093, 23706 Schwachstellenanalyse und PoC-Lab-Umgebung
 nodiuus/nocturne
Ein bin2bin Code-Virtualizer für x86-64-PEs








