
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen
 interceptsuite/proxybridge
Simple Proxy Client to force proxy to any Windows/MacOS/Linux Application TCP and UDP traffic
 stevendamianakis/autopi
Taxonomiegeleitetes adaptives Red-Teaming-Framework, das Prompt-Injection-Techniken durchmustert und fehlgeschlagene Versuche verfeinert, um…
 trappsec-dev/trappsec
Open-Source-Framework zum Einbetten realistischer Köder-Routen und Honey-Felder in APIs, um Angreifer zu erkennen, die die Geschäftslogik…
 apache/caldera
Automatisierte Plattform zur Angreiferemulation
 yanixos/apache-cve-2026-129448
CVE-2026-129448 Apache Roller XML-RPC-Deserialisierung: PoC, Scanner, Exploit, Lab
 bc-security/empire
Empire ist ein Post-Exploitation- und Adversary-Emulation-Framework, das verwendet wird, um Red Teams und Penetrationstester zu unterstützen.
 bc-security/starkiller
Starkiller ist ein Frontend für PowerShell Empire.
 llcforge/cve-2026-125350
Proof-of-Concept-Trigger und Erkennungshinweise für CVE-2026-125350, eine Use-after-free-Schwachstelle im XML-Parser von Chrome (CVSS 8.8, Chrome <…
 llcforge/cve-2026-124194
Python-PoC für CVE-2026-124194: erstellt Outlook-.msg-Dateien mit RTF-INCLUDEPICTURE-UNC-Pfaden, um NetNTLMv2-Hashes zu erfassen, mit SMB-Server-,…
 ultrasecurity/storm-breaker
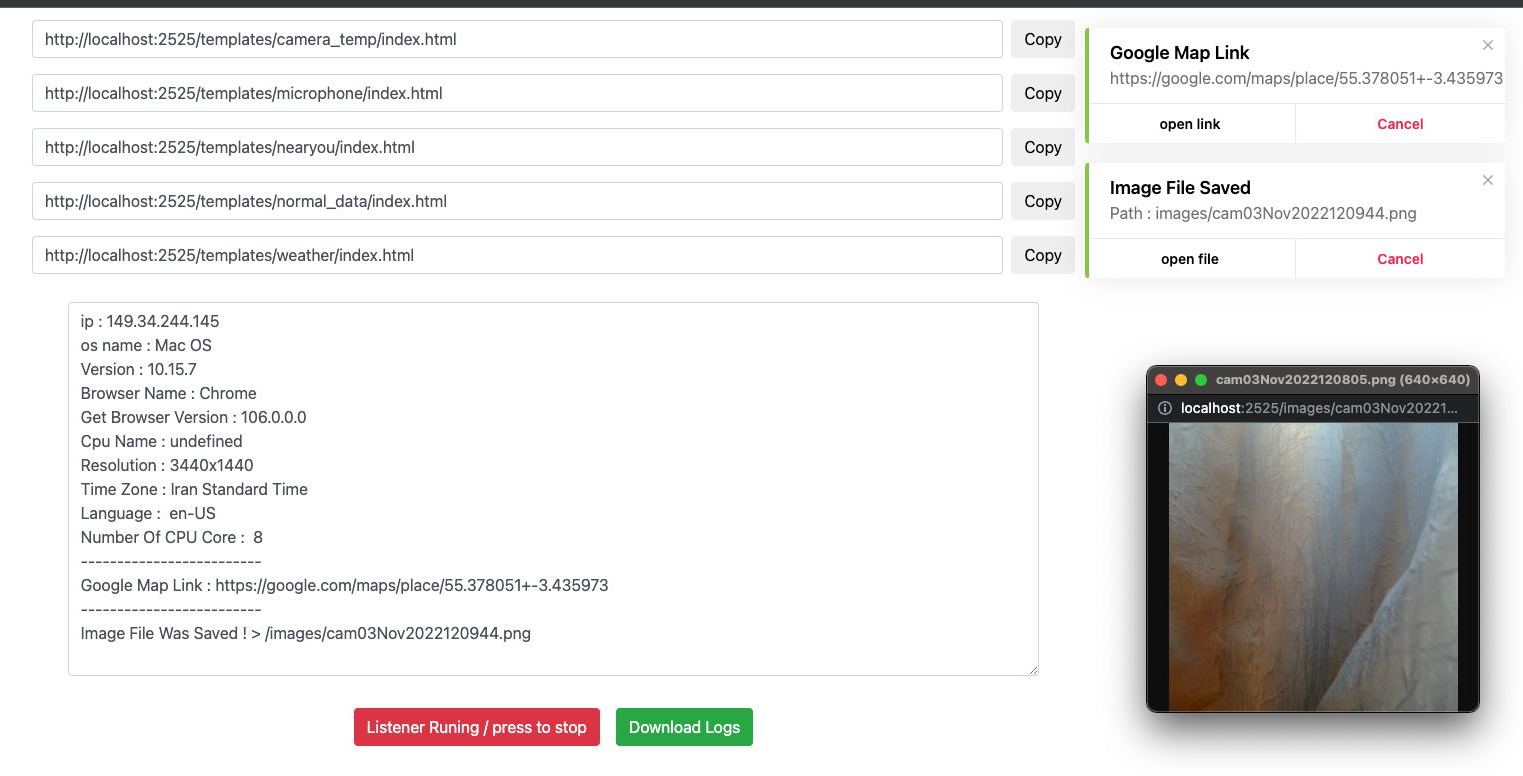
Full-featured Social Engineering Framework with Page Cloning, MITM Proxy, Credential Capture, Session Extraction, and Real-time Monitoring.
 nvidia/garak
Modularer LLM-Schwachstellenscanner, der mit statischen, dynamischen und adaptiven Sonden nach Halluzinationen, Datenlecks, Prompt-Injection,…
 pensarai/apex
AI-powered offensive security testing using autonomous agents, directly in your terminal.
 fortra/impacket
Python-Bibliothek für die Manipulation von Netzwerkprotokollen auf niedriger Ebene, mit Implementierungen von SMB, MSRPC, Kerberos und WMI sowie…
 rianhanft/marauderbox
Ein Fork der Marauder-Firmware mit Nyan-Box-Funktionen sowie UX/UI-Verbesserungen.
 not-sekiun/pyiris
PyIris ist ein modulares Toolkit für Remote-Access-Trojaner, geschrieben in Python, das auf Windows- und Linux-Systeme abzielt.
 n3rada/mssqland
C#-Post-Exploitation- und Exploitation-Tool für Microsoft SQL Server (MS SQL / MSSQL), das Linked-Server-Ketten beliebiger Tiefe mit kaskadierender…
 ko0ler/homelab
GNS3-Heimlabor, das ein segmentiertes Netzwerk mit Cisco ASAv Firewall, L3-Core, DMZ und einer Active-Directory-Domäne dokumentiert, um Netzwerk-,…
 mverschu/adwsdomaindump
Active Directory information dumper via ADWS for evasion purposes.






