
 trappsec-dev/trappsec
Open-Source-Framework zum Einbetten realistischer Köder-Routen und Honey-Felder in APIs, um Angreifer zu erkennen, die die Geschäftslogik auskundschaften, und um die Aufklärung in umsetzbare Sicherheitstelemetrie umzuwandeln.

trappsec ist ein Open-Source-Framework, das Entwicklern hilft, Angreifer zu erkennen, die die Geschäftslogik von APIs ausspähen. Durch das Einbetten realistischer Köder-Routen und Honey-Felder, die von echten API-Konstrukten kaum zu unterscheiden sind, werden Angreifer dazu gebracht, sich zu authentifizieren – wodurch Aufklärung in verwertbare Sicherheitstelemetrie umgewandelt wird.
Gebaut für das 1 %, das tatsächlich seine Sicherheitswarnungen ansieht, und die 99 %, die einfach die Vorstellung mögen, welche zu haben.
Dokumentation lesen • Ultra-Quickstart • Bedrohungsmodell • Produktion
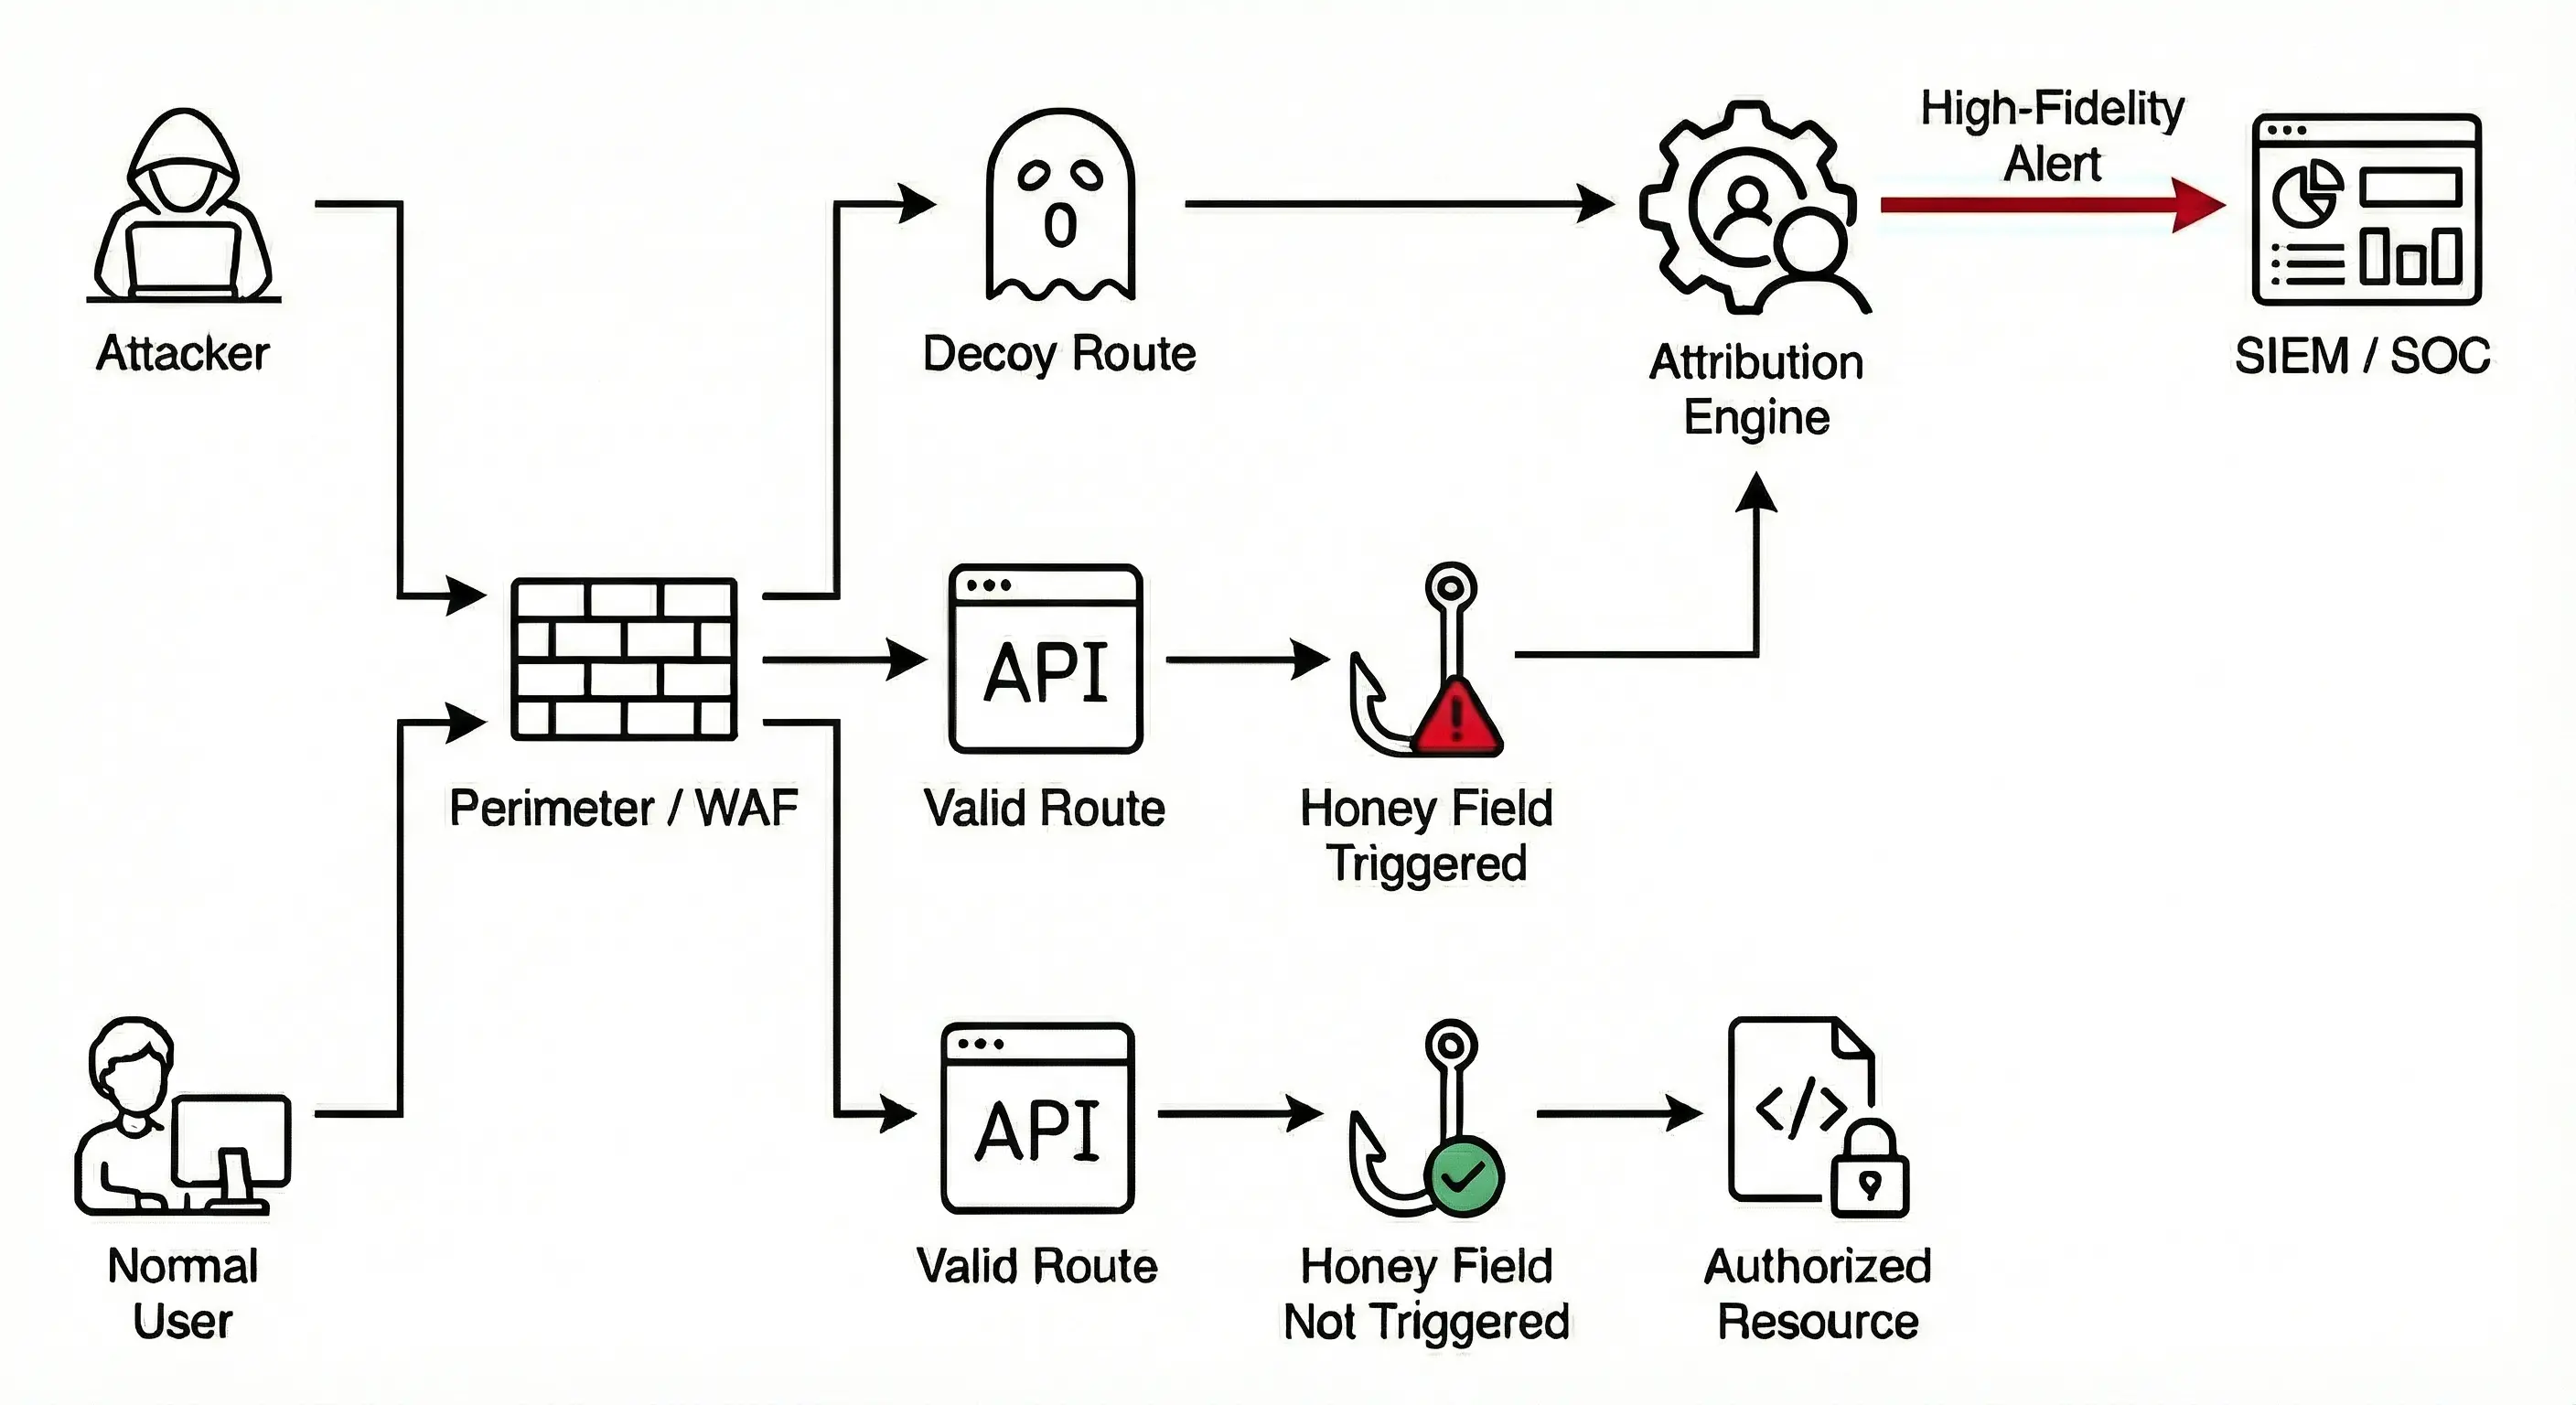
Köder-Routen (Decoy Routes): Dies sind „Geister“-Endpunkte, die außerhalb Ihrer echten Logik liegen, aber authentisch wirken. Indem Sie Dummy-Referenzen in Ihrem clientseitigen Code platzieren, können Sie Angreifer dazu verleiten, diese Fallen anzusteuern, sodass Sie ihr Verhalten über benutzerdefinierte statische oder dynamische Antworten überwachen können, die sich an den Authentifizierungsstatus anpassen.
Honey-Felder: Nicht-funktionale Parameter, die in legitime API-Endpunkte eingebettet sind und als unsichtbare Stolperdrähte wirken. Sie können Angreifer ködern, indem Sie sie als versteckte Formularfelder mit statischen Werten einfügen oder vorhandene „schreibgeschützte“ Attribute nutzen, die in GET-Antworten als Honey-Felder erscheinen und Alarme auslösen, wenn ein Angreifer versucht, sie über POST- oder PUT-Anfragen zu ändern.
Identitätszuordnung: Framework-Hooks ermöglichen es Ihnen, eine Anfrage mit der Identität eines authentifizierten Benutzers zu verknüpfen. Sie können Fallen auch einer bestimmten Absicht (Rechteausweitung, Aufklärung usw.) zuordnen. Zusammengenommen erhalten Sie hochpräzise Alarme, auf die Sicherheitsteams schnell und effektiver reagieren können.
Authentifizierung erfordern: In einem Internet, das größtenteils harmlos, aber zunehmend voller Menschen und Scanner (überwiegend Scanner) ist, die Dinge ausspähen, die sie nicht sollten, möchten Sie nicht von Rauschen überflutet werden. Verwenden Sie nicht authentifizierte Template-Antworten wie (401, Unauthorized), um sie dazu zu führen, mit Authentifizierung zu sondieren.
Sich einfügen: Eine Falle sollte genau wie ein normaler Teil Ihrer API aussehen. Eine gute Falle sollte wie ein alltäglicher, standardmäßiger – vielleicht sogar langweiliger – Teil Ihrer API wirken. Wenn sie „zu gut aussieht, um wahr zu sein“, werden Angreifer sie ignorieren. Entwerfen Sie Fallen, um Personen zu erwischen, die versuchen, Ihre Geschäftslogik zu verstehen oder zu manipulieren.
trappsec kann sich direkt in Ihre bestehenden Workflows integrieren. Ereignisse werden standardmäßig an Ihre üblichen Logging-Handler geschrieben, können aber auch so konfiguriert werden, dass sie in OpenTelemetry für Observability oder Webhooks integriert werden, um automatisierte Reaktionen auszulösen oder Sicherheitsteams zu benachrichtigen.
Drei Agent-Skills verwandeln Ihren Coding-Agenten in einen Sicherheitsingenieur für Ihre eigene App. Jedes schreibt seine Änderungen in den eigenen Code Ihrer App, fügt keine Abhängigkeit hinzu, funktioniert auf jedem Stack und meldet über OpenTelemetry, das die App bereits mit Traces und Logs eingerichtet haben muss. Alle drei teilen sich ein Schema: Die Identität des Aufrufers wird einmal pro Server-Span der Anfrage gesetzt, Befunde aus Täuschung und Erkennung tragen nur die Fakten der jeweiligen Regel und werden damit verknüpft, und Audit-Datensätze sind für sich genommen vollständig.
add-deception entwirft Honey-Felder und Köder-Routen, die zu den Konventionen deiner API passen und aus derselben Authentifizierung, denselben Loadern und derselben Validierung wie die benachbarten Routen aufgebaut sind, dazu Frontend-Köder, die aussehen, als hätte dein Team sie geschrieben. Es verifiziert, dass jede Stolperfalle auslöst und dass kein echter Nutzer sie jemals auslösen kann.add-detection verwandelt die Validierung, die deine App bereits durchführt, in Detektionen: Es findet die Prüfungen, die Eingaben ablehnen und Zustände feststellen, die kein echter Client erzeugen kann (Werte, die die UI nie anbietet, Summen, die nicht mit dem Server übereinstimmen, Schritte außer der Reihenfolge, IDs eines anderen Mandanten) und lässt jede davon melden, wer es versucht hat, ohne eine Antwort zu verändern.add-auditing zeichnet auf, was Nutzer in deinem Produkt tun, von alltäglichen Änderungen an dessen Kernobjekten bis hin zu sicherheitsrelevanten Aktionen (Anmeldungen, Rollenänderungen, Freigaben, Exporte, API-Schlüssel, Einstellungen), als eigenständige Audit-Datensätze mit Akteur, in wessen Auftrag, Mandant, Herkunft, Ressource, Änderungen und Ergebnis.Claude Code:
/plugin marketplace add trappsec-dev/trappsec
/plugin install trappsec@trappsec
Bitte es dann, Täuschung hinzuzufügen, Erkennung hinzuzufügen oder Audit-Protokollierung hinzuzufügen zu deiner App, oder führe /trappsec:add-deception, /trappsec:add-detection oder /trappsec:add-auditing aus.
Andere Agenten, die Agent Skills unterstützen: Kopiere die Skills aus plugins/trappsec/skills in das Skills-Verzeichnis deines Agenten.
| Sprache | Framework |
|---|---|
| Python | Flask |
| FastAPI | |
| Starlette | |
| Litestar | |
| Django | |
| Sanic | |
| Tornado | |
| Node.js | Express |
| NestJS | |
| Fastify | |
| Hapi | |
| Koa | |
| Hono | |
| Go | net/http |
| Gin | |
| Echo | |
chi, gorilla/mux und andere http.Handler-Router |
Dein Lieblings-Framework fehlt? Stelle hier eine Anfrage.
Community-Support ist über GitHub Issues und Discussions verfügbar.
Für kommerziellen Support oder Dienstleistungen sende eine E-Mail an [email protected].






