
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen
 mbadanoiu/log4jolokia
Python3-Implementierung zur Ausnutzung von Log4J über Jolokia
 mbadanoiu/mal-010
MAL-010: Gefährliche MBeans über JMX in Apache James zugänglich
 mbadanoiu/mal-015
MAL-015: Isolation Escape 2 in Ansible Tower

 jas502n/shiro-550
Shiro RememberMe 1.2.4 Deserialisierungsschwachstelle

 jas502n/woodpecker-plugins
woodpecker-plugins

 black-army-security/blackarmy-framework
Modulares, auf Python basierendes Penetrationstest-Framework für automatisierte Sicherheitsbewertungen, Exploitation und Red-Team-Operationen.…
 oscerd/process-injection-playground
Eine Sammlung von Samples und Material im Zusammenhang mit Process Injection
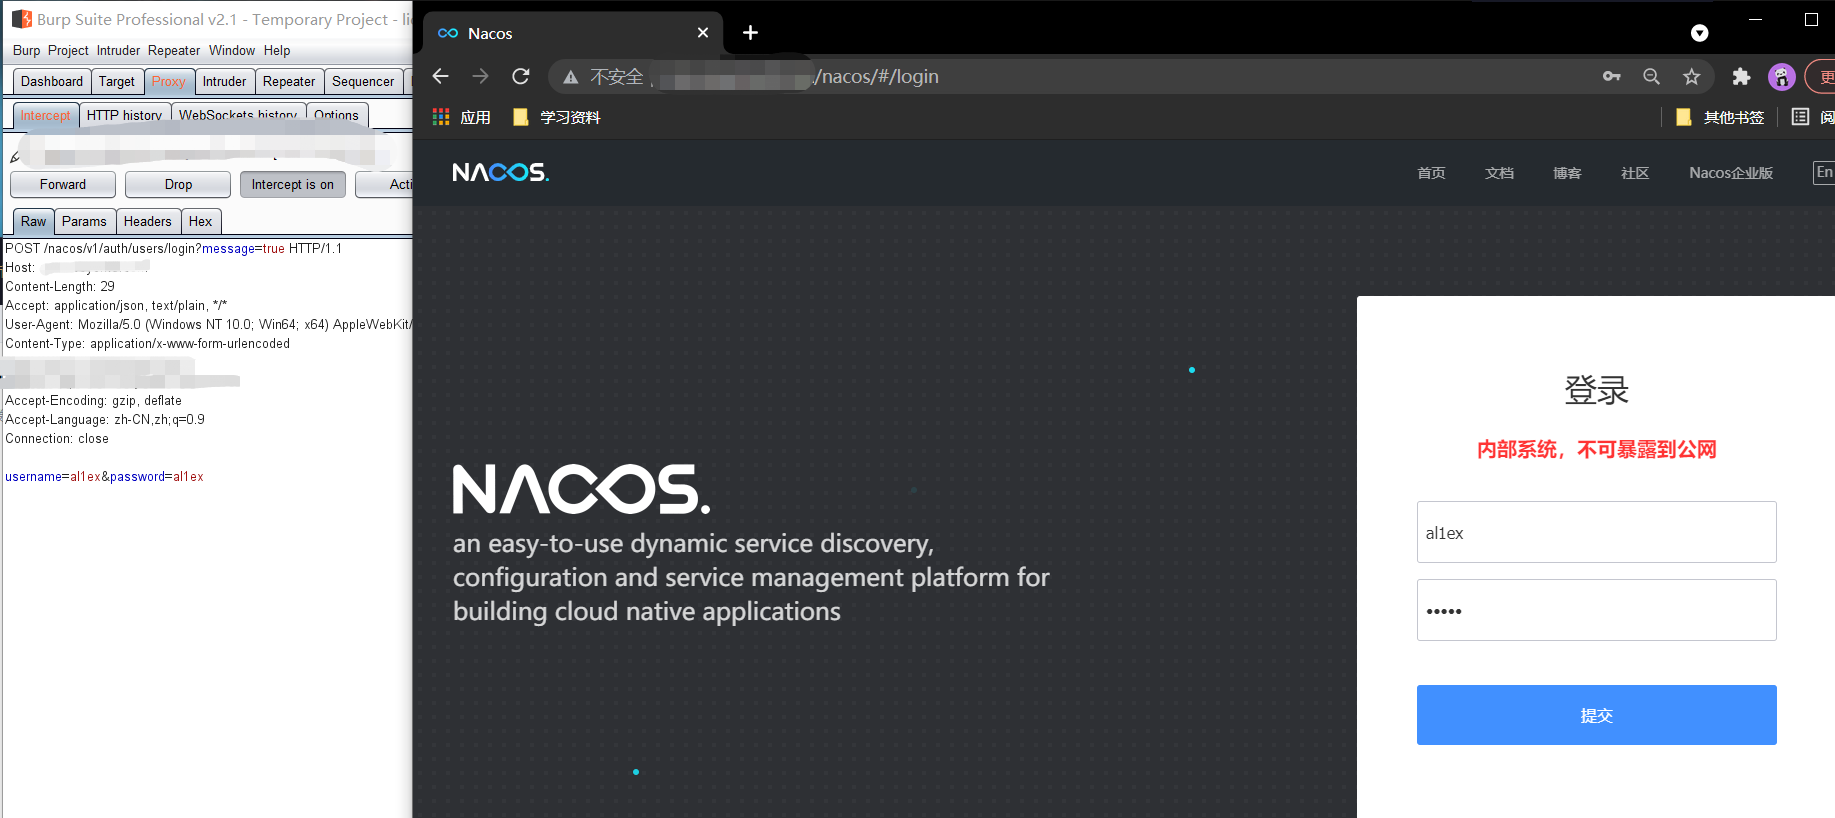 al1ex/alibab-nacos-unauthorized-login
Alibaba Nacos Nicht autorisierter Login
 al1ex/alibab-nacos-unauthorized-reset-pwd
Alibab-Nacos-Unauthorized-Reset PWD
 huovnn/cve-2023-0386-go-poc
Go-Proof-of-Concept für CVE-2023-0386, das FUSE und overlayfs verwendet, um auf verwundbaren Linux-Systemen die Rechte eines unprivilegierten…
 krakeneu/cve-2026-54121-certighost
CVE-2026-54121(CertiGhost) ohne MachineAccountQuota POC
 nafiez/metasploit-cve-2026-54121-certighost
Ein Metasploit-Hilfsmodul, das von einem beliebigen Domänenbenutzer mit niedrigen Rechten zu einer vollständigen Domänenkompromittierung eskaliert,…
 al1ex/hook-passwordchangenotify
PasswordChangeNotify-Hook

 al1ex/extensionhijack
ExtensionHijack








