
 #1
Tools zur Informationsbeschaffung über Ziele und zur Identifizierung von Angriffsflächen.
Kitploit empfohlen

 jonrau1/electriceye
ElectricEye ist ein Multi-Cloud-, Multi-SaaS-Python-CLI-Tool für Asset Management, Sicherheitslageverwaltung und Angriffsflächenüberwachung, das…
 ge0rg3/requests-ip-rotator
Eine Python-Bibliothek zur Nutzung des großen IP-Pools von AWS API Gateway als Proxy, um pseudo-unendliche IPs für Web Scraping und…
 zmap/zdns
Schnelle DNS-Nachschlagebibliothek und CLI-Tool
 netsniff-ng/netsniff-ng
Ein Schweizer Taschenmesser für Ihre täglichen Linux-Netzwerkarbeiten.
 mcw0/poc
Issues wurden für diese PoCs deaktiviert, da es sich lediglich um PoCs handelt, die gemeinfrei und nicht unterstützt sind.
 octoberfest7/teamsphisher
Phishing-Nachrichten und -Anhänge an Microsoft Teams-Benutzer senden
 tomnomnom/meg
Viele Pfade für viele Hosts abrufen – ohne die Hosts zu überlasten
 quentinhardy/msdat
MSDAT: Microsoft SQL-Datenbank-Angriffswerkzeug
 frostbits-security/mitm-cheatsheet
Spickzettel-Katalog für Man-in-the-Middle-Angriffe über L2-L4- und drahtlose Schichten, mit Angriffswerkzeugen, Erkennungsmethoden und Gegenmaßnahmen…
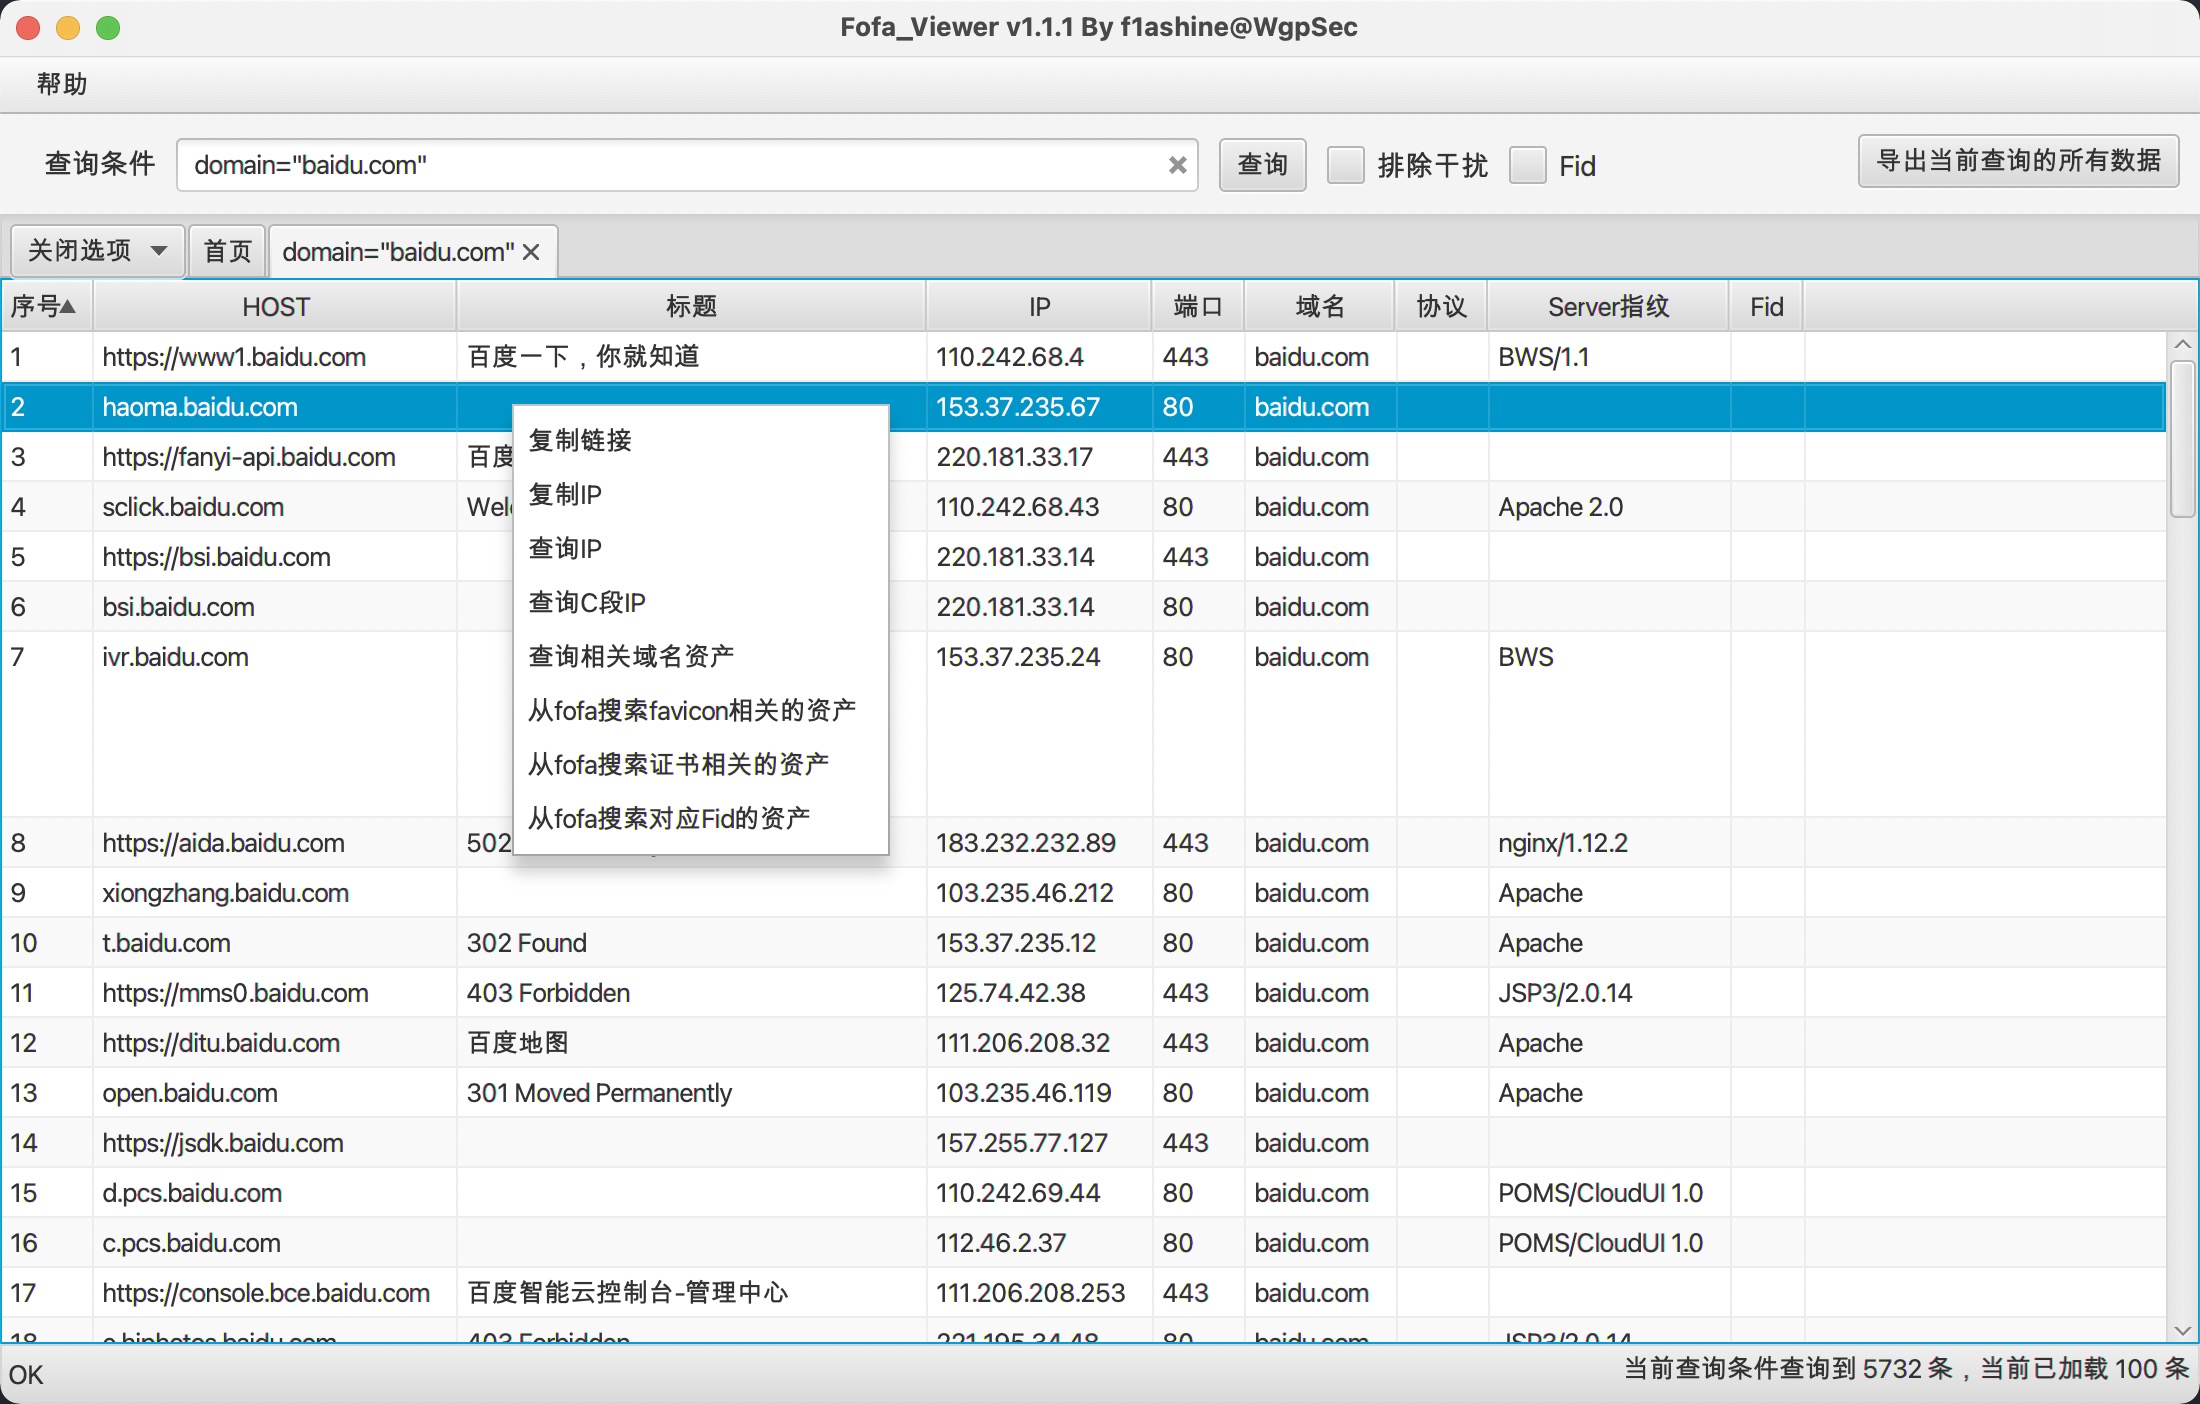 wgpsec/fofa_viewer
Ein einfacher FOFA Client geschrieben in JavaFX. Erstellt von WgpSec, gewartet von f1ashine.
 ajinabraham/cmsscan
CMS-Scanner: Durchsucht Wordpress-, Drupal-, Joomla- und vBulletin-Websites nach Sicherheitsproblemen.
 projectdiscovery/urlfinder
Ein Hochgeschwindigkeitstool zum passiven Sammeln von URLs, optimiert für effiziente und umfassende Erkennung von Web-Assets ohne aktives Scannen.
 kathanp19/jsfscan.sh
Automatisierung für javascript recon in Bug Bounty.
 k8gege/ladongo
Ladon for Kali ist ein plattformübergreifender Open-Source-Internal-Penetration-Scanner für Windows, Linux, Mac und Router. Damit lassen sich mit…
 s0md3v/breacher
Ein erweiterter multithreaded Admin-Panel-Finder, geschrieben in Python.
 evilsocket/legba
Der schnellste und umfassendste Multiprotokoll-Anmeldeinformations-Brute-Forcer / Password-Sprayer und Enumerator. 🥷
 viralmaniar/bigbountyrecon
Das BigBountyRecon-Tool nutzt 58 verschiedene Techniken unter Verwendung verschiedener Google Dorks und Open-Source-Tools, um den Prozess der ersten…
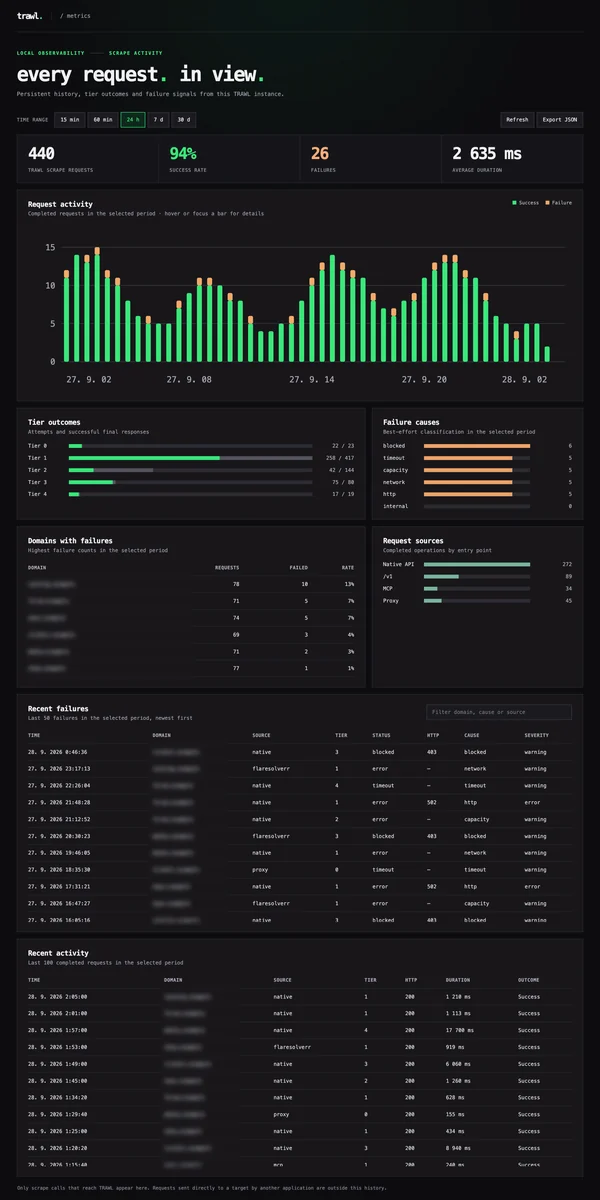 germondai/trawl
Self-hosted scraping engine — bypasses any JS challenge & captcha: Cloudflare, Turnstile, reCAPTCHA, hCaptcha, GeeTest. FlareSolverr & Byparr…








