
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen
 offensive-panda/nt-authority-system-context-rtcore
Dieser Exploit rekonstruiert und nutzt den CVE-2019-16098 aus, der im Treiber Micro-Star MSI Afterburner 4.6.2.15658 (auch bekannt als RTCore64.sys…
 j0wii/cve-2026-97798_lpe_windows
CVE-2026-97798 PoC — WER Time Travel Debugging Argument-Injection zu SYSTEM (Windows 11 LPE), mit einem adaptiven faultrep.dll-Resolver.
 melardev/xeytanwin32-rat
IN ARBEIT. RAT geschrieben in C++ unter Verwendung der Win32-API.
 karollooool/cve-2026-83991-writeup-and-poc
Proof-of-Concept, das einen Windows-Cloud-Dateien-Zugriffsprüfungs-Bypass (CVE-2026-83991) demonstriert, der eine schreibgeschützte Datei über…
 mebeim/cve-2021-4034
Proof-of-Concept-Exploit für CVE-2021-4034, eine lokale Privilegieneskalation in polkits pkexec, die die Ausnutzung mit einfachen C-Helfern und einem…
 petergottesman/pwnkit-exploit
Lokaler Privilege-Escalation-Exploit für CVE-2021-4034 in pkexec, der einen Proof-of-Concept bereitstellt, der auf verwundbaren Systemen eine…
 synacktiv/sccmsqlclient
MSSQL-Client für SCCM-Umgebungen, der Aufklärung, Remote-PowerShell-Ausführung auf verwalteten Clients und die Extraktion sensibler Geheimnisse wie…
 incredibleindishell/certi-bhai
AD CS-Ausnutzung – hier kommt der dazugehörige Kram rein
 malwareman007/cve-2023-27326
VM Escape für Parallels Desktop <18.1.1
 rjt-gupta/cve-2021-29337
CVE-2021-29337 - Privilege Escalation in MODAPI.sys (MSI Dragon Center)
 mbcrump/cve-2021-3156
Hinweise zu CVE-2021-3156: Heap-basierter Pufferüberlauf in Sudo
 fi01/libput_user_exploit
# CVE-2013-6282 Kernel-Exploit, der den ptmx.fsync-Handler und die uevent_helper-Zeichenkette überschreibt, um eine lokale Privilegieneskalation auf…
 josephtlucas/vger
Eine interaktive CLI-Anwendung zur Interaktion mit authentifizierten Jupyter-Instanzen.
 bazad/gsscred-race
CVE-2018-4331: Exploit für eine Race-Condition im GSSCred-Systemdienst unter iOS 11.2.
 zerozenxlabs/cve-2026-20127---cisco-sd-wan-preauth-rce
Proof-of-Concept-Exploit für CVE-2026-20127, eine Pre-Auth-RCE in Cisco SD-WAN Manager/Controller, die Admin-Zugriff und Manipulation der…
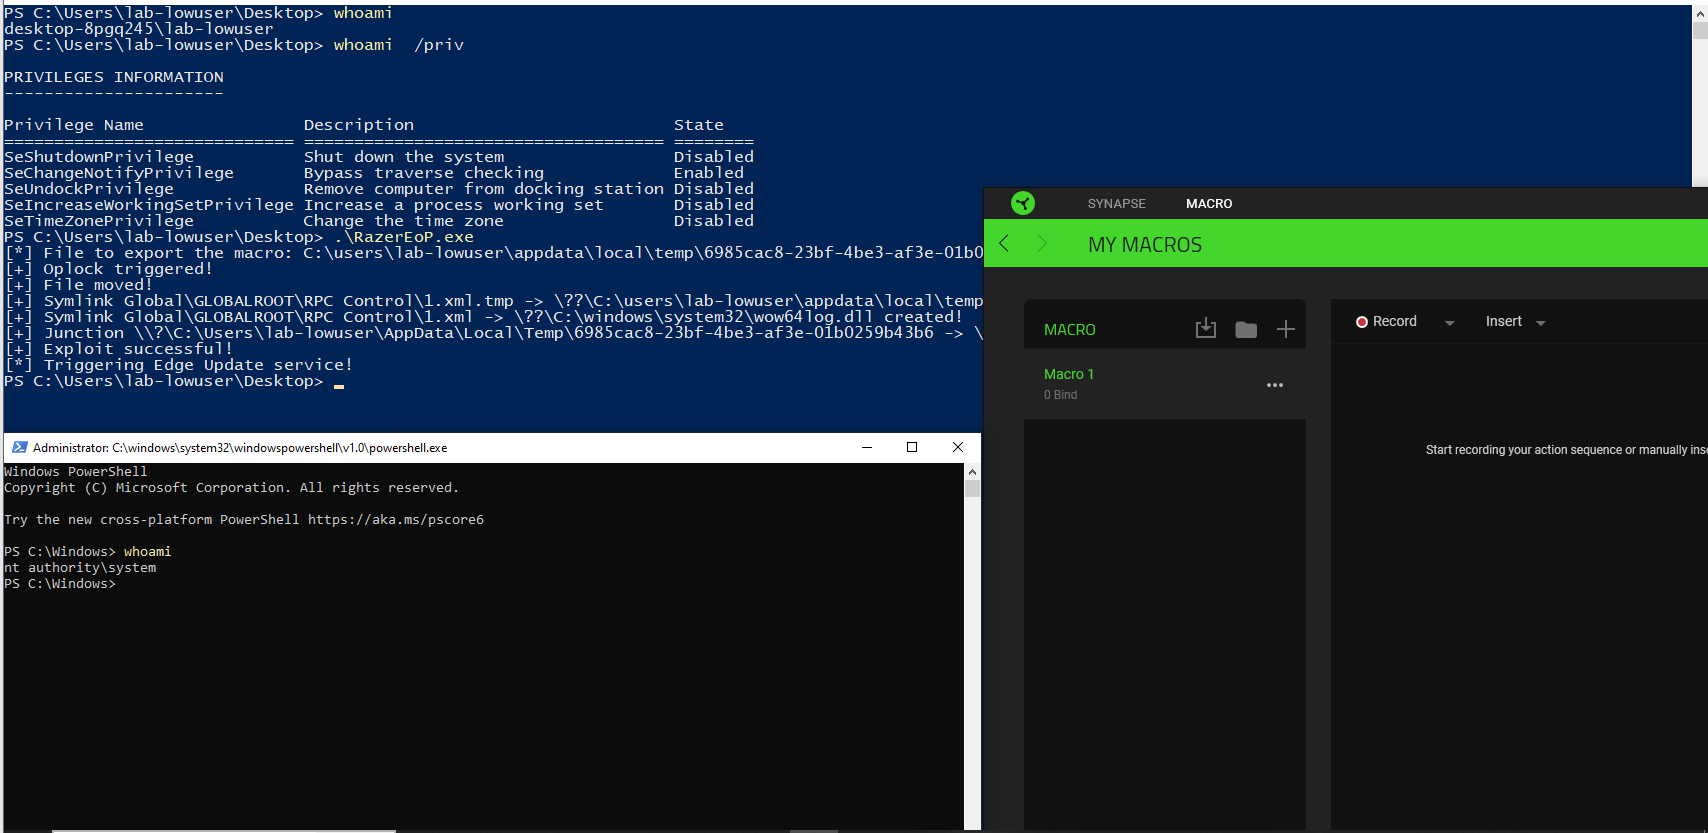 wh04m1001/razereop
Proof-of-Concept-Exploit für beliebiges Löschen/Verschieben von Dateien über den Razer-Synapse-3-Macro-SYSTEM-Dienst, der lokale Rechteausweitung auf…
 ankitrawatgit/iqoo-z9_5g-vivo-t3_5g-root-ghostlock
Eine Android-Anwendung und Payloads für einen Jailbreak/Root von iQOO Z9 5G und vivo T3 5G über CVE-2026-43499. Beide Geräte verwenden die…
 gmh5225/dse-patcher
Windows-Tool, das die Treibersignaturerzwingung durch Patchen von Kernel-Variablen deaktiviert und so das Laden unsignierter Treiber für Tests und…








