
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen
 gtworek/priv2admin
Ausnutzungspfade, die es Ihnen erlauben, Windows-Berechtigungen zu (miss)brauchen, um Ihre Rechte innerhalb des Betriebssystems zu erhöhen.
 intelisecurelabs/linux_exploit_suggester
Linux Exploit Suggester; basierend auf der Betriebssystem-Release-Nummer
 s3cur3th1ssh1t/winpwn
Automatisierung für interne Windows-Penetrationstests / AD-Security
 daem0nc0re/privfu
Kernel-Modus WinDbg-Erweiterung und PoCs zur Untersuchung von Token-Berechtigungen.
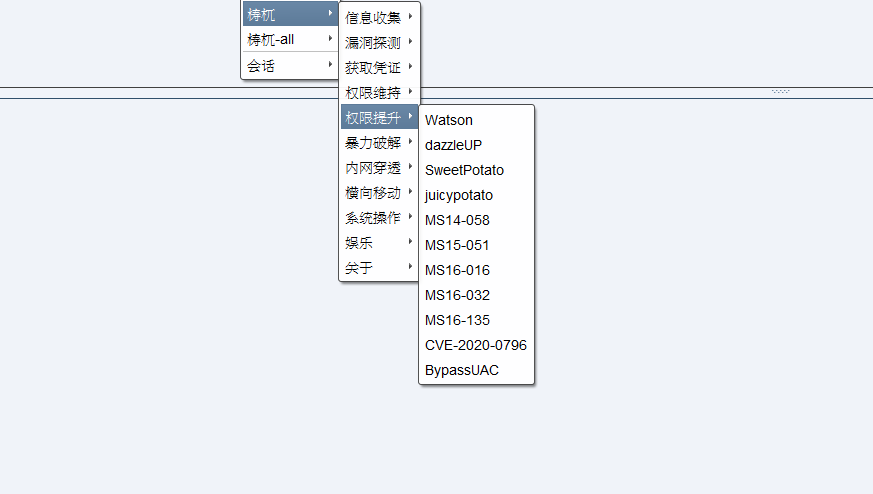 pandasec888/taowu-cobalt_strike
Red-Team-Automatisierungsframework auf Basis von Cobalt Strike, das Exploit-Module, Post-Exploitation-Tools und Lateral-Movement-Fähigkeiten für…
 specterops/sharphound
Sammelt Active-Directory-Objektmetadaten, Gruppenmitgliedschaften, Sitzungen, ACLs und Vertrauensstellungen, um BloodHounds Angriffspfad-Mapping für…
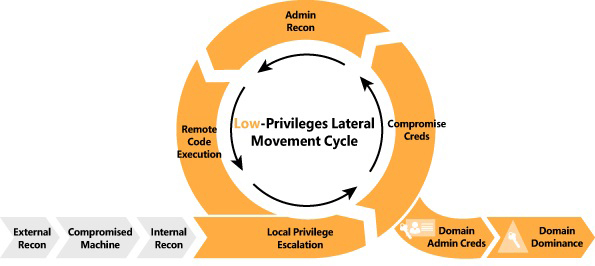 ihebski/a-red-teamer-diaries
RedTeam/Pentest Notizen und Experimente, die auf mehreren Infrastrukturen im Rahmen professioneller Engagements getestet wurden.
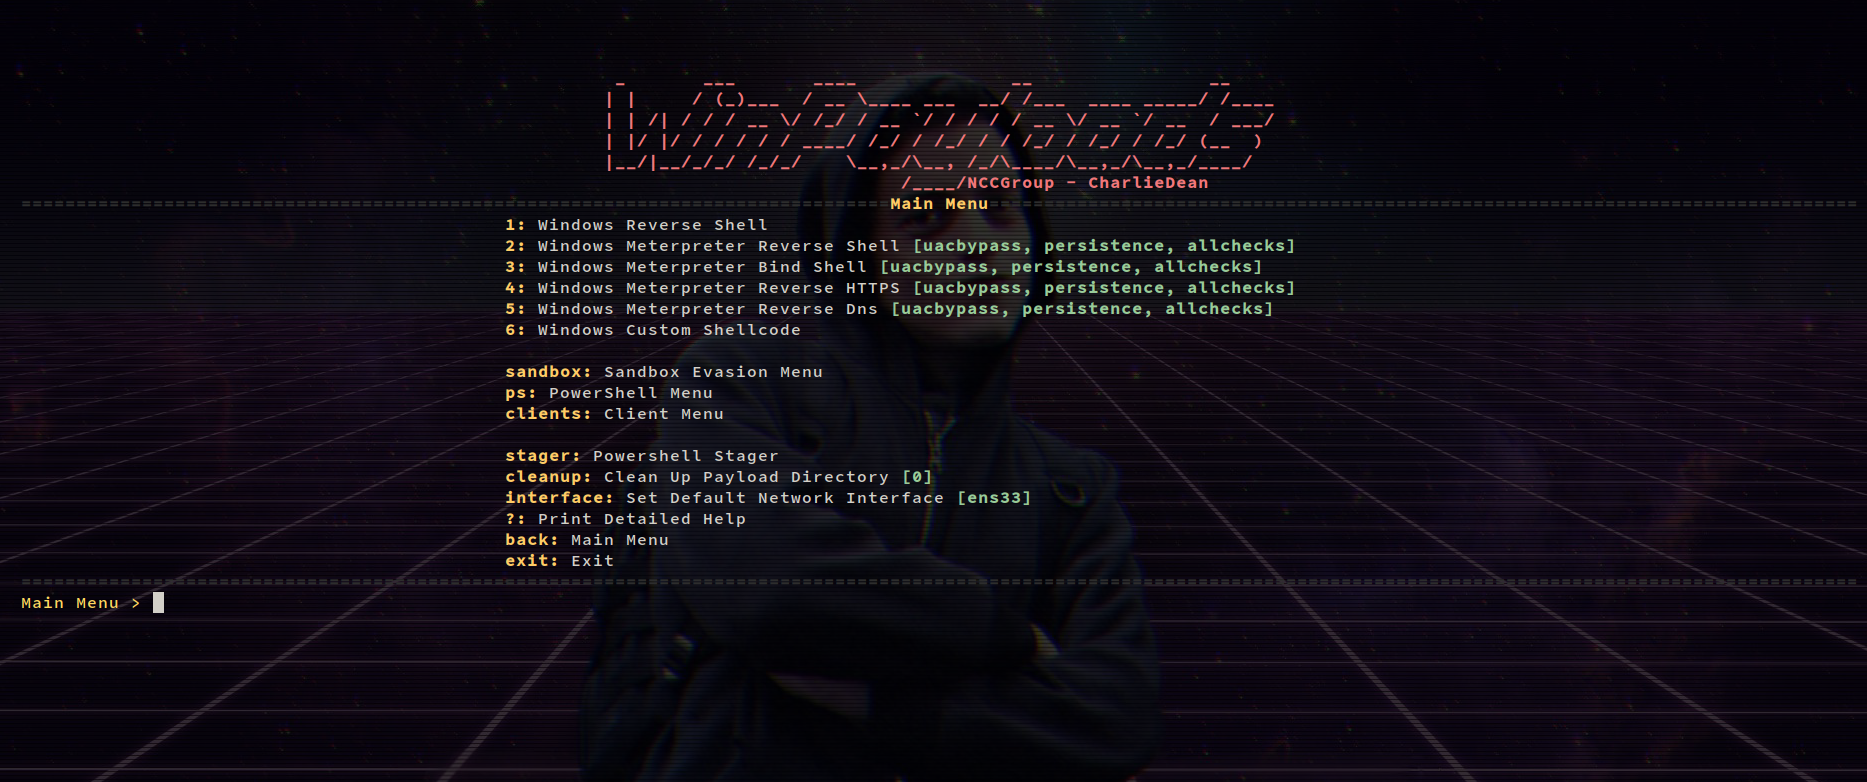 nccgroup/winpayloads
Nicht erkennbare Windows-Payload-Generierung
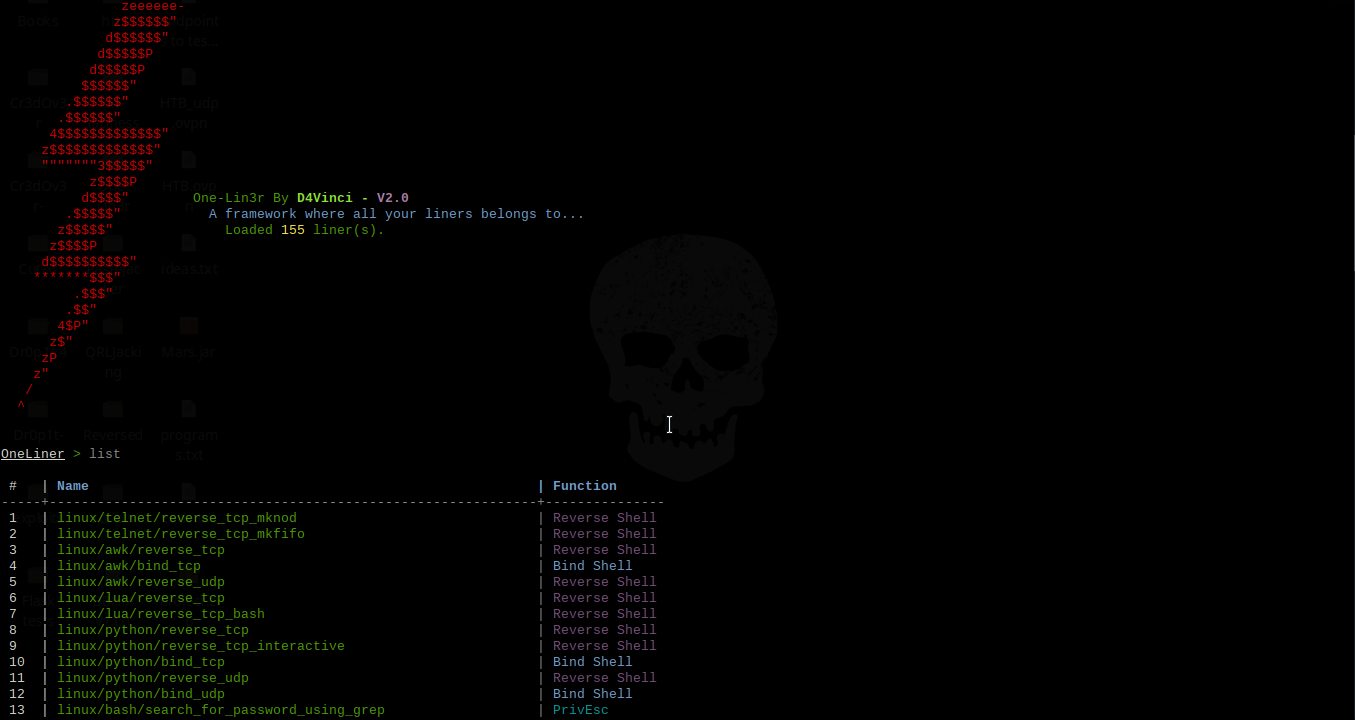 d4vinci/one-lin3r
Gibt dir Einzeiler, die bei Penetrationstests, Privilegieneskalation und mehr helfen.
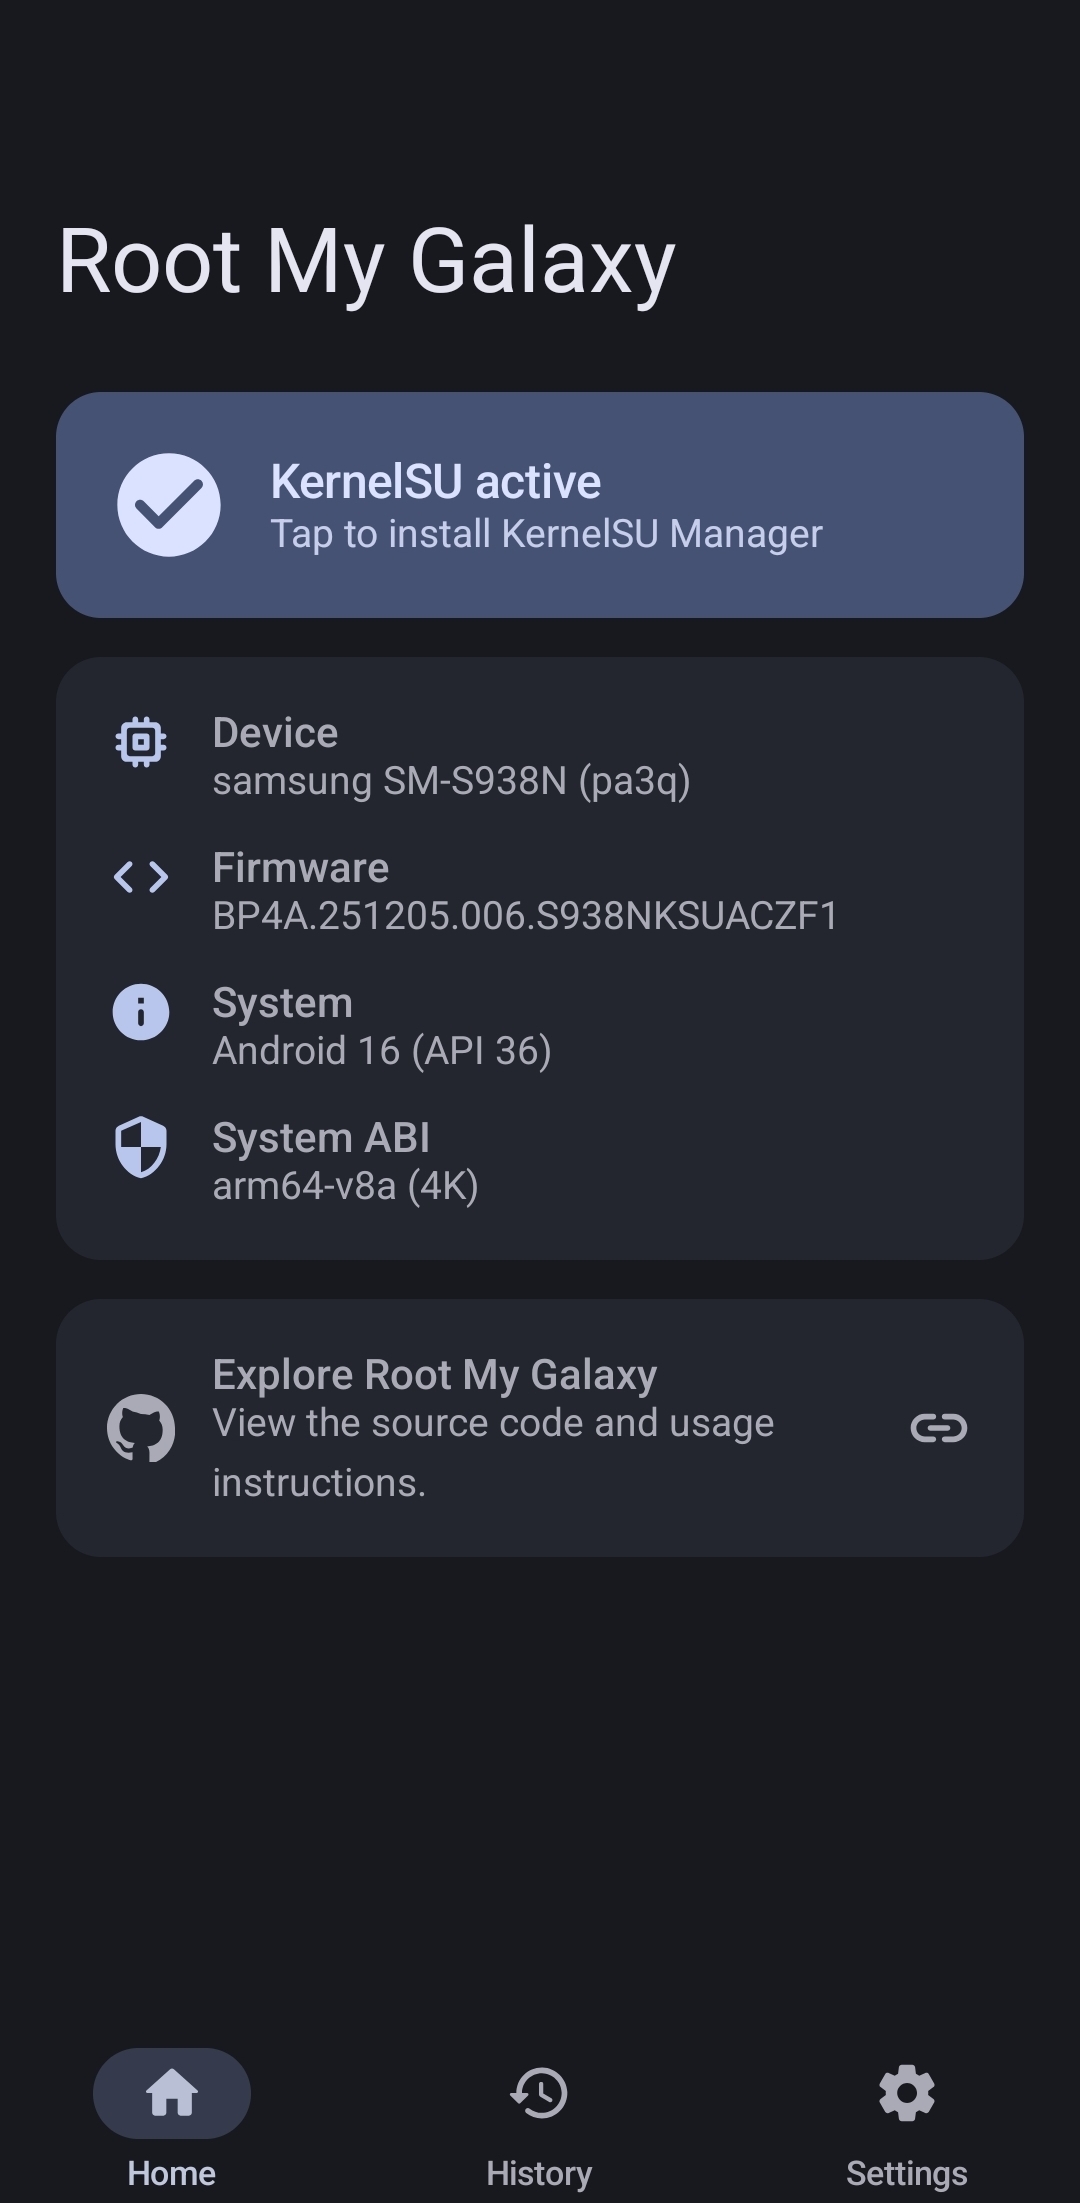 busung-dev/root-my-galaxy
KSU-Installer für unterstützte Samsung Galaxy-Firmware mit CVE-2026-43499
 sleventyeleven/linuxprivchecker
Lokales Linux-Enumeration-Skript, das Privilegien-Eskalationsvektoren identifiziert, einschließlich Fehlkonfigurationen, weltweit beschreibbare…
 wavestone-cdt/edrsandblast
Nutzt anfällige signierte Treiber aus, um EDR-Kernel-Callbacks, Objekt-Callbacks, ETW-TI-Provider und Userland-Hooks zu umgehen, für…
 inguardians/peirates
Peirates - Kubernetes Penetrationstest-Werkzeug
 ascotbe/kernelhub
:palm_tree:Sammlung von Privilegieneskalations-Schwachstellen im Linux-, macOS- und Windows-Kernel, mit Kompilierungsumgebung, Demo-GIF-Karte,…
 cn33liz/p0wnedshell
PowerShell Runspace Post-Exploitation-Toolkit
 fortra/nanodump
Das Schweizer Taschenmesser des LSASS-Dumpings
 xairy/kernel-exploits
Meine Proof-of-Concept-Exploits für den Linux-Kernel
 bytecode77/r77-rootkit
Dateiloses Ring-3-Rootkit mit Installer und Persistenz, das Prozesse, Dateien, Netzwerkverbindungen usw. verbirgt.







