
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen
 jeffaf/cve-2025-3464-asio3-lpe
Lokaler Privilegieneskalations-Exploit für den ASUS AsIO3.sys-Treiber (CVE-2025-3464). Verkettet eine TOCTOU-Authentifizierungsumgehung mit einem…
 jarnovandenbrink/getspnless
Python-Tool zur automatischen Durchführung von SPN-losen RBCD-Angriffen.
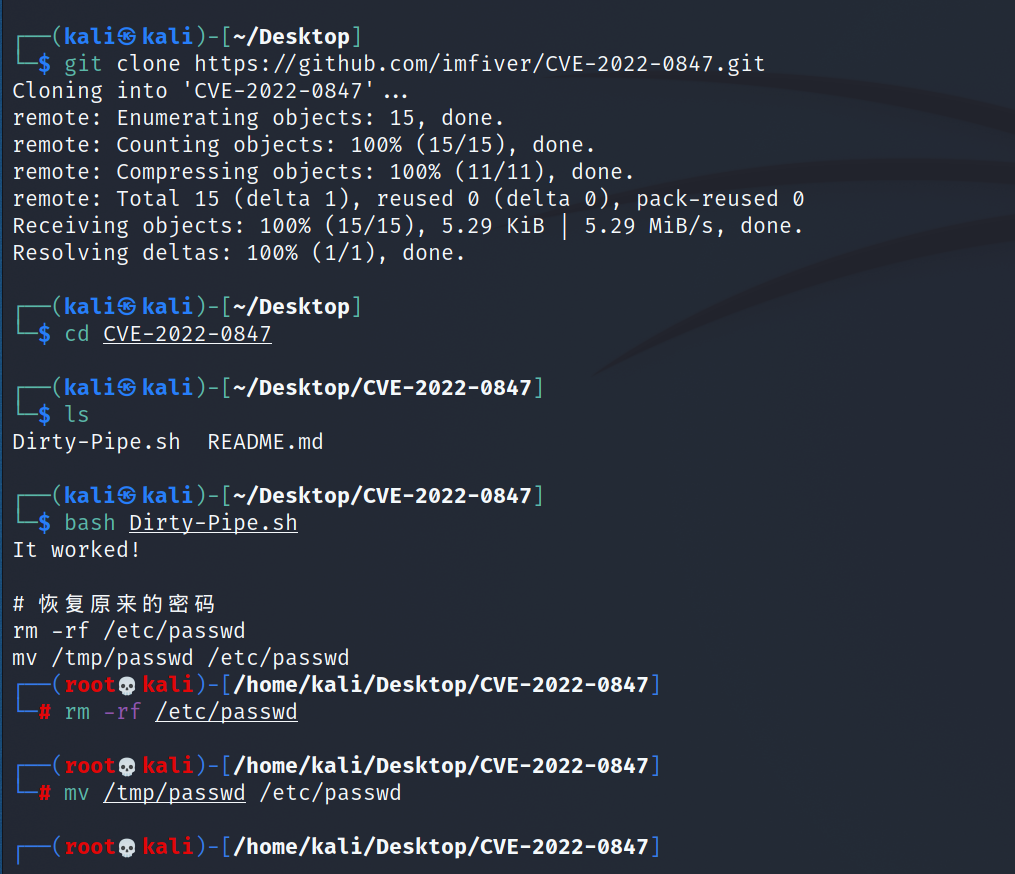 xiaolvchen/cve-2022-0847
CVE-2022-0847 (Lokale Privilege-Escalation-Schwachstelle im Linux-Kernel)
 tobiaskocur/aegis
Kernel-Mode-Prozessschutz-Treiber mit Benutzer-GUI
 nxploited/cve-2025-13390
WP Directory Kit <= 1.4.4 - Authentifizierungs-Bypass zur Privilegieneskalation durch Kontoübernahme
 mostaphabahadou/postenum
Ein leichtgewichtiges, portables und modulares Tool für Linux-Enumeration und Privilegienerweiterung.
 dakerqirszh/cve-2021-3156
korrigierte Version
 mhaskar/fsquirtcplpoc
PoC zur Erzeugung eines bthprops.cpl-Moduls, das von der LOLBin Fsquirt.exe geladen werden soll.
 stp1t/cve-2025-27591
Exploit für CVE-2025-27591, eine lokale Privilegienausweitung im Below-Dienst, die ein weltweit beschreibbares Verzeichnis und einen Symlink-Angriff…
 pard0p/remote-bof-runner
Remote BOF Runner ist ein Erweiterungsframework für Havoc zur Remote-Ausführung von Beacon Object Files (BOFs) mithilfe eines mit Crystal Palace…
 vilmartuminskii/cve-2021-3156-sudo-lab
Bildungsprojekt entwickelt in Python mit Fokus auf die Analyse der Schwachstelle CVE-2021-3156 (Baron Samedit), ein kritischer Fehler in sudo, der…
 klynezyro/metasploitable2-vapt-report
Umfassender Penetrationstest-Bericht und Exploit-Kette für Metasploitable 2 mit Schwerpunkt auf CVE-2011-2523.

 r3dteam/casper-shell
Casper@shell:~# ist eine erweiterte, benutzerfreundlichere Version von p0wny shell mit vielen neuen Funktionen.
 fbm31/audit-blackbox-web-to-root
Black-Box-Sicherheitsaudit eines Drupal-7-Servers. Demonstration einer vollständigen Kill Chain: SQL-Injection (CVE-2014-3704) ➔ RCE ➔ Reverse Shell…
 jhftss/poc
Eine öffentliche Sammlung von PoCs & Exploits für die von mir entdeckten Schwachstellen
 v31l0x1/throttlestopppl
Poc für CVE-2025-7771 zum Modifizieren des PPL Protection
 sarabpal-dev/cheese-cake
Ein Proof-of-Concept für CVE-2025-21479, kombiniert mit einer Dirty Pagetable-Technik.
 jxroot/zeropulse
🔒 Moderne C2-Plattform mit Cloudflare-Tunnel-Integration | WinRM- und SSH-Fernverwaltung | Echtzeit-Terminal & Remote-Desktop | Entwickelt mit…








