
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 arbaaz29/cve-2022-3294
Privilegieneskalation mithilfe von nodes/proxy (Aktion create erlaubt) und nodes/status (Aktionen update/patch erlaubt)
 qazeer/farsightad
PowerShell-Skript, das darauf abzielt, (eventuelle) Persistenzmechanismen aufzudecken, die von einem Bedrohungsakteur nach einem Active…
 x0rbeexd/cve-2020-5752
Lokale Privilegieneskalation für Druva
 wh0am123/cve-2025-54918-poc
POC für CVE-2025-54918 und eine technische Demonstration.
 ntgabrielgomes/cve-2023-20564
Proof-of-Concept-Exploit für CVE-2023-20564, der beliebiges Lesen/Schreiben von physischem Speicher über IOCTL-Handler des AMD Ryzen Master Treibers…
 whotwagner/logrotten
Logrotate-Race-Condition-Exploit, der eine Privilegienausweitung ermöglicht, indem beliebige Dateien, etwa Reverse-Shell-Payloads, in…
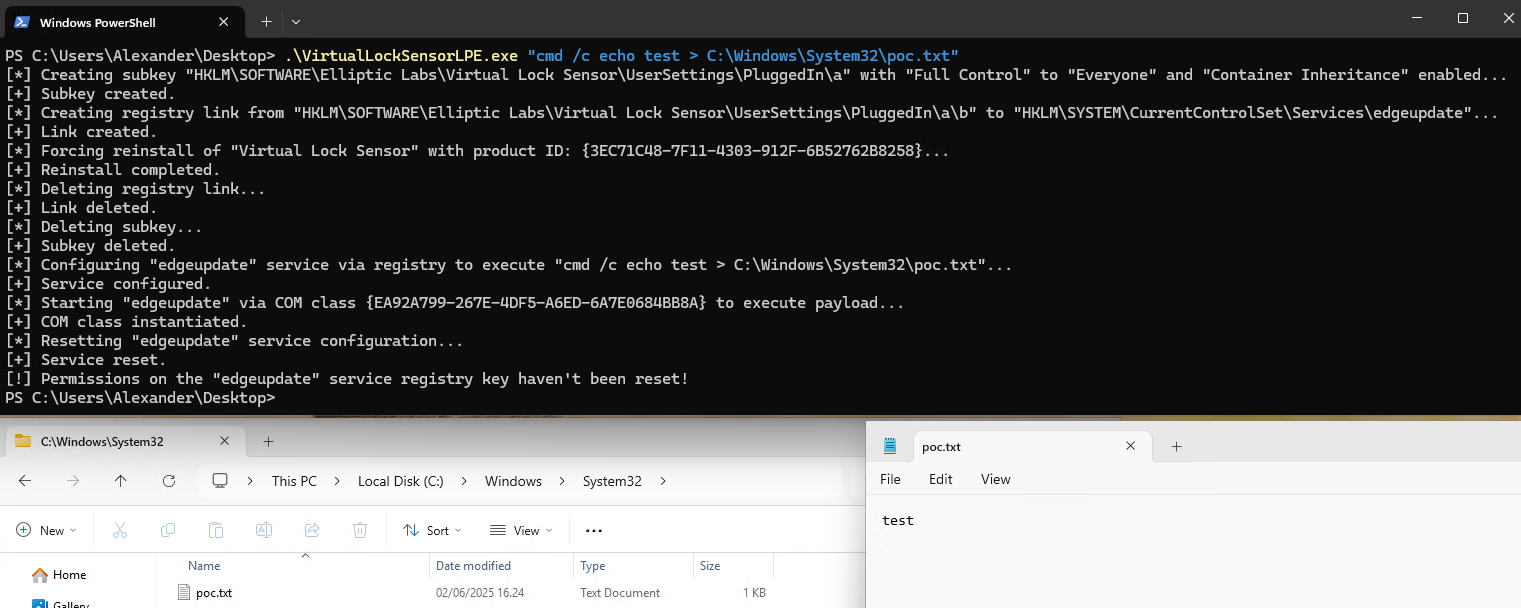 jndatart/virtuallocksensorlpe
Lokaler Exploit zur Privilegieneskalation für CVE-2025-0886.
 jgoyd/glass-cage-ios18-cve-2025-24085-cve-2025-24201
Glass Cage ist eine Zero-Click-PNG-basierte RCE-Kette in iOS 18.2.1, die den LockDown-Mode-Schutz umgeht, indem sie ImageIO (CVE-2025-43300), dann…
 lukehebe/cve-2018-1049-poc
Remote-Privilege-Escalation-Exploit für CVE-2018-1049, der VyOS über SSH-basierte Befehlsinjektion in einem sudo-berechtigten Perl-Skript angreift…
 dairrow/cve-2025-31161
PoC Authentication Bypass zu RCE zur Ausnutzung von CVE-2025-31161
 hyunchiya/cve-2025-14736
Nicht authentifizierte Privilegieneskalation zum Administrator über das Rollenformularfeld
 nikopmpm/nikopmpm.github.io
🚀 Nutzen Sie dieses C++-Tool zur lokalen Privilegieneskalation auf CheckMK-Agenten, das die Schwachstelle CVE-2024-0670 effektiv behebt.
 mirza-22144/vulnerability-assessment-exploitation-lab
Penetrationstest über den gesamten Lebenszyklus einer Legacy-Linux-Umgebung (Metasploitable 2), emuliert auf Apple Silicon. Demonstration von…
 crime2/poc-cve-2025-38352
Proof-of-Concept-Exploit für CVE-2025-38352, eine Schwachstelle im POSIX-CPU-Timer des Linux-Kernels, die eine lokale Privilegienausweitung…
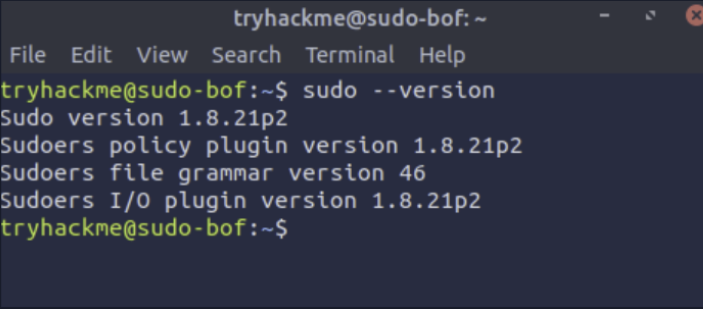 devteam6rabbit/cve-2019-18634-writeup
Analyse des Sudo-Pufferüberlaufs, der Sudo-Versionen <1.8.26 betrifft, und wie man GCC verwendet, um öffentlich verfügbare Exploits zu kompilieren
 boro03/cve-2021-4034
Akademisches Studienprojekt zur Analyse von CVE-2021-4034 (PwnKit), einer lokalen Rechteausweitung in polkits pkexec, einschließlich…
 jeffaf/cve-2025-3464-asio3-lpe
Lokaler Privilegieneskalations-Exploit für den ASUS AsIO3.sys-Treiber (CVE-2025-3464). Verkettet eine TOCTOU-Authentifizierungsumgehung mit einem…
 jarnovandenbrink/getspnless
Python-Tool zur automatischen Durchführung von SPN-losen RBCD-Angriffen.








