
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen
 estebanzarate/cve-2025-4517-python-tarfile-filter-data-bypass-poc
Proof-of-Concept-Exploit für CVE-2025-4517, eine Path-Traversal-Schwachstelle in Pythons tarfile filter='data' Sandbox, die beliebige…
 csuribird/cve-2025-2304
Dieses Python-Skript nutzt eine kritische Mass Assignment Vulnerability in Camaleon CMS Version 2.9.0 aus, die es jedem registrierten Benutzer…

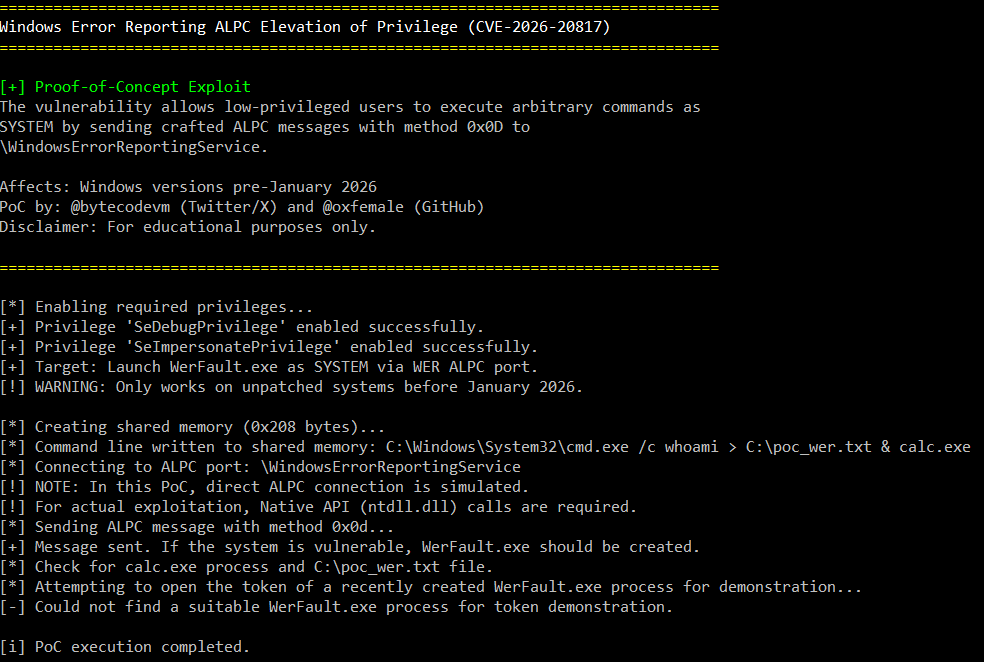 oxfemale/cve-2026-20817
Proof-of-Concept-Exploit für CVE-2026-20817, eine lokale Rechteausweitung in der Windows-Fehlerberichterstattung (WER) über ALPC, die es Benutzern…
 imad457/nextjs-rce-root-takeover
Pentest-Bericht: Next.js 16.0.6 RCE (CVE-2025-66478)
 ross-ns/wsus-cve-2025-59287
PowerShell Exploit für CVE-2025-59287, der auf WSUS-Server abzielt. Ermöglicht Privilegieneskalation und Remote-Code-Ausführung auf nicht gepatchter…

 ayinedjimi-consultants/adbloodhound-ai
# KI-gestützte Active-Directory-Angriffspfad-Analyse mit BloodHound – Von Ayi NEDJIMI https://ayinedjimi-consultants.fr
 bgutowski/cve-2025-4517-poc-sudoers
Exploit für CVE-2024-6232 - Python Tarfile Realpath Overflow
 0p5cur/cve-2025-32463-poc
🛡️ Proof of Concept (PoC) für CVE-2025-32463 - Lokale Privilegieneskalation in sudo (Versionen 1.9.14 bis 1.9.17). Dieser Exploit missbraucht die…
 0p5cur/cve-2025-32462-poc
🔓 Lokaler Privilegien-Eskalations-PoC für CVE-2025-32462 (sudo -h Umgehung) – Root-Zugriff durch fehlkonfigurierte sudoers erlangen
 phillips321/adaudit
PowerShell-Skript zur Automatisierung von Domain-Audits
 localh0ste/cve-2025-4138
Directory-Traversal-Schwachstelle im Tarfile-Modul ( mit Overflow gekreuztem Verzeichnis ) --> Führt zu Privilegieneskalation
 kyakei/cve-2025-4138-poc
Ein Python-Skript zur Erstellung eines bösartigen Tar-Archivs, das CVE-2025-4138 / CVE-2025-4517 ausnutzt.
 wqry085/poc-deployer-system
Schnelles Tool zur Ausnutzung von CVE-2024-31317 auf Android
 cwjchoi01/cve-2025-66676
Proof-of-Concept-Exploit für CVE-2025-66676, der die willkürliche Beendigung von Prozessen über den IOBit-Unlocker-Kernel-Treiber demonstriert, mit…
 nik123-py/cve-2025-49132_htb_season10
Exploit für CVE-2025-49132, der auf das Pterodactyl Panel abzielt und Pfad-Traversal mit PEAR-Befehlsinjektion für nicht authentifizierte…
 maxkappa/opensuse-leap-privesc-exploit
Exploit-Kette zur Privilegieneskalation (CVE-2025-6018 + CVE-2025-6019) für openSUSE Leap 15.6
 himanshusharma20/linux-for-a-pentester
Praktische Notizen zum Penetrationstest.








