
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen
 astaruf/cve-2020-13654
CVE-2020-13654 - XWiki Platform < 12.8 - Stored XSS → CSRF → Account Takeover
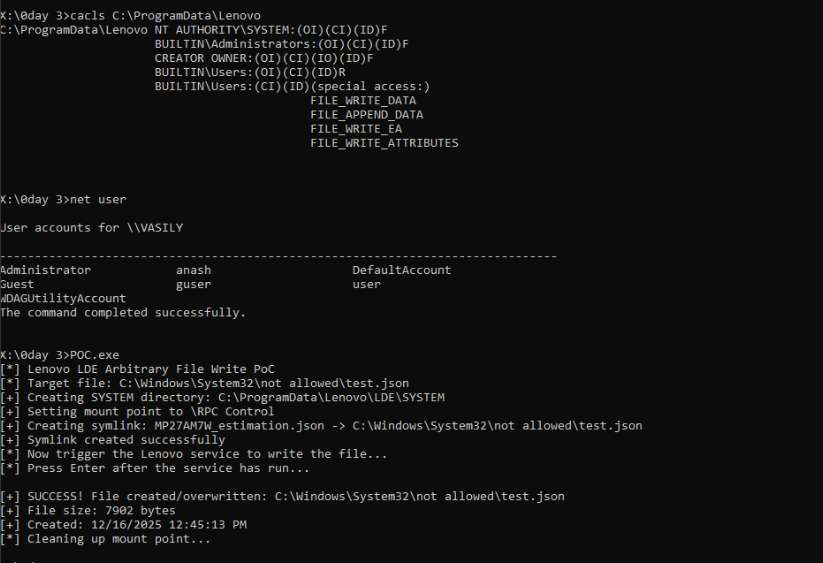 zeromemoryex/cve-2026-0827
CVE-2026-0827 PoC
 nxvh1337/cve-2025-15602-poc
Massenzuweisungs-Schwachstelle in Snipe-IT < 8.3.7 führt zur Privilegienerweiterung
 seokjohn/cve-2026-1880
# ASUS DriverHub Treiber-Update-Prozess TOCTOU-Schwachstelle, die zu LPE führt
 rippsec/cve-2025-27591-meta-below-lpe
CVE-2025-27591 – Meta below symlink following lokale Privilegienausweitung (HackTheBox CTF)
 keraattin/cve-2026-35031
Kritische Path-Traversal-zu-RCE-Sicherheitslücke in Jellyfin Media Server (CVSS 9.9). Enthält Proof-of-Concept-Exploit, technische Analyse und…
 anilkashyap01/binary-exploitation-and-kernel-escalation
Sicherung von Root-Zugriff durch Identifizierung und Ausnutzung von Fehlkonfigurationen und veralteter Software. Pufferüberlauf-Schwachstelle in…
 0xgunrunner/cve-2024-26229-bof
CVE-2024-26229 Beacon Object File-Version
 murguii/dev-cve-2021-4034
Repository für die DEV-Praxis zur Sicherheitslücke CVE-2021-4034. Ausschließlich zu akademischen Zwecken durchgeführt.
 opsecramdan/react2shell-cve-2025-55182
Automatisiertes Exploitation-Framework für CVE-2025-55182 (Next.js RCE) mit Subdomain-Enumeration, Schwachstellenscanning, Payload-Generierung und…
 bsdrip/cve-2025-24000-exploit
Kurzes Python-Skript zum Ausnutzen von CVE-2025–24000 basierend auf diesem Blogbeitrag: https://medium.com/@security_56355/from-subscriber-to-admin-re…
 acedef/synthapt
Playbook-basiertes Angriffssimulations-Framework, das JSON-definierte Angriffspfade in positionsunabhängige Shellcode-Payloads kompiliert, um…
 andreisss/ksldump
KslDump — Warum ein eigenes Messer mitbringen, wenn Defender bereits eines in der Küche hinterlassen hat?
 wojtekchwala/cve-2025-66849
Ghost CMS Privilege Escalation PoC
 ashrafzaryouh/cve-2026-25769
Hinweise und Erkennungshinweise zu CVE-2026-25769, einer kritischen unsicheren Deserialisierungsschwachstelle im Wazuh-Clustermodus, die Root-RCE vom…
 gmh5225/dsark64
BYOVD-Proof-of-Concept, das den WHQL-signierten DsArk64.sys-Treiber für Ring-0-Prozessbeendigung und Kernel-Lese-/Schreibzugriff über verschlüsselte…
 popyue/cve-2025-8110
Gogs Symlink-Traversal → RCE
 abdullahmaqbool22/explosive-as-hell-mcs-qualifer-web-500
[First-Blood-XO] React Server Component-Endpunkt anfällig für CVE-2025-55182 (RCE) → SUID-Binärdateien aufgezählt → /usr/bin/perl hatte SUID gesetzt…








