
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 sammwyy/copyfail-rs
Kopieren-Fail-Exploit (CVE-2026-31431), aber in Rust.
 cs8425/copy-fail-go
Go-basierter Exploit für CVE-2026-31431, eine lokale Privilege-Escalation-Schwachstelle, die /usr/bin/su modifiziert, um Root-Zugriff auf…
 starscow/copy-fail-cve-2026-31431-kubernetes-poc
Proof-of-Concept, das einen Container-Ausbruch auf Kubernetes über die Kernel-Page-Cache-Korruption von CVE-2026-31431 demonstriert und eine…
 xsanflip/cve-2026-31431-patch
Bash-Skript zur Abschwächung und Behebung von CVE-2026-31431 (Copy Fail), einer Linux-Kernel-LPE, durch Blacklisting der AF_ALG-Module, Leeren des…
 wuwu001/cve-2026-31431-exploit
Linux lokale Privilegieneskalations-Exploits für CVE-2026-31431, einschließlich roher und wiederherstellbarer Workflows.
 gmeghnag/test-cve-2026-31431
Proof-of-Concept-Exploit für CVE-2026-31431, der Container-Escape und Privilegieneskalation in OpenShift-Umgebungen demonstriert.
 slauger/cve-2026-31431
Analyse- und Minderungsleitfaden für CVE-2026-31431, eine lokale Privilegieneskalation im Linux-Kernel in der Crypto-Subsystem-Komponente algif_aead,…
 rio128128/copy-fail-cve-2026-31431
Kopierfehler: 732 Bytes zu Root auf jeder großen Linux-Distribution.
 0xblackash/cve-2026-31431
CVE-2026-31431
 g01d3nw01f/cve-2026-31431
Rust-PoC für eine lokale Privilege-Escalation-Schwachstelle im Linux-Kernel, die die Crypto-API und splice ausnutzt, um den Page Cache zu…
 h1d3r/copy-fail_lpe_interactive
# Exploit für CVE-2026-31431, eine Schwachstelle zur Korruption des Page-Cache im Linux-Kernel, die eine interaktive Root-Shell und nicht-interaktive…
 jiangban046-spec/cve-2026-31431-exploit_py2_py3
Python2/3-kompatibles Exploit-Skript für CVE-2026-31431, das eine Privilegienausweitung auf verwundbaren Systemen ermöglicht.
 dixyes/fuck_cve_2026_31431
Kernelmodul, das CVE-2026-31431 ausnutzt, um System-Stopp-Mechanismen zu umgehen, mit konfigurierbarer Fake-Implementierung zum Testen auf nicht…
 luisdevpentest/cve-2023-28121-wordpress-privilege-escalation
Praktische Ausnutzung einer kritischen Schwachstelle in WordPress mithilfe des Plugins WooCommerce Payments.
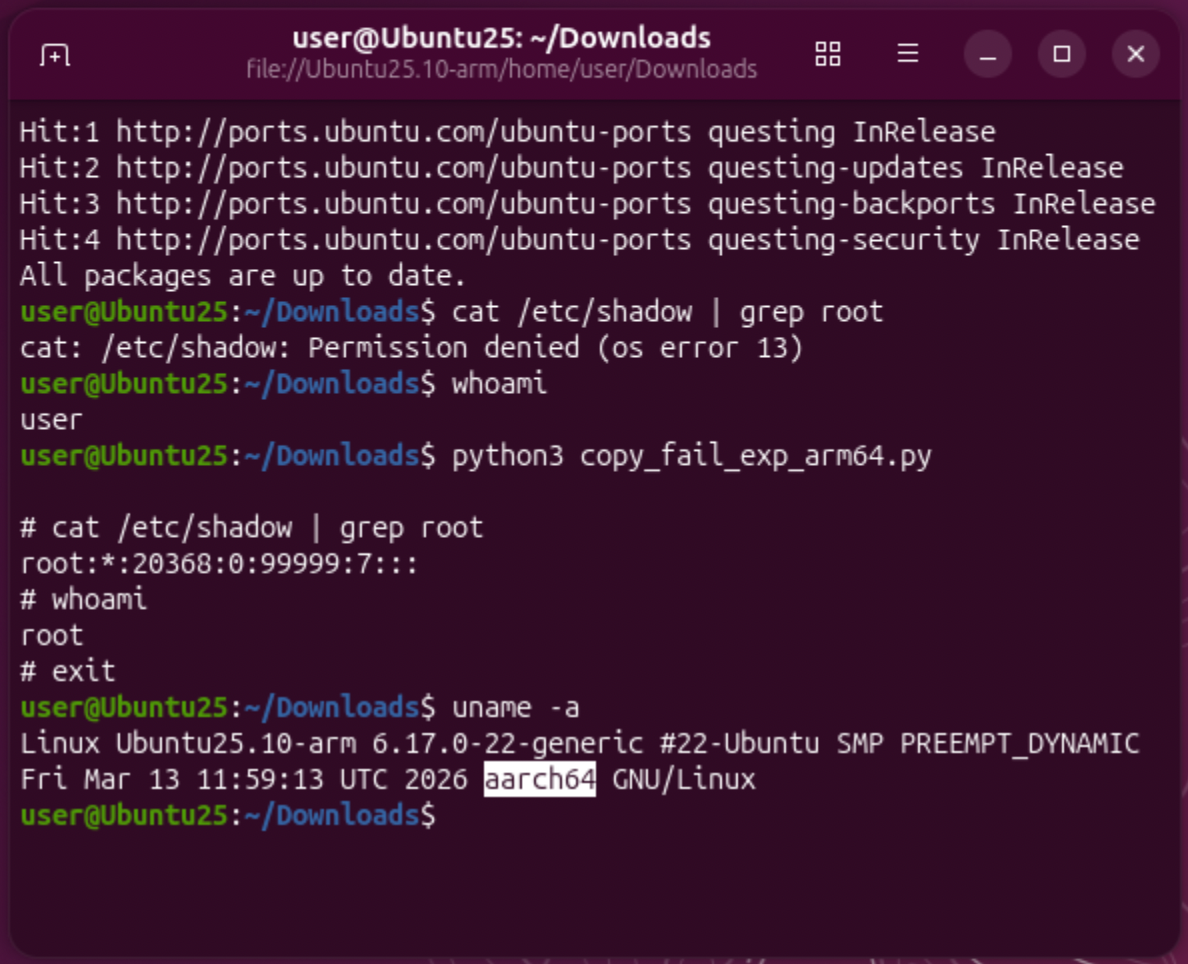 pascal-gujer/cve-2026-31431
Proof-of-Concept-Exploit für CVE-2026-31431, eine lokale Privilegieneskalation unter Linux über einen Logikfehler in authencesn, mit ARM64-Variante…
 wuzuowei/copy-fail-cve-2026-31431
Exploit für CVE-2026-31431, eine Linux-Kernel-Authencesn-Schwachstelle, die lokale Privilegieneskalation zu Root und Container-Escape über AF_ALG und…
 freelabz/cve-2026-31431
Proof-of-Concept-Exploit für CVE-2026-31431, der eine Privilegieneskalation zu Root auf einem Zielsystem ermöglicht.
 0xshe/cve-2026-31431
Kernel-Privilege-Escalation-Exploit für CVE-2026-31431, der die AF_ALG-Schnittstelle missbraucht, um /bin/su zu überschreiben und eine Root-Shell zu…








