
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen
 martinpham/copy-fail-cve-2026-31431-php
Proof-of-Concept-Exploit für CVE-2026-31431 (Copy Fail) in PHP, der eine Privilegieneskalation zu Root auf verwundbaren Systemen demonstriert.
 malwarekid/cve-2026-31431
Proof-of-Concept-Exploit für CVE-2026-31431, eine Speicherkorruptions-Schwachstelle im Linux-Kernel-AF_ALG. Nutzt splice, um /usr/bin/su im Page…
 xd20111/cve-2026-31431
Dokumentation und Analyse einer lokalen Privilege-Escalation-Schwachstelle in der authencesn-Vorlage des Linux-Kernels über AF_ALG und splice(),…
 themursalin/cve-2026-31431
Python-Exploit für CVE-2026-31431, eine Linux-Kernel-LPE über eine AF_ALG-Nullzeiger-Dereferenzierung, die zu einem Heap-OOB-Schreibzugriff und einer…
 euriconicacio/copy-fail-cve-2026-31431-poc
Proof-of-Concept-Exploit für CVE-2026-31431, eine lokale Privilege-Escalation-Schwachstelle im Linux-Kernel im Modul algif_aead, die es…
 shotafry/copyfail-exploits-cve-2026-31431
Mehrsprachige pädagogische Exploit-Implementierungen für CVE-2026-31431, eine lokale Privilegieneskalation im Linux-Kernel über das algif_aead-Modul,…
 maniakh/cve-2026-31431---copy-fail-poc
Dieses Repository enthält die Schwachstelle CVE-2026-31431 (Copy Fail) im Linux-Kernel. Die Schwachstelle nutzt einen Optimierungsfehler im…
 d3vn0mi/cve-2025-2304-poc
Proof-of-concept für CVE-2025-2304 — kritische Mass-Assignment-Privilegienerweiterung (CVSS 9.4) in Camaleon CMS.
 exploiteoom/cve-2026-31431
Exploit für CVE-2026-31431, der durch Änderung der Benutzer-ID Rechte erweitert, mit einem Verifizierungsskript und Anweisungen zur…
 ben-slates/cve-2026-31431-exploit
Proof-of-Concept-Exploit für CVE-2026-31431, eine Schwachstelle zur Korruption des Page-Cache im Linux-Kernel, die eine lokale Privilegieneskalation…
 seanrickerd/cve-2026-31431
Exploit für den Linux-Kernel CVE-2026-31431, der eine Beschädigung des Page Cache durch Manipulation von authencesn-AEAD verursacht und auf Privilege…
 povzayd/cve-2026-31431
Python-Exploit, das eine In-Memory-AF_ALG-basierte Kernel-Schwachstelle auf bestimmten Linux-Kerneln demonstriert.
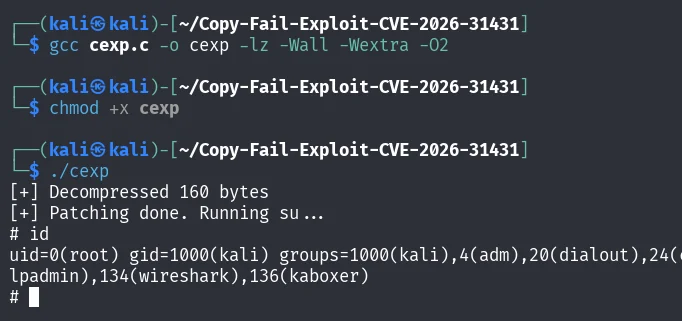 beatbeast007/linux-copyfail-c-version-cve-2026-31431
Saubere C-Implementierung des Copy Fail Linux Local Privilege Escalation Exploits (CVE-2026-31431). Verwendet AF_ALG und splice, um den Page Cache…
 spensercai/copy_fail
Rust-Exploit-PoC für Linux-Kernel-LPE CVE-2026-31431 (AF_ALG Page-Cache-Write) plus eBPF-Laufzeitabwehr, die die AF_ALG-Socket-Erstellung per LSM…
 silent0x0/copy-fail---cve-2026-31431
CVE-2026-31431 „Copy Fail“ – Analyse und defensive Forschung zur Linux-Kernel-AF_ALG-Privilegieneskalations-Schwachstelle, die seit 2017 alle großen…
 mariohy/cve_2026_31431_audit
Ein Sicherheits-Audit-Toolkit für die CVE-2026-31431-Schwachstellenforschung
 nisec-eric/cve-2026-31431
# Linux-Kernel-Exploit für CVE-2026-31431 Lokaler Privilege-Escalation-Exploit für den Linux-Kernel (CVE-2026-31431), der einen zuverlässigen…
 abhishekhargan/cve-2026-31431
Python-Exploit für lokale Privilegieneskalation im Linux-Kernel (CVE-2026-31431) unter Verwendung von AF_ALG-Socket-Zustandsverwirrung und splice(),…








