
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/beatbeast007/linux-copyfail-c-version-cve-2026-31431
Privilege EscalationExploit-FrameworksExploitationLernen & BildungBinary-Exploitation
GitHubbeatbeast007/linux-copyfail-c-version-cve-2026-31431

Linux-CopyFail-C-Version-CVE-2026-31431

Saubere C-Implementierung des Copy Fail Linux Local Privilege Escalation Exploits (CVE-2026-31431). Verwendet AF_ALG und splice, um den Page Cache von /usr/bin/su mit setuid-Shellcode für Root zu überschreiben. Pädagogischer PoC.

Teilen
Repository anzeigen
453vor 6 MonatenNoch nicht geprüft

Linux CopyFail – C-Version – CVE-2026-31431

Saubere C-Version von Copy Fail (CVE-2026-31431) – Linux Local Privilege Escalation-Exploit unter Verwendung von AF_ALG + authencesn + splice-Primitive. Überschreibt den Page Cache von /usr/bin/su mit einem winzigen setuid-Shellcode, um Root-Rechte zu erlangen. Nur zu Bildungs- und Proof-of-Concept-Zwecken.

Saubere und lesbare C-Implementierung der Copy Fail Linux Local Privilege Escalation-Schwachstelle (CVE-2026-31431).

Dies ist ein Port des ursprünglichen, minifizierten Python-Exploits.

Warnung: Dies ist ein Proof-of-Concept nur für Bildungs- und Forschungszwecke. Verwenden Sie es ausschließlich auf Systemen, die Ihnen gehören oder für die Sie ausdrücklich die Erlaubnis zum Testen haben.

Funktionen

  • Sauberer, gut kommentierter C-Code
  • Keine Python-Abhängigkeit
  • Funktioniert auf den meisten Linux-Distributionen, die von dem Fehler betroffen sind (Kernel seit ca. 2017)
  • Verwendet die AF_ALG + authencesn + splice()-Primitive

So funktioniert es (einfach erklärt)

Der Exploit nutzt einen Logikfehler im Crypto-Subsystem des Linux-Kernels (algif_aead). Er erlaubt einem nicht privilegierten Benutzer, 4 kontrollierte Bytes in den Page Cache einer beliebigen lesbaren Datei (z. B. /usr/bin/su) zu schreiben.

Wir überschreiben die In-Memory-Kopie von /usr/bin/su mit einem winzigen setuid-Shellcode, der eine Root-Shell startet.
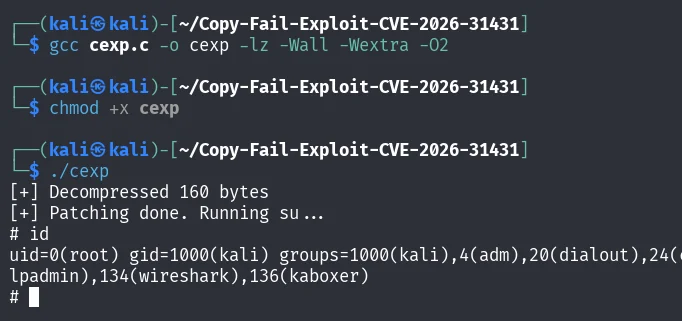
Build & Ausführung

image
git clone https://github.com/beatbeast007/Linux-CopyFail-C-Version-CVE-2026-31431
cd Linux-CopyFail-C-Version-CVE-2026-31431bash

make
sudo ./copyfail

Oder manuell:

gcc src/copyfail.c -o copyfail -lz -Wall -Wextra -O2
./copyfail

Getestet auf

  • Kali Linux
  • Ubuntu 24.04

Haftungsausschluss

Dieser Exploit verändert nur den Page Cache (im Speicher). Ein Neustart stellt die ursprüngliche Binärdatei wieder her. Durch die Ausführung wird /usr/bin/su vorübergehend überschrieben. Patchen Sie Ihren Kernel so schnell wie möglich (prüfen Sie die Sicherheitsupdates Ihrer Distribution).

Referenzen

Offizieller Writeup: https://xint.io/blog/copy-fail-linux-distributions Originaler Python-PoC: https://github.com/theori-io/copy-fail-CVE-2026-31431

Rechtliches

Dieses Repository dient ausschließlich Bildungszwecken. Ich bin nicht verantwortlich für jeglichen Missbrauch.

LIZENZ

MIT-Lizenz

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    310
  • 5

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    306
  • 6

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    301

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






