
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 marcgoam/cve-2026-54121-certighost
CVE-2026-54121 (Certighost) AD CS DC-Impersonation PoC. Gepatchte SAN-Verarbeitung + MAQ-sichere Kontowiederverwendung.
 soralis0912/cve-2026-43499-pmg110-root
Android-LPE-Exploit für CVE-2026-43499 gegen das OPPO PMG110 (Kernel 6.6). Nutzt futex PI UAF aus, um Root-Rechte zu erlangen und über LD_PRELOAD…
 paradoxis/cve-2026-57239
Proof-of-Concept-Exploit für CVE-2026-3775/CVE-2026-3780 und CVE-2026-57239, der es ermöglicht, NT AUTHORITY\SYSTEM-Rechte über den Foxit PDF Reader…
 tc3650/cve-2026-43499-armv7
ARM32 Linux-Kernel-Privilegieneskalations-Exploit für CVE-2026-43499 (GhostLock futex UAF) mit Ziel Huawei Watch 4 Pro, mit mehreren…
 woshimaniubi8/cve-2026-43499-root-kernelsu
Lokale Privilege-Escalation-Adaption basierend auf der Kernel-Schwachstelle CVE-2026-43499, mit integriertem eingebettetem KernelSU.…
 soralis0912/cve-2026-43499-warhol-root
Lokaler Privilege-Escalation-Exploit, der CVE-2026-43499 für das Xiaomi 17T Pro (warhol) unter Android 16 mit MediaTek-MT6993-SoC ausnutzt.
 debajyoti0-0/cve-2026-64600
Ein C-basiertes Linux-Sicherheitstool zur Erkennung, sicheren Verifizierung (Proof of Concept) und Entschärfung von CVE-2026-64600 (RefluXFS). Es…
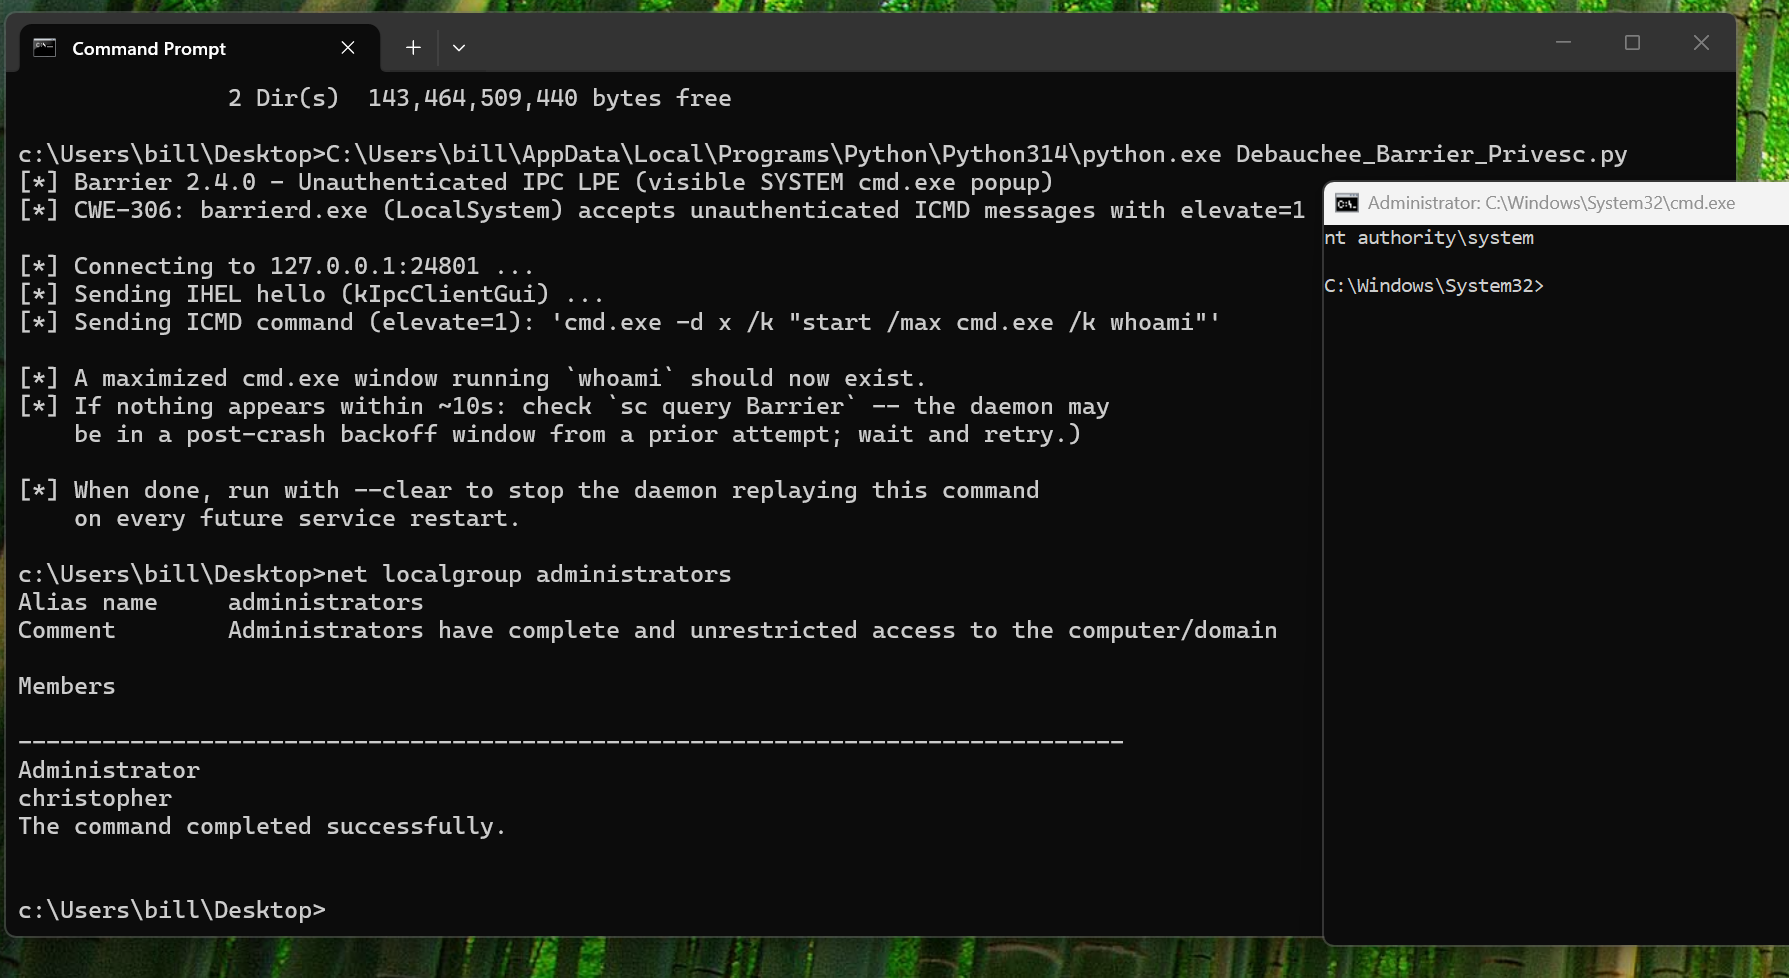 cduram/notcve-2026-0010
# Unauthentifizierte IPC-Lokale-Privilegienerweiterung auf SYSTEM über den Debauchee-Barrier-Daemon-TCP-Port 24801
 abstractclass/cloudprivs
Ermitteln Sie Berechtigungen aus Cloud-Anmeldedaten durch Brute-Force-Tests.
 0xblackash/cve-2026-54121
CVE-2026-54121
 enaqx/awesome-pentest
Eine Sammlung großartiger Ressourcen und Tools für Penetrationstests
 letsr00t/cve-2026-43494-pintheft-poc
Proof-of-Concept für CVE-2026-43494 (PinTheft): Lokale Privilegienerweiterung im Linux-Kernel durch Ausnutzung eines…
 soralis0912/cve-2026-43499-aristotle-apk
Android-Kernel-Exploit für CVE-2026-43499 (Futex-PI Use-After-Free), der temporäre Root-Rechte auf Xiaomi XIG04 erlangt, um ADB zu aktivieren.…
 cuteaplane/ghostlock-for-oneplus15t
Kernel-Exploit (CVE-2026-43499) für das OnePlus 15T mit nicht entsperrtem Bootloader
 no-22-github/unplus
CVE-2026-43499 Pro-Boot-Root-Exploit — Kernlogik (arm64 Android GKI 6.6)
 vulnquest58/vq-refluxcore
ist ein fortschrittliches Sicherheitsforschungs-Framework zur Modellierung, Analyse und Demonstration von Local Privilege Escalation…
 bansalkrish007-arch/cve-2015-1328
Linux Kernel 3.13.0 < 3.19 (Ubuntu 12.04/14.04/14.10/15.04) - 'overlayfs' Lokale Privilegieneskalation
 cherrycherrymay/poc-cve-2026-46331
Pedit COW – Lokale Rechteausweitung im Linux-Kernel (CVE-2026-46331)








