
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen
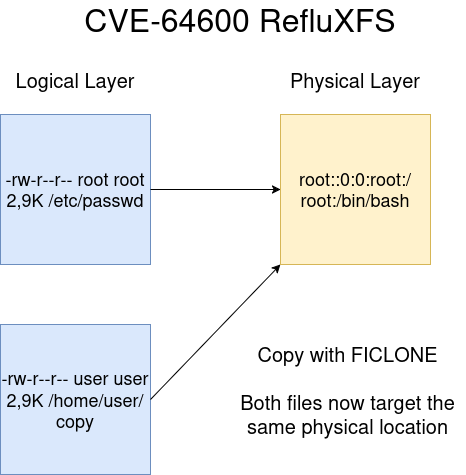
 litosmartin/cve-2026-64600-refluxfs-poc
Ein POC für den kürzlich entdeckten Qualys-Bug bei COW mit XFS
 ly4k/certipy
Tool für die Active Directory Certificate Services Enumeration und Missbrauch
 redteambrasil/cve-2020-24030
Offenlegung von CVE-2020-24030: Schwache Token-Ablaufzeit in ForLogic Qualiex, die eine Remote-Privilegienerweiterung und den Zugriff auf sensible…
 redteambrasil/cve-2020-24029
Detaillierte Offenlegung einer Schwachstelle für unauthentifizierte Passwortänderungen in ForLogic Qualiex v1 und v3, die eine…
 redteambrasil/cve-2020-24028
PoC für CVE-2020-24028: Privilegieneskalation durch authentifizierte Berechtigungsumgehung in ForLogic Qualiex, die das Anlegen von Benutzern und das…
 gabrielha12/termix-research
CVE-2026-45746, CVE-2026-45750, CVE-2026-53547 — drei kritische Schwachstellen in Termix: Cross-Tenant-Session-Hijacking, OS-Befehlsinjektion und…
 777erp/cve-2026-49176_bof
CVE-2026-49176 WalletService LPE — eigenständiger PoC + Cobalt Strike BOF (SYSTEM-Befehl in interaktiver Sitzung)
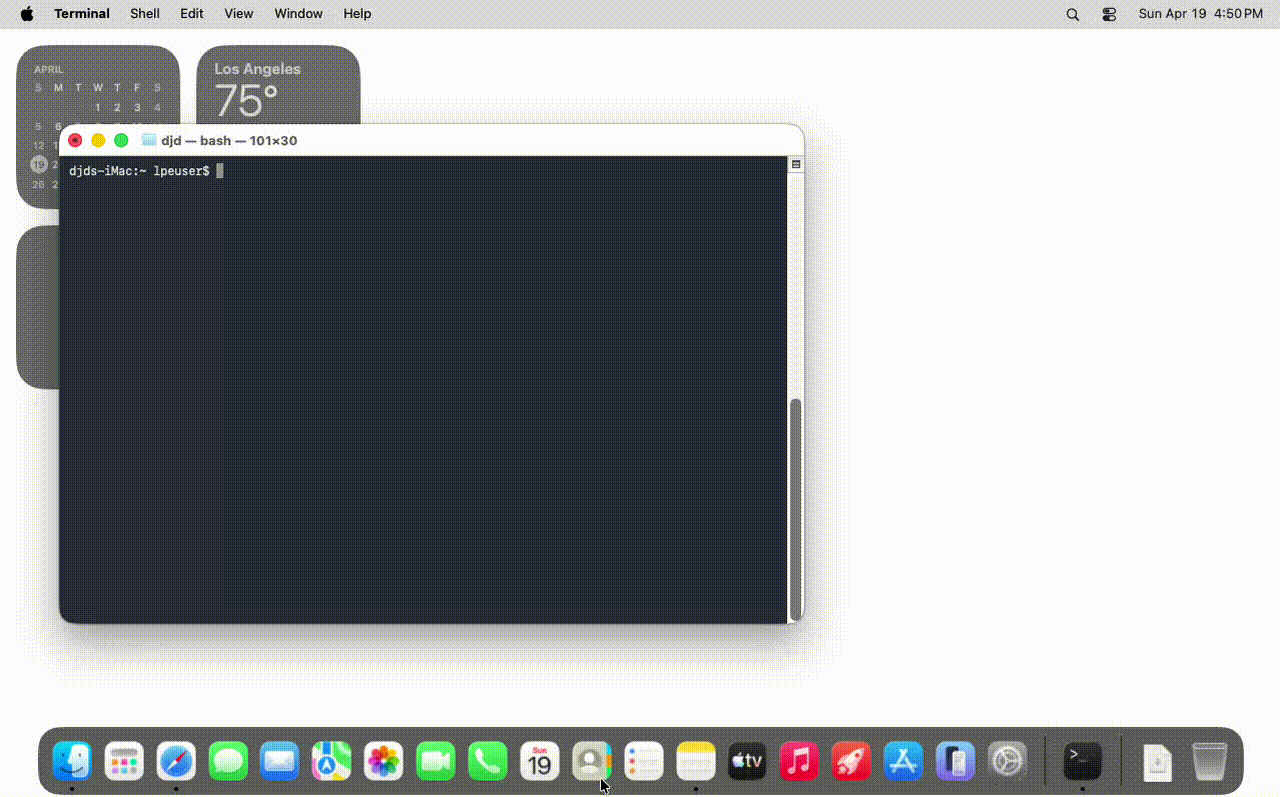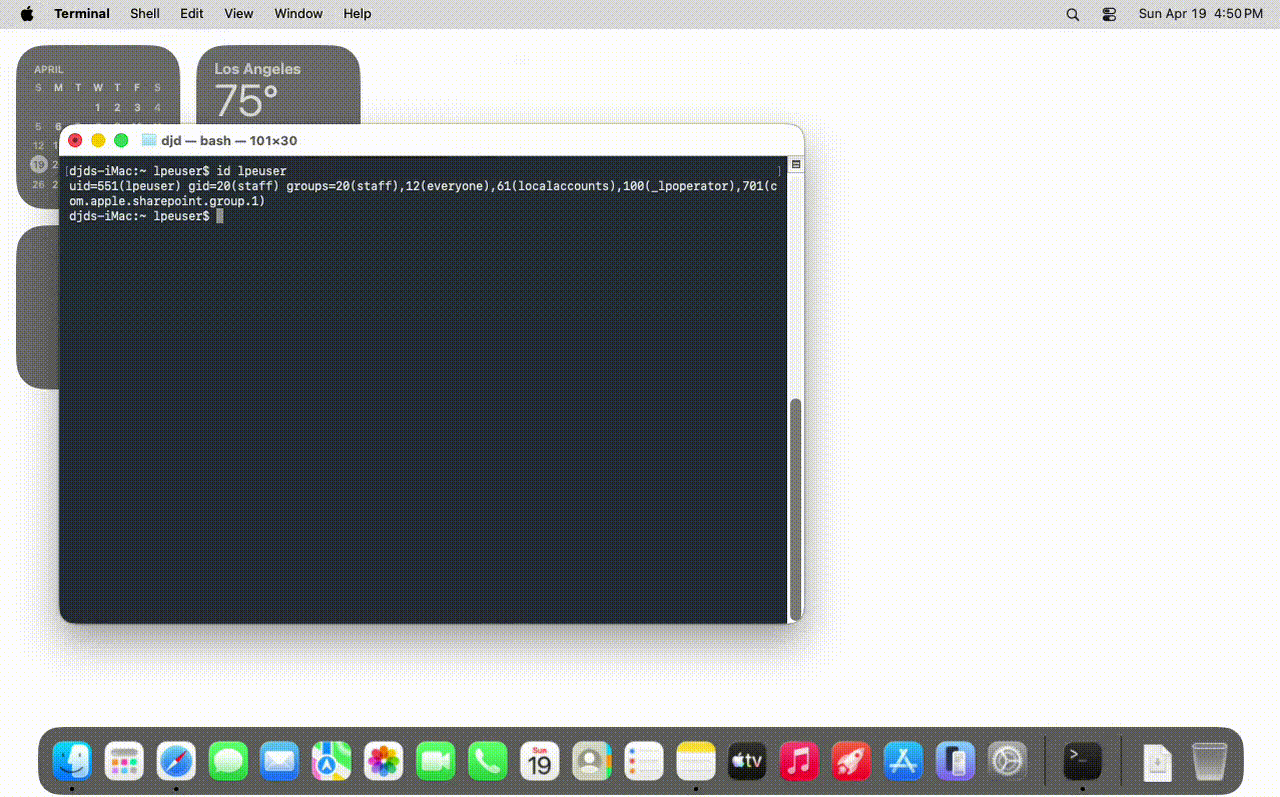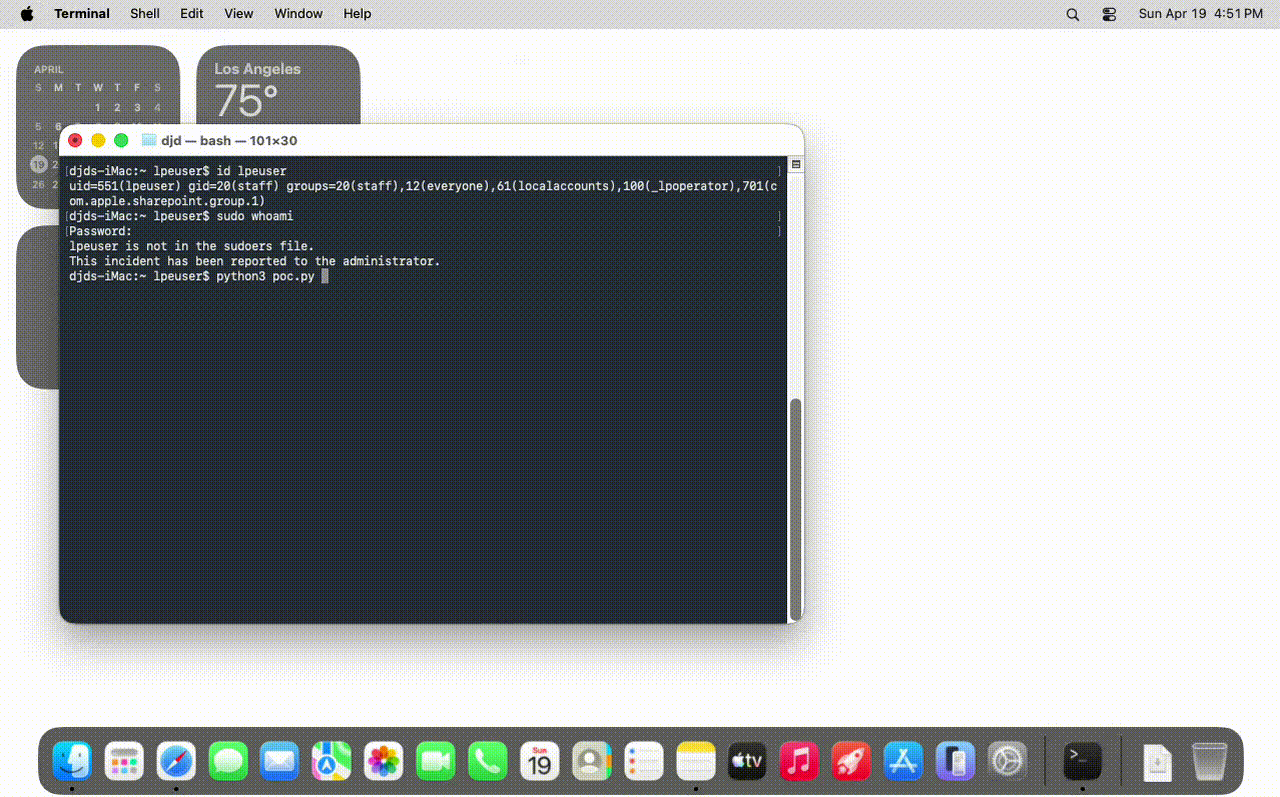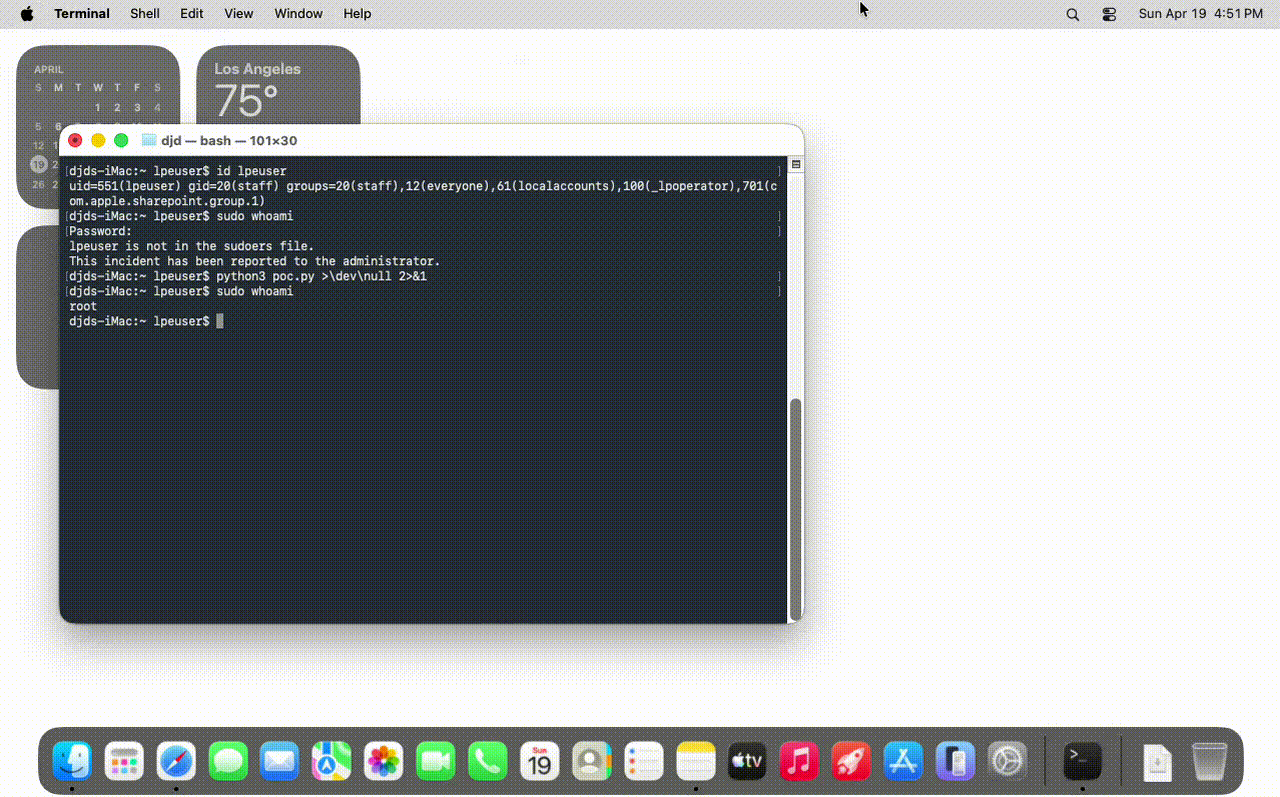 mac-123456789-lab/cve-2026-39875-macos-cups-lpe
Unprivilegierter Benutzer zu Root unter macOS Sonoma, Sequoia und Tahoe. Gepatcht in macOS 26.6 / 15.7.8 / 14.8.8.
 aniqfakhrul/cve-2026-54121
Certighost POC
 diabl0xe/cve-2025-27519
PoC-Exploit für die Privilegieneskalation von Below (CVE-2025-27591), der lokalen Root-Zugriff über Symlink-Manipulation in einem weltweit…
 offsecpierogi/azure
Bash- und PowerShell-Skripte für Azure-Sicherheitsbewertungen, die IAM-Rechteausweitung, Container-Registry-Ausnutzung, Key Vault-Exposition, Entra…
 tr3m0x/cve-2025-6019
CVE-2025-6019-Exploit
 manizada/ovswrap
Proof-of-Concept zur lokalen Rechteausweitung für CVE-2026-64531, das den OVS-Kernel-Datenpfad missbraucht, um Anmeldeinformationen zu korrumpieren…

 agentshield-ai/sigma-ai
Sigma-Erkennungsregeln für die Sicherheitsüberwachung von KI-Agenten
 dnlid/cve-2026-43499
CVE-2026-43499: Linux-Kernel-Futex-PI-Use-after-Free-Forschungspaket
 zer0dayf/cve-2026-15013
Exploit für CVE-2026-15013: nicht authentifizierte SAML-Authentifizierungsumgehung mittels Algorithmus-Verwechslung. Fälscht SAML-Antworten, um…
 h4wkst3r/adokit
Modulares Angriffstoolkit, das die Azure DevOps REST API für Aufklärung, Privilegieneskalation und Persistenz unter Verwendung gestohlener Cookies…








