
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 lucabarile/zdi-can-16318
Exploits und Berichte für CVE-2023-32162
 kasunpriyashan/y2s1-project-linux-exploitaion-using-cve-2016-5195-vulnerability
Pädagogischer Linux-Privilegienausweitungs-Exploit, der auf CVE-2016-5195 (Dirty COW) abzielt, um Kernel-Schwachstellenausnutzung und Erlangung von…
 ross-ns/wsus-cve-2025-59287
PowerShell Exploit für CVE-2025-59287, der auf WSUS-Server abzielt. Ermöglicht Privilegieneskalation und Remote-Code-Ausführung auf nicht gepatchter…
 bahartanir/wp2shell-scanner
CVE-2026-63030 / CVE-2026-60137 - WordPress Pre-Auth RCE-Scanner
 explife0011/cve-2019-0803
Win32k-PoC zur Privilegienausweitung
 maleeshaudan/wordpress-cve-2024-10924--exploit
WordPress CVE-2024-10924 Exploit für das Really Simple Security Plugin
 skimask1690/wisedelete
Windows-Dienstprogramm, das den anfälligen Treiber WiseDelfile64.sys nutzt, der von CVE-2025-66680 betroffen ist, um kernelgestütztes Löschen von…
 xi0onamdev/winrar-cve-2025-8088-exploitation-toolkit
GUI-Tool zum Erstellen bösartiger RAR-Archive, die CVE-2025-8088 Path-Traversal-Schwachstelle ausnutzt. Verwendet NTFS-ADS-Tarnung und…
 patois/winmagic_sd
Technischer Bericht über und PoC-Exploit für CVE-2020-11519 und CVE-2020-11520
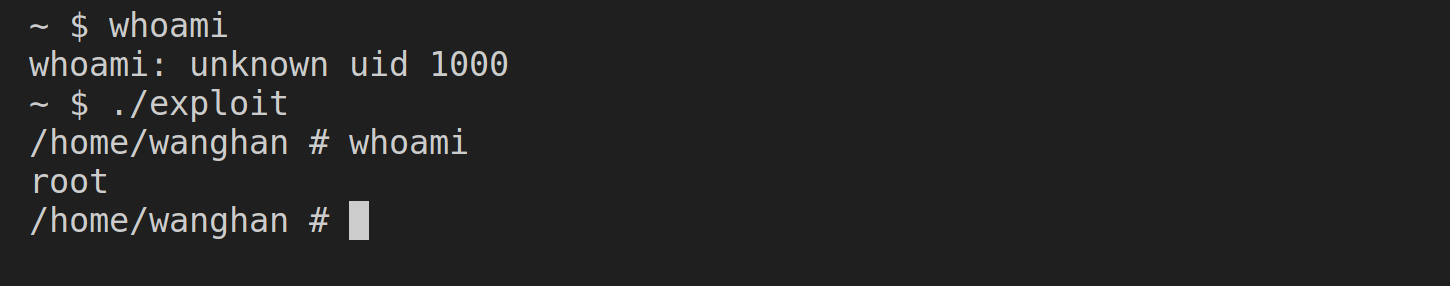 dasics-ict/dasics-cve-2021-3156
Exploit für CVE-2021-3156 (sudo Heap-basierter Pufferüberlauf), der eine lokale Rechteausweitung auf Root ermöglicht, mit einer reproduzierbaren…
 mirza-22144/vulnerability-assessment-exploitation-lab
Penetrationstest über den gesamten Lebenszyklus einer Legacy-Linux-Umgebung (Metasploitable 2), emuliert auf Apple Silicon. Demonstration von…
 solomon12354/volleyballsquid-----cve-2023-38831-and-bypass-uac
Das ist meine Malware.
 likekabin/vmacache_cve-2018-17182
Lokaler Privilege-Escalation-Exploit für die Linux-Kernel-Schwachstelle CVE-2018-17182 (vmacache). Nutzt einen Use-after-Free-Fehler aus, um…
 zev3n/ubuntu-gnome-privilege-escalation
Ein Bash-Skript-Exploit für [CVE-2020-16126/CVE-2020-16127] zur Erlangung von Privilegieneskalation. Ein lokales Privilege-Escalation-Exploit-Skript…
 floatingguy/cve-2017-5123
Linux-Kernel-Exploit
 sanupl/vehicle-service-management-system-multiple-privilege-escalation-leads-to-crud-operations
CVE-2021-46075 - Eine Privilegieneskalation-Schwachstelle existiert in Sourcecodester Vehicle Service Management System 1.0. Benutzer mit Staff-Konto…
 mtjailed/unjailme
Eine Sandbox-Escape basierend auf dem Proof-of-Concept (CVE-2018-4087) von Rani Idan (Zimperium)
 learner202649/cve-2026-47101-poc
Der Code zur persönlichen Reproduktion der entsprechenden Schwachstelle.








