
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 whoami-chmod777/cve-2021-1675---printnightmare-lpe-powershell-
PowerShell-Exploit für CVE-2021-1675 (PrintNightmare), der eine lokale Privilegienausweitung durchführt, indem er einen Benutzer zur lokalen…
 whoami-chmod777/cve-2021-1675-cve-2021-34527
PowerShell-Exploit für PrintNightmare (CVE-2021-1675), das eine lokale Rechteausweitung über den Print Spooler durchführt, mit benutzerdefinierter…
 willboka/cve-2019-2215-huaweip20lite
Exploit für CVE-2019-2215 (bad binder) für Huawei P20 Lite
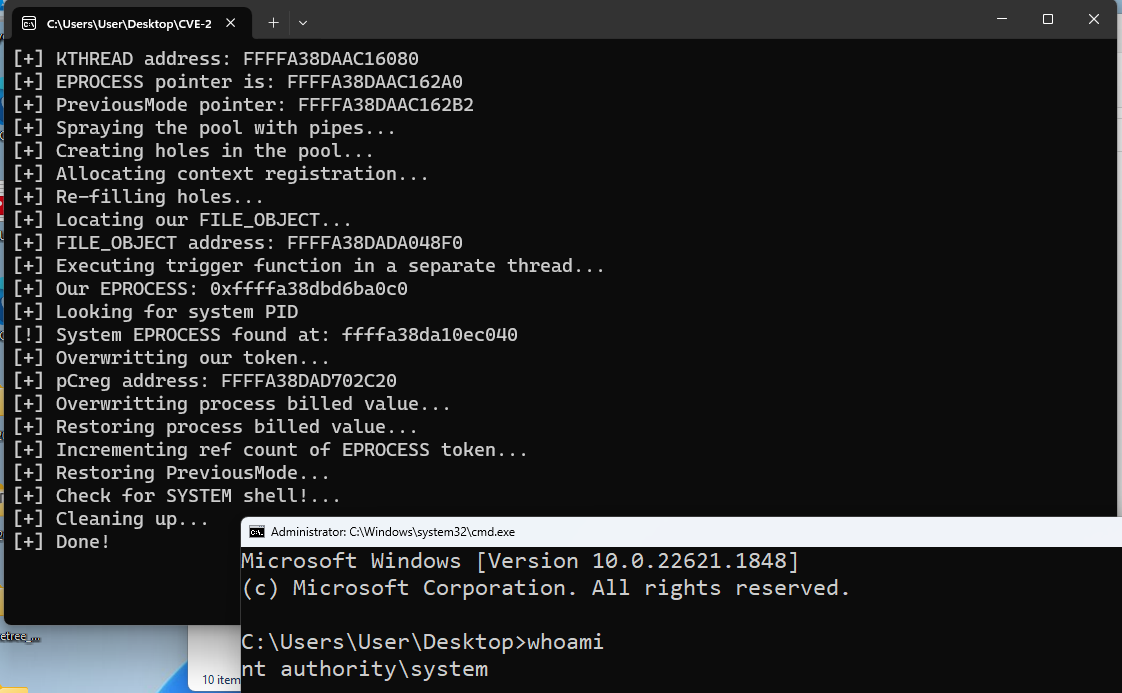 x0rb3l/cve-2023-36802-mskssrv-lpe
PoC für CVE-2023-36802 Microsoft Kernel Streaming Service Proxy
 xalgord/react2shell
Erweitertes Exploitation-Toolkit für Next.js Server Actions (CVE-2025-55182)
 yanghaoi/cve-2020-0787
Einfaches Echo für CVE-2020-0787
 xwpdx0/poc-2025-9074
Docker API CVE-2025-9074 PoC (Proof-Of-Concept). Ein ausgefeiltes Exploitation-Framework für CVE-2025-9074, das unauthentifizierte…
 xxxtectationxxx/react2shell-cve-lab
Eine selbst gehostete, verwundbare Next.js-Umgebung, die auf Docker läuft, zur Simulation von CVE-2025-55182. Entwickelt für die…
 ycdxsb/cve-2020-0668
CVE-2020-0668-Exploit für Version < win10 v1903 und Version >= win10 v1903 zum Laufen bringen
 yoohhuu/rocket-chat-3.12.1-poc-cve-2021-22911-
Proof-of-Concept-Exploit für CVE-2021-22911, das auf Rocket.Chat 3.12.1 abzielt. Automatisiert die Privilegieneskalation von einem Benutzer mit…
 zanezhub/cve-2022-1015-1016
Spanische Übersetzung der CVE-2022-1015 und 1016, entdeckt und dokumentiert von David.
 fanxiaoyao66/cve-2023-0386
Sehr einfacher Exploit und Analyse zu CVE-2023-0386. Verwendet C und sh.
 yuriisanin/cve-2022-45771
[PoC] Privilegieneskalation & Codeausführung via LFI in PwnDoC
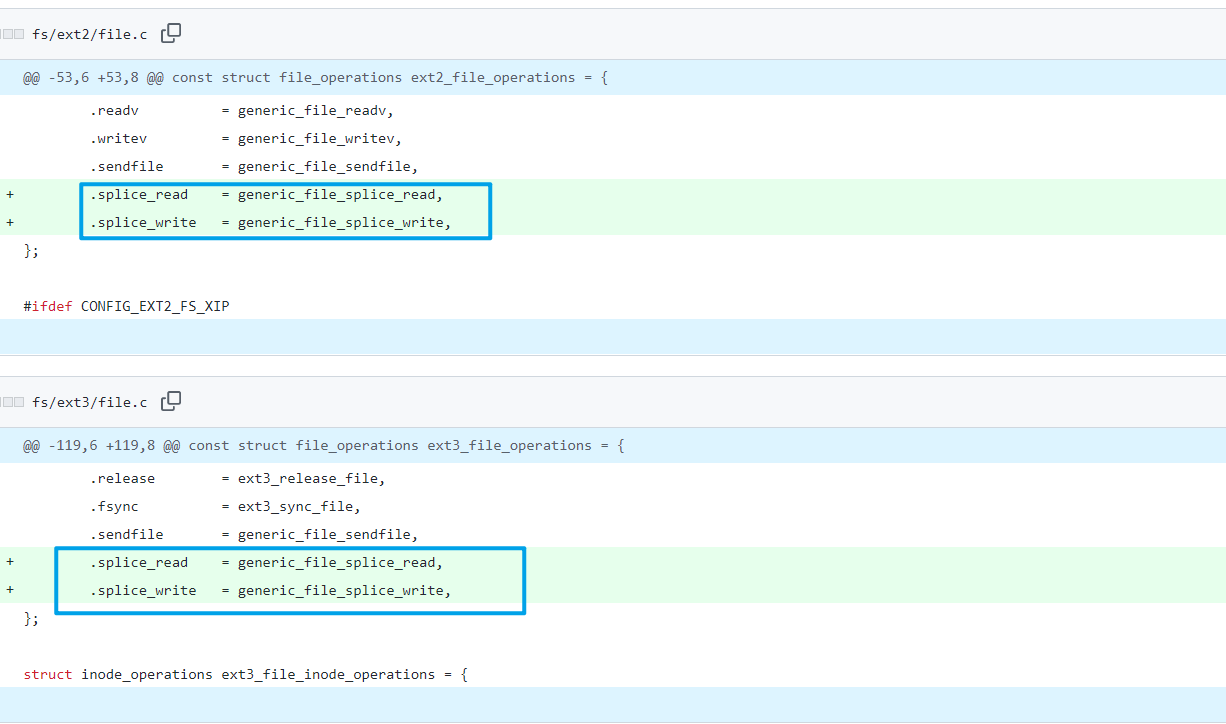 greetdawn/cve-2022-0847-dirtypipe
Detaillierte Analyse und Proof-of-Concept-Exploit für CVE-2022-0847 (DirtyPipe), eine Linux-Kernel-Schwachstelle, die das Überschreiben beliebiger…
 zerozenxlabs/cve-2023-36424
Windows-Kernel-Pool-Korruption (clfs.sys) – Privilegienerweiterung
 zgsnj123/cve-2025-45466
Es handelt sich um die Details zu CVE-2025-45466.
 zhuowei/cheese
CVE-2025-21479 Proof-of-Concept, denke ich
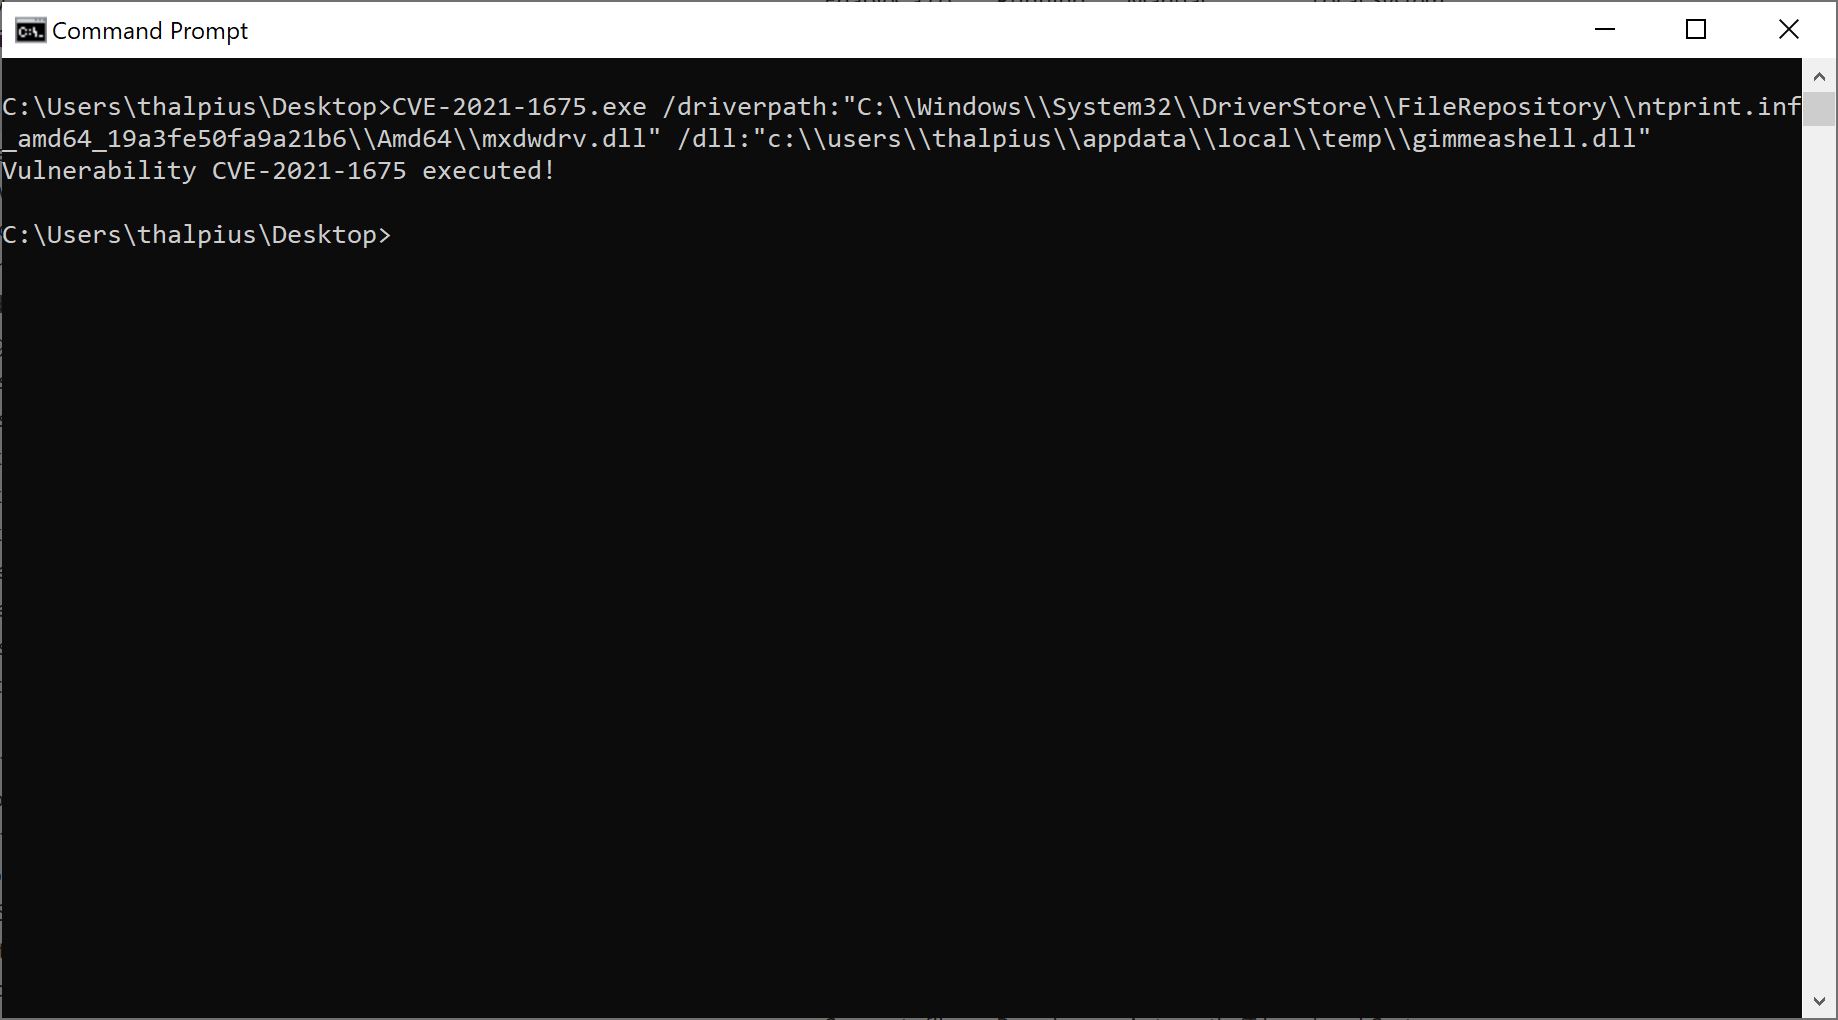 zha0/microsoft-cve-2021-1675
C#-Exploit für CVE-2021-1675, eine Windows Print Spooler Schwachstelle zur Rechteausweitung. Führt beliebige DLLs über den Treiberpfad aus, um lokale…








