Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/zgsnj123/cve-2025-45466
Embedded-System-SicherheitPrivilege EscalationAufklärungPasswortangriffeSchwachstellenanalyseExploitationInformationsbeschaffungHardware- & IoT-SicherheitAuthentifizierung
GitHubzgsnj123/cve-2025-45466

CVE-2025-45466

134vor 1 JahrNoch nicht geprüft
Teilen

Es handelt sich um die Details zu CVE-2025-45466.

Repository anzeigen

CVE-2025-45466

Es handelt sich um die Details von CVE-2025-45466

CVE-Offenlegung: CVE-2025-45466

Zusammenfassung

Eine Sicherheitslücke wurde im Unitree Go1 Roboterhund (alle Versionen <= Go1_2022_05_11) entdeckt, die hartcodierte Klartext-Authentifizierungsdaten betrifft und zu falscher Zugriffskontrolle führt. Dieses Problem ermöglicht es entfernten oder lokalen Angreifern, unbefugten Zugriff auf das System über SSH oder SCP zu erlangen, was potenziell zu Remote-Code-Ausführung, Privilegieneskalation und Informationsoffenlegung führen kann.


Details zur Schwachstelle

  • Schwachstellentyp: Falsche Zugriffskontrolle
  • Auswirkungen:
    • Remote-Code-Ausführung ✅
    • Privilegieneskalation ✅
    • Informationsoffenlegung ✅
  • Angriffsvektor:
    Ein Angreifer kann die Firmware extrahieren, ein bestimmtes Skript (/run.sh) überprüfen und darin hartcodierte Klartext-Anmeldedaten für die SSH/SCP-Authentifizierung finden. Mit diesen Anmeldedaten kann der Angreifer aus der Ferne auf den Roboter zugreifen über:
    • Wi-Fi-Client-Modus
    • Wi-Fi-AP-Modus
    • Physischen Zugriff über die Ethernet-Schnittstelle

Betroffene Produkte

  • Anbieter: Unitree Robotics
  • Produkt: Unitree Go1
  • Betroffene Versionen: Alle Firmware-Versionen ≤ Go1_2022_05_11
  • Betroffene Komponente: /run.sh in der Firmware
  • Firmware-Paket-URL (archiviert):
    Go1_2022_05_11_e0d0e617.zip

Proof of Concept (PoC)

  1. Betroffene Firmware herunterladen
  2. grep -i "password" run.sh
  3. ssh root@<robot_ip> # unter Verwendung des hartcodierten Passworts
  4. Mach mit Root-Berechtigung alles, was du willst.

Ergebnis

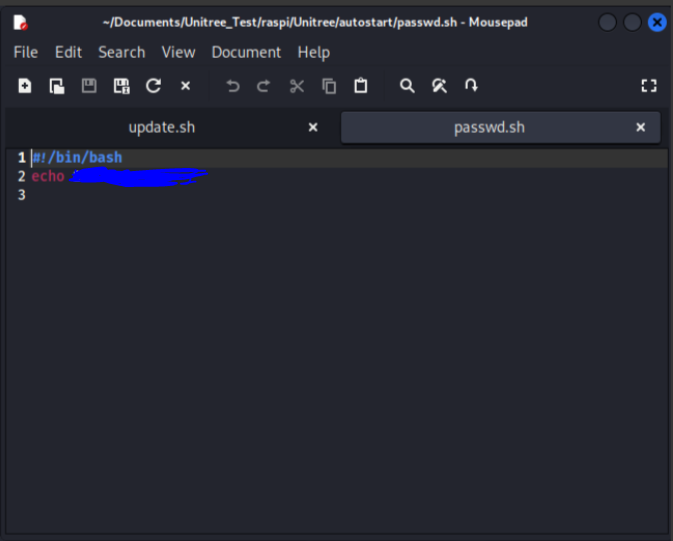
Wie der folgende Screenshot zeigt, ist das Passwort für den Root-Zugriff in passwd.sh gespeichert (Abbildung 1). Diese Datei kann im selben Paket identifiziert werden (Abbildung 2)

Abbildung 1: image

Abbildung 2: image

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    280

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →