
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 lr2006-robot/bitpixie
Knacken der BitLocker-Verschlüsselung basierend auf der Sicherheitslücke CVE-2023-21563
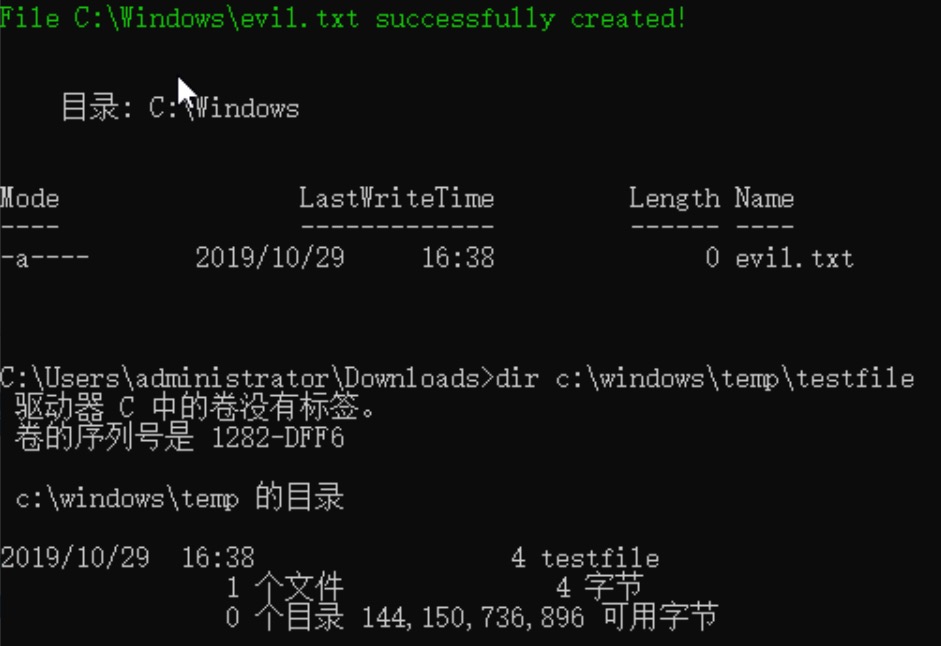 mayter/cve-2019-1315
Proof-of-Concept-PowerShell-Exploit für CVE-2019-1315, eine Schwachstelle zur Erhöhung von Berechtigungen durch beliebiges Verschieben von Dateien im…
 le1a/cve-2023-22515
Confluence Data Center & Server Privilegieneskalations-Schwachstellen-Exploit
 peterpan0927/cve-2017-2370
auf Mac 10.12.2
 learner202649/cve-2026-47102-poc
Der Code zur persönlichen Reproduktion der entsprechenden Schwachstelle.
 yangh-beep/cve-2026-31431-c
C-Exploit für CVE-2026-31431 (Copy Fail), der die Linux-AF_ALG-Splice-Schwachstelle angreift. Enthält Erkennungstest und Privilege Escalation über…
 neko205-mx/cve-2025-6019_exploit
Lokaler Exploit zur Privilegieneskalation für CVE-2025-6019 unter Verwendung manipulierter XFS-Dateisystemabbilder, um Root-Shell-Zugriff auf…
 lemonadern/poc-cve-2019-14287
Docker-basierter PoC, der CVE-2019-14287 sudo-Privilegieneskalation durch Umgehung der Runas-Benutzereinschränkung demonstriert, mit…
 xiao-zhu-zhu/pig_cs4.4
Cobalt Strike 4.4 Zhuzhu-Version: ohne versteckte Hintertüren, ohne Traffic-Fingerabdrücke, Beacon imitiert echte API-Dienste, Patch für…
 facundomfernandez/pentesting-obioba
Black-Box-Pentesting: Shellshock (CVE-2014-6271) + Log4Shell (CVE-2021-44228). Root-Eskalation. Executive- und technischer Bericht.
 people-11/cve-2025-10184_poc
Android APK Proof-of-Concept für CVE-2025-10184, das die Umgehung der SMS-Leseberechtigung in OPPO/OnePlus Telefonieanbietern demonstriert. Enthält…
 xianwan1314/cve-2026-43499-poc-analysis
Schwachstellenanalyse und Proof of Concept (PoC) für CVE-2026-43499, das Xiaomi-Geräte betrifft. Nur für Bildungs- und Forschungszwecke.
 skysbsb/cve-2024-21626-poc
Proof-of-Concept-Exploit für CVE-2024-21626, eine Container-Ausbruch-Schwachstelle in Docker/runc. Demonstriert die Manipulation von…
 re13orn/cve-2024-0044-exp
Nutze die Android-Privilegieneskalation CVE-2024-0044, um beliebige Sandbox-Dateien der Ziel-App herunterzuladen.
 foxyproxys/cve-2023-52654
Automatisiertes Privilege-Escalation-Skript, das fehlkonfigurierte setuid/sgid-Binaries, sudo, cron und LD_PRELOAD auf Unix-Systemen ausnutzt.…
 maur0amaya/escalamiento-de-privilegios-usando-el-kernel-exploit-dirty-cow
Dieses Projekt hat zum Ziel, die Funktionsweise des Dirty-COW-Exploits (CVE-2016-5195) praktisch zu demonstrieren, einer kritischen Schwachstelle im…
 timgad794/devhub-htb-walkthrough
Hack The Box - DevHub Maschinen-Walkthrough (Mittelschweres Linux, CVE-2026-23744, Chisel-Tunneling, Jupyter, Root-Rechteausweitung)
 realbatuhan/dirtypipetester
Dirty Pipe (CVE-2022-0847) Schwachstellenprüfung








