
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 hanakim3945/bl_sbx
itunesstored & bookassetd sbx escape
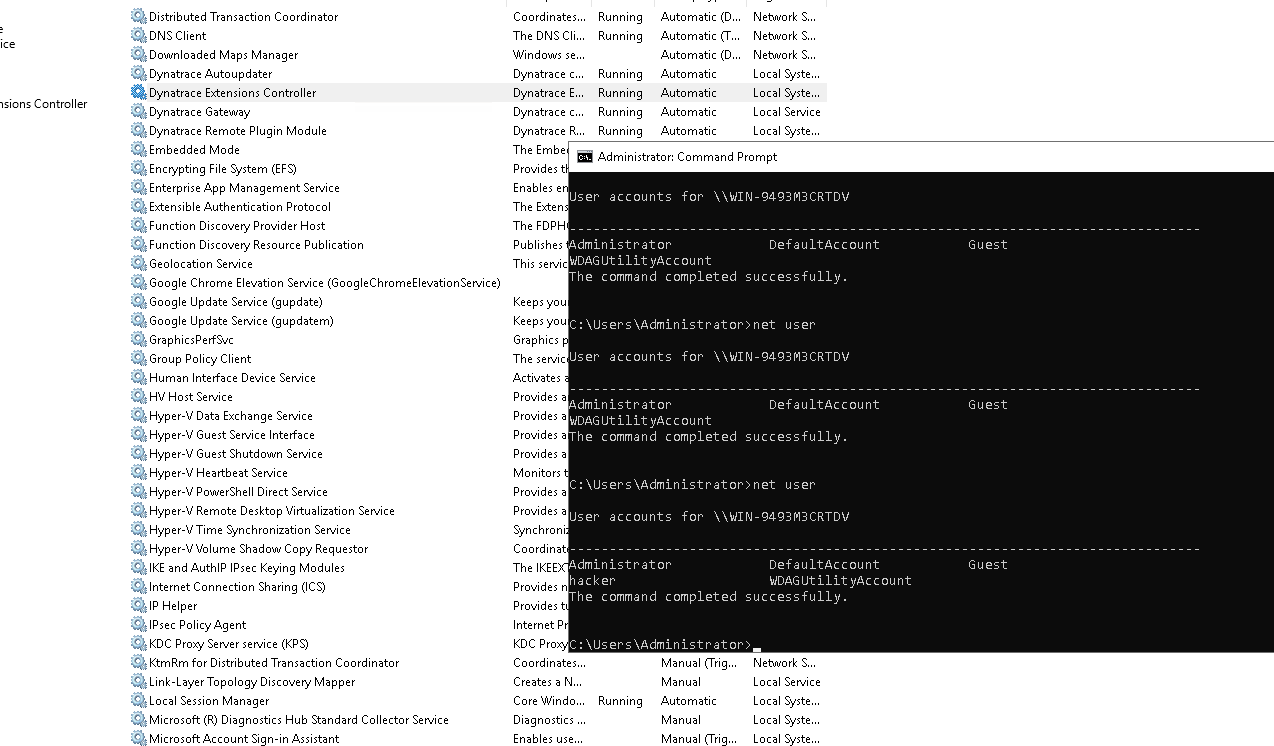 pentastic-be/cve-2025-61304
OS-Befehlsinjizierungsschwachstelle in der Dynatrace ActiveGate-Ping-Erweiterung bis 1.016 über eine manipulierte IP-Adresse
 hackerhouse-opensource/setuphijack
SetupHijack ist ein Sicherheitsforschungstool, das Race Conditions und unsichere Dateibehandlung in Windows-Anwendungsinstallations- und…
 zerozenxlabs/cve-2026-20127---cisco-sd-wan-preauth-rce
Proof-of-Concept-Exploit für CVE-2026-20127, eine Pre-Auth-RCE in Cisco SD-WAN Manager/Controller, die Admin-Zugriff und Manipulation der…
 tc4dy/cve-2026-54121-poc-exploit
👻 CVE-2026-54121 - Bestes CertiGhost AD CS Multi-Exploit-Framework | Erweitertes Toolkit mit Rogue-DC/LDAP-Servern, Zertifikatsmissbrauch,…
 nxploited/cve-2025-4796
Eventin <= 4.0.34 - Authentifizierte (Contributor+) Privilegienerweiterung über Benutzer-E-Mail-Änderung/Kontoübernahme
 nxploited/cve-2025-6758
Real Spaces - WordPress Properties Directory Theme <= 3.6 - Nicht authentifizierte Privilegieneskalation zum Administrator
 nxploited/cve-2025-9286
Appy Pie Connect for WooCommerce <= 1.1.2 - Fehlende Autorisierung zu nicht authentifizierter Privilegienerweiterung
 nonameuserosint-hue/copyfail-sh
Eine Bash-Implementierung von copyfail (CVE-2026-31431)
 nonameuserosint-hue/dirtyfrag-go
Eine Go-Implementierung von dirtyfrag (CVE-2026-43284 / CVE-2026-43500)
 nonameuserosint-hue/fragnesia-go
Eine Go-Implementierung von fragnesia (CVE-2026-46300)
 bansalkrish007-arch/cve-2015-1328
Linux Kernel 3.13.0 < 3.19 (Ubuntu 12.04/14.04/14.10/15.04) - 'overlayfs' Lokale Privilegieneskalation
 cherrycherrymay/poc-cve-2026-46331
Pedit COW – Lokale Rechteausweitung im Linux-Kernel (CVE-2026-46331)
 0xblackash/cve-2026-54121
CVE-2026-54121
 vulnquest58/vq-refluxcore
ist ein fortschrittliches Sicherheitsforschungs-Framework zur Modellierung, Analyse und Demonstration von Local Privilege Escalation…
 kagantua/pintheft-go
Eine Go-Implementierung von PinTheft (CVE-2026-43494)
 iqbalx7/wp2shell
Nicht authentifizierte RCE im WordPress-Kern (CVE-2026-63030 + CVE-2026-60137)
 0xblackash/cve-2026-41651
CVE-2026-41651








