
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 tomerpeled92/cve
Kuratiertes Repository von CVEs mit PoCs, Artikeln und detaillierten Beschreibungen für Schwachstellenforschung und Exploitation.
 gabrielha12/termix-research
CVE-2026-45746, CVE-2026-45750, CVE-2026-53547 — drei kritische Schwachstellen in Termix: Cross-Tenant-Session-Hijacking, OS-Befehlsinjektion und…
 redteambrasil/cve-2020-24028
PoC für CVE-2020-24028: Privilegieneskalation durch authentifizierte Berechtigungsumgehung in ForLogic Qualiex, die das Anlegen von Benutzern und das…
 redteambrasil/cve-2020-24029
Detaillierte Offenlegung einer Schwachstelle für unauthentifizierte Passwortänderungen in ForLogic Qualiex v1 und v3, die eine…
 redteambrasil/cve-2020-24030
Offenlegung von CVE-2020-24030: Schwache Token-Ablaufzeit in ForLogic Qualiex, die eine Remote-Privilegienerweiterung und den Zugriff auf sensible…
 woshimaniubi8/cve-2026-43499-root-kernelsu
Lokale Privilege-Escalation-Adaption basierend auf der Kernel-Schwachstelle CVE-2026-43499, mit integriertem eingebettetem KernelSU.…
 no-22-github/unplus
CVE-2026-43499 Pro-Boot-Root-Exploit — Kernlogik (arm64 Android GKI 6.6)
 danasuley/cve-2023-28252-
Exploit-Erkennung für CVE-2023-28252
 striveben/cve-2020-1472
Exploit für CVE-2020-1472, eine Windows NetLogon Privilegien-Erweiterungs-Schwachstelle, die Impacket verwendet, um eine Kompromittierung des…
 sv3nbeast/cve-2020-1472
Zusammengefasste und gepackte .py-Dateien zur Reproduktion von CVE-2020-1472
 r1is/cve-2022-0847
CVE-2022-0847-DirtyPipe-Exploit CVE-2022-0847 ist eine lokale Privilegienausweitung-Schwachstelle im Linux-Kernel 5.8 und späteren Versionen. Durch…
 ph4ntonn/cve-2017-16995
👻CVE-2017-16995
 thinkycx/cve-2017-8890
CVE-2017-8890 Exploit-Implementierung mit detaillierten Analyse-Dokumenten für Privilege Escalation auf Ubuntu 16.04 und Nexus 6P-Kerneln.
 skorpion96/cve-2026-40000
Ein PoC für eine Schwachstelle im ZTE File Manager (zte.com.cn.filer), die das Lesen beliebiger Dateien aus anderen Apps mit den Rechten dieses…
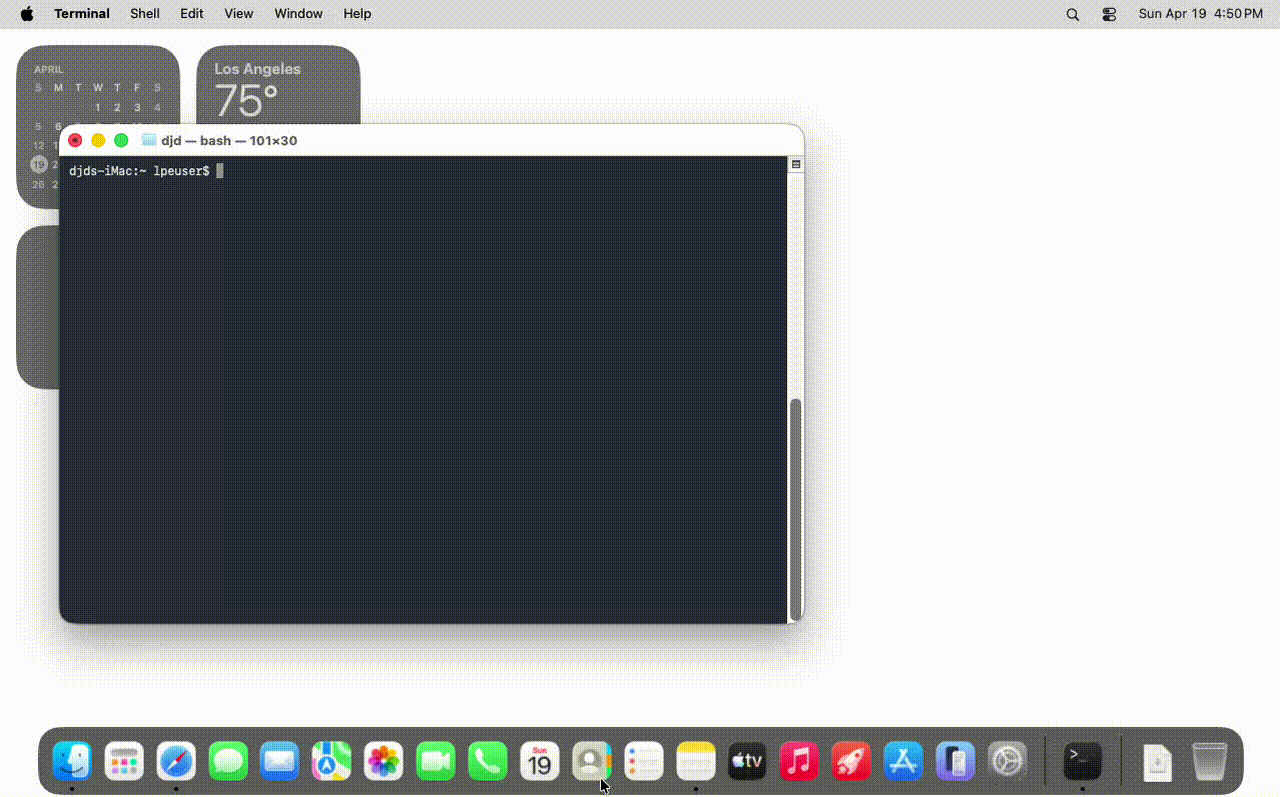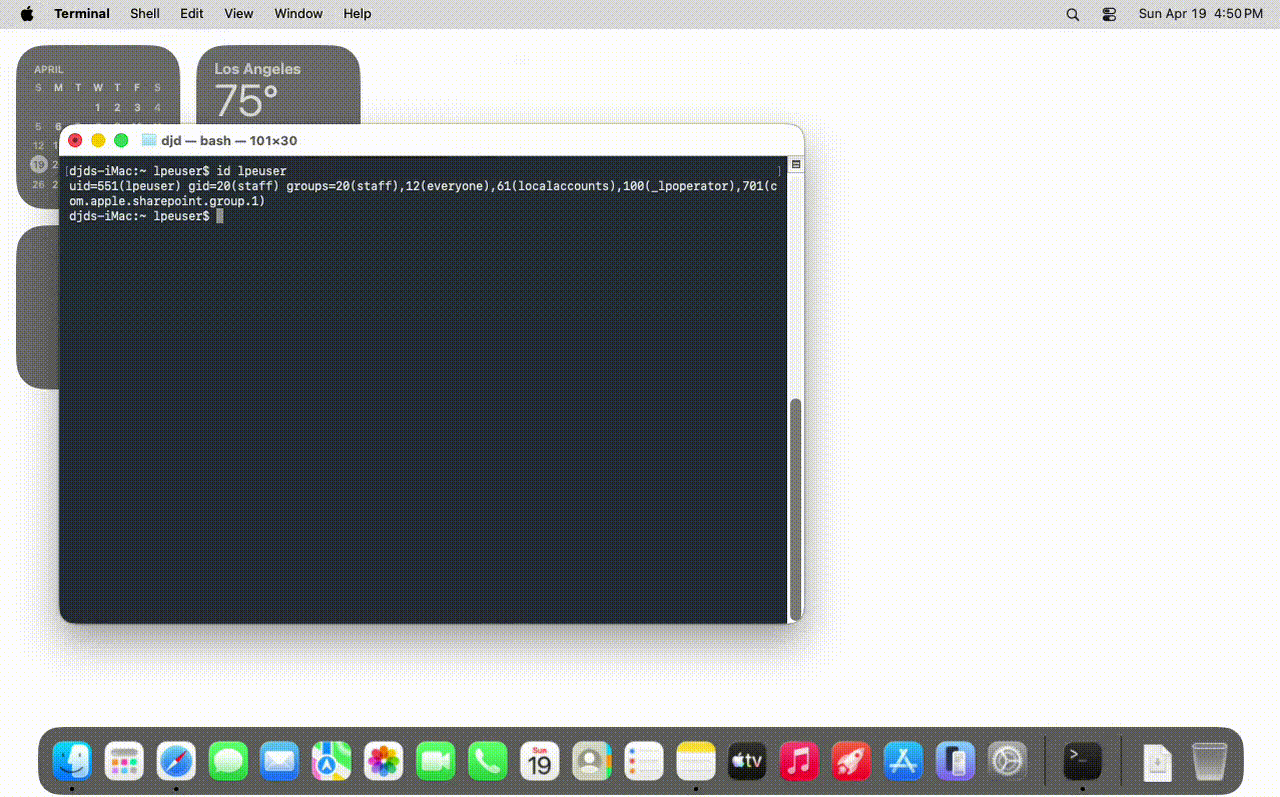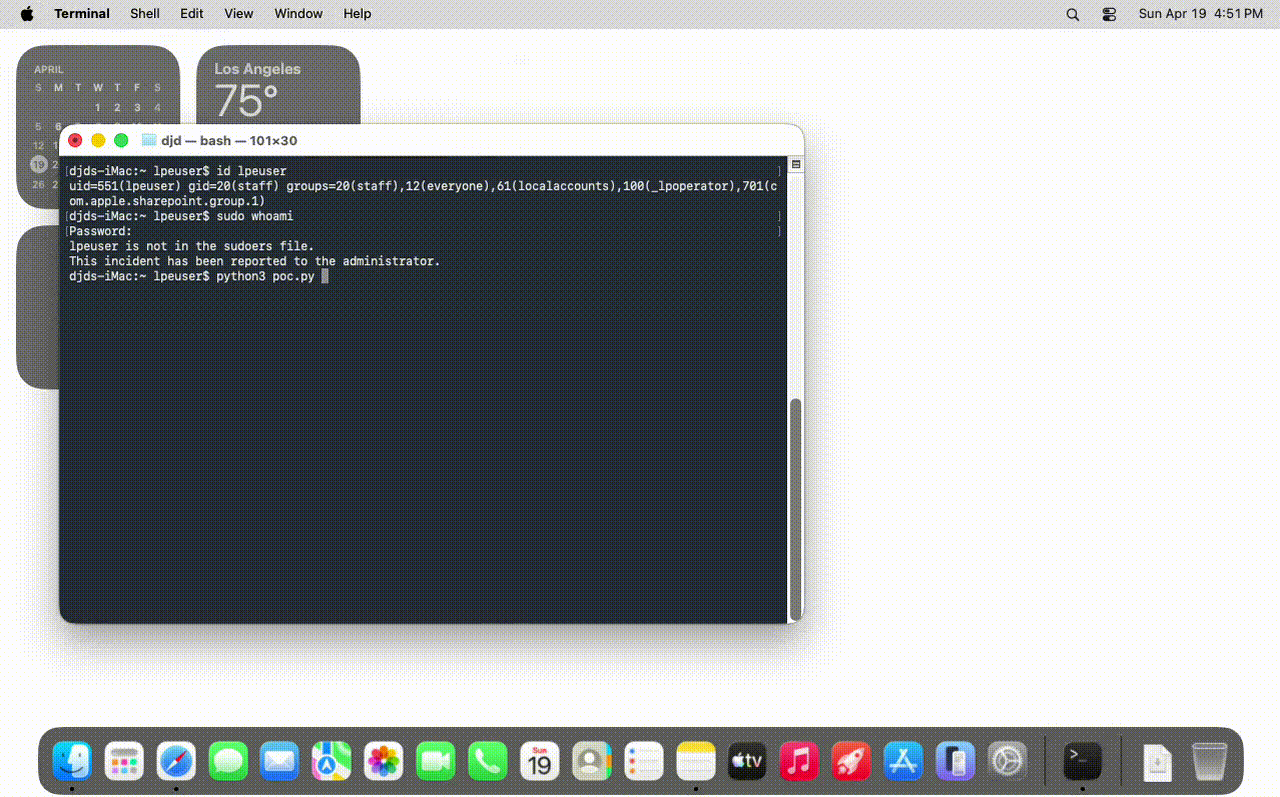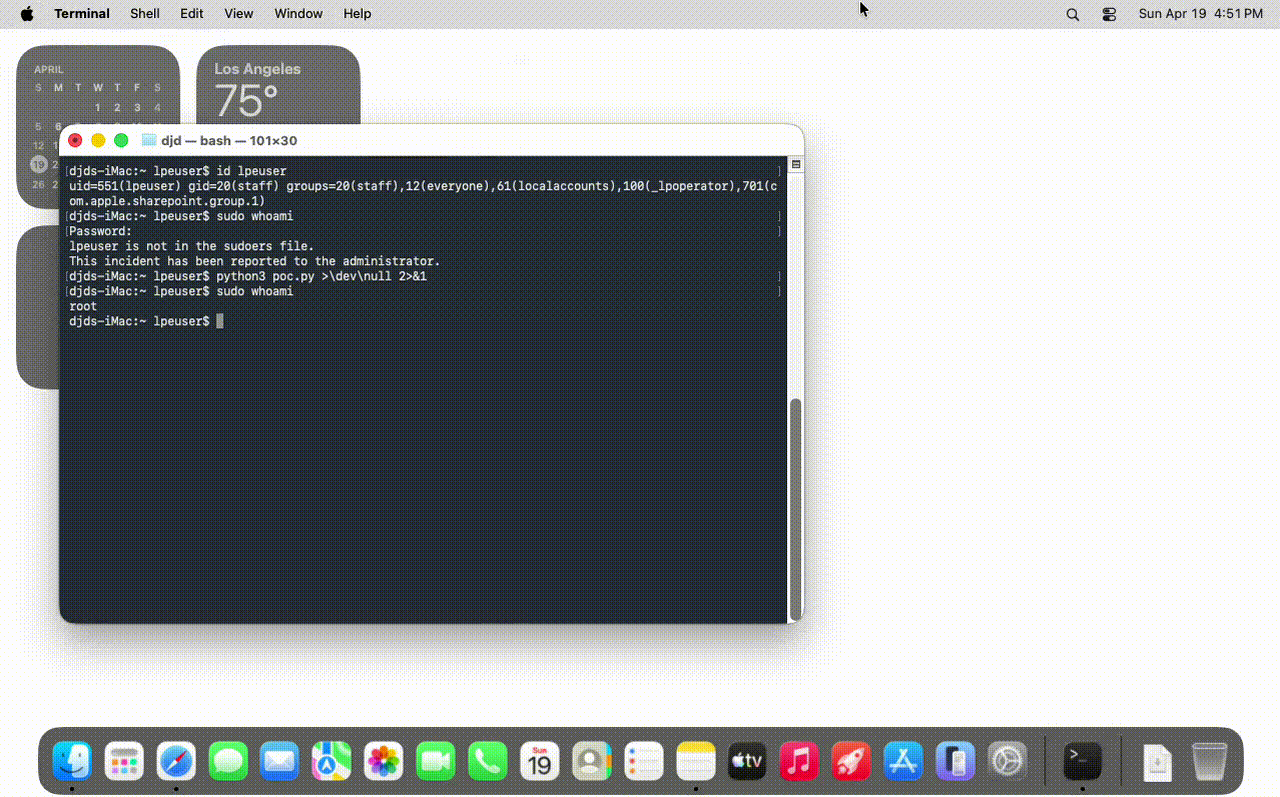 mac-123456789-lab/cve-2026-39875-macos-cups-lpe
Unprivilegierter Benutzer zu Root unter macOS Sonoma, Sequoia und Tahoe. Gepatcht in macOS 26.6 / 15.7.8 / 14.8.8.
 camsshaft/selinux-permissive-only-cve-2025-21479
Dies ist eine permissive SELinux-Version des Cheese-Exploits, auch bekannt als CVE-2025-21479, der das adreno kgsl auf vielen Geräten betraf,…
 witaqua-tools/root-my-device
KSU-Installer für unterstützte Firmware mit CVE-2026-43499
 letsr00t/refluxfs_cve-2026-64600
Technische Analyse von CVE-2026-64600, einer lokalen Privilegieneskalation des Linux-Kernels in RefluxFS durch Speicherkorruption, mit Gegenmaßnahmen…








