
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen
 zephrfish/copyfail-cve-2026-31431
Linux-Kernel-LPE-Exploit (CVE-2026-31431), der AF_ALG + splice nutzt, um den Page Cache einer setuid-Binary zu überschreiben und Root-Rechte zu…
 yucaerin/cve-2026-3584
CVE-2026-3584
 synacktiv/gpoparser
gpoParser ist ein Tool, das entwickelt wurde, um Konfigurationen zu extrahieren und zu analysieren, die über Gruppenrichtlinienobjekte (GPOs) in…
 murdok1982/exploit-poc-para-cve-2024-30085
Python-Exploit zur Ausnutzung der Privilege-Escalation-Schwachstelle CVE-2024-30085
 synacktiv/sccmsqlclient
MSSQL-Client für SCCM-Umgebungen, der Aufklärung, Remote-PowerShell-Ausführung auf verwalteten Clients und die Extraktion sensibler Geheimnisse wie…
 dnlid/cve-2026-43499
CVE-2026-43499: Linux-Kernel-Futex-PI-Use-after-Free-Forschungspaket
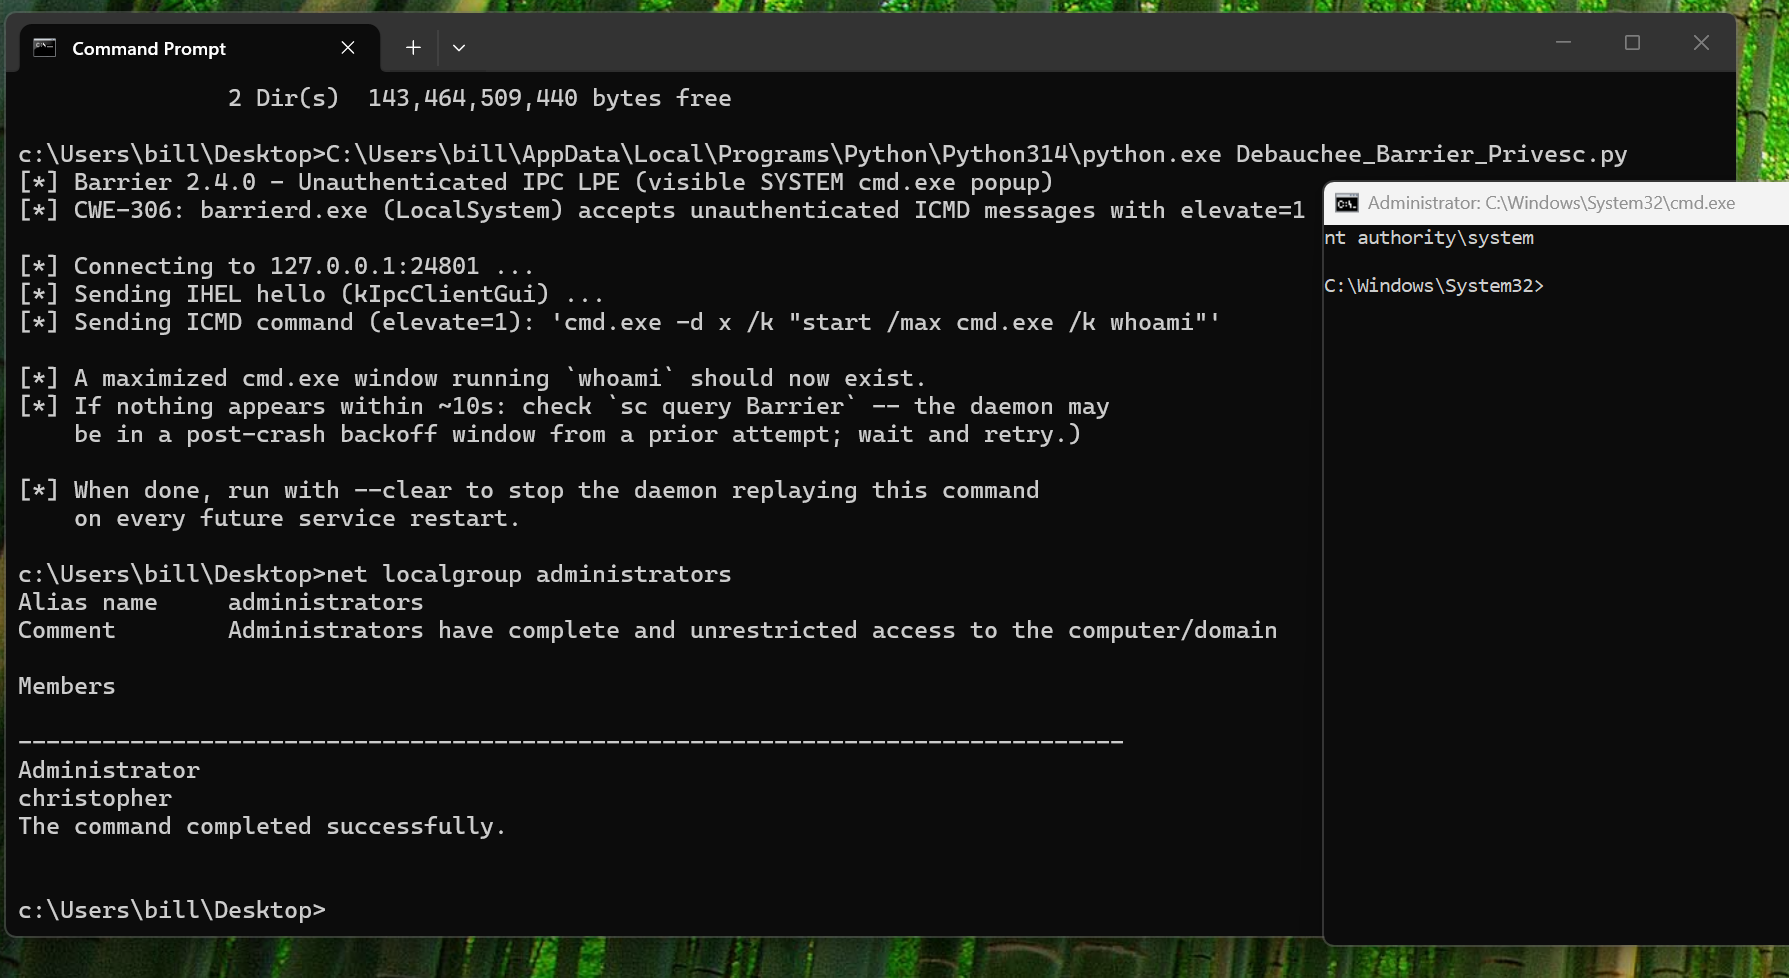 cduram/notcve-2026-0010
# Unauthentifizierte IPC-Lokale-Privilegienerweiterung auf SYSTEM über den Debauchee-Barrier-Daemon-TCP-Port 24801
 soralis0912/cve-2026-43499-pmg110-root
Android-LPE-Exploit für CVE-2026-43499 gegen das OPPO PMG110 (Kernel 6.6). Nutzt futex PI UAF aus, um Root-Rechte zu erlangen und über LD_PRELOAD…
 soralis0912/cve-2026-43499-warhol-root
Lokaler Privilege-Escalation-Exploit, der CVE-2026-43499 für das Xiaomi 17T Pro (warhol) unter Android 16 mit MediaTek-MT6993-SoC ausnutzt.
 0xjohnnydev/cve-2026-28992-iohidfamily-fastpathuserclient-race-conditions
UAF- und AOP-Coprozessor-Panik in IOHIDEventServiceFastPathUserClient. Keine Entitlements erforderlich, aus der App-Sandbox erreichbar.
 0xdea/raptor_infiltrate19
#INFILTRATE19 raptors Party-Paket.
 0xdea/raptor_infiltrate20
#INFILTRATE20 Raptors Party-Paket.
 fancyzll/cve-2026-43499_oppo-mt6835
Exploit-Quellcode und PoC für CVE-2026-43499, der auf das OPPO-MT6835-Android-Gerät abzielt, einschließlich Preload-Payload, Build-Skripten und…
 777erp/cve-2026-49176_bof
CVE-2026-49176 WalletService LPE — eigenständiger PoC + Cobalt Strike BOF (SYSTEM-Befehl in interaktiver Sitzung)
 sandraschi/copy-fail-mcp
CVE-2026-31431 Copy Fail — Linux-Kernel-LPE-Tester über MCP
 sweatyrocket/huawei-p10-cve-2017-8890-unlock
Huawei P10 VTR-L29C432B151 CVE-2017-8890 Exploit-Forschung und die Reise zur Bootloader-Entsperrung
 alihzsec/cve-2024-28000
Praxisnahes Exploit-Lab für CVE-2024-28000 — unauthentifizierte Rechteausweitung in LiteSpeed Cache (WordPress-Plugin, <=6.3.0.1). Startet eine…
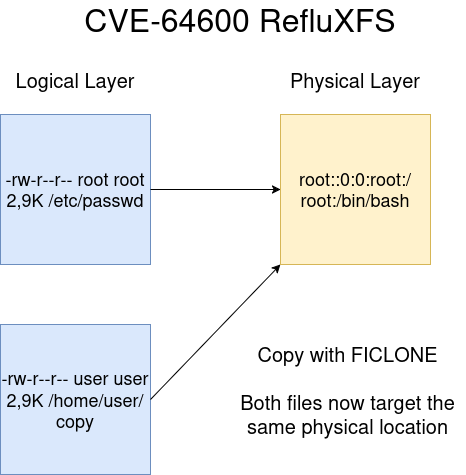 litosmartin/cve-2026-64600-refluxfs-poc
Ein POC für den kürzlich entdeckten Qualys-Bug bei COW mit XFS








