
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 kudaes/elevator
UAC-Bypass durch Ausnutzen von RPC- und Debug-Objekten.
 markakd/dirtycred
Kernel-Exploitationstechnik
 masrikky/cve-2026-64600-refluxfs
Eine lokale Rechteausweitung im Linux-Kernel, die den Copy-on-Write-Pfad (CoW) des XFS-Dateisystems betrifft.
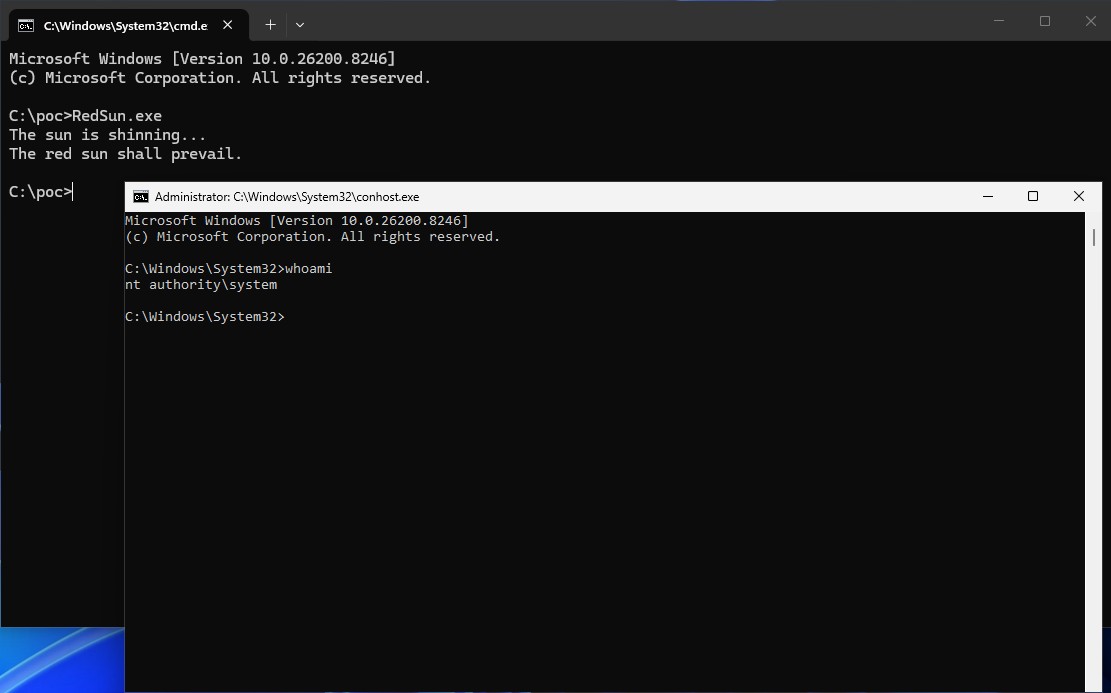 s4m98/redsun-
Windwos Zero-Day-Exploit für lokale PrivESc (CVE-2026-41091)
 patrickt2017/cve-2026-19195-poc
CVE-2026-19195 Proof of Concept
 nyxrecon/sudo-agent-ctf-
Write-up zum Sudo Agent CTF (TryHackMe) mit Enumeration, Web-Exploitation, Steganografie, SSH und Privilege Escalation über CVE-2019-14287.
 cybereason/siofra
Simuliert den Windows-PE-Loader, um DLL-Hijacking-Schwachstellen zu identifizieren, generiert weaponisierte DLLs mit Shellcode-Payloads und erkennt…
 ameetsaahu/kernel-exploitation
Notizen und Skripte zur Entwicklung von Linux-Kernel-Exploits für CTF-Challenges, die Initramfs-Extraktion, den Missbrauch von msg_msg/ldt_struct und…
 veritas501/pipe-primitive
Eine Exploit-Primitive im Linux-Kernel, inspiriert von DirtyPipe
 hackerhouse-opensource/mssettingsdelegateexecute
UAC unter Windows 10/11 x64 mithilfe des DelegateExecute-Registrierungsschlüssels von ms-settings umgehen.
 hackerhouse-opensource/nofaxgiven
Codeausführung & Persistenz im NETWORK SERVICE FAX-Dienst
 codextf2/cobaltstrike-headless
Aggressorscript, das den headless Aggressor-Client in einen (weitgehend) funktionsfähigen Cobalt-Strike-Client verwandelt.
 wxxsfxyzm/ghostlock-galaxy
Roote dein Galaxy mit CVE-2026-43499
 tc4dy/cve-2026-64638-poc-exploit
🛡️ CVE-2026-64638 - WordPress Security Assessment Suite (CVSS 8.9) | WordPress 4.7.0-7.0.2 Pentest-Toolkit. Enthält Module zur…
 zerodaylab/powersploit
PowerSploit – Ein PowerShell-Post-Exploitation-Framework
 saisathvik1/windows-privilege-escalation-notes
Mein Handbuch zu Konzepten der Windows-Privilegienausweitung. Schau dir unbedingt meine Playlist an, Link:…
 aniqfakhrul/powerview.py
Powerview auf Steroiden
 flangvik/sharpcollection
Nächtliche Builds gängiger C#-Offensivtools, frisch aus ihren jeweiligen Master-Branches, erstellt und veröffentlicht im CDI-Verfahren mithilfe von…








