
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen
 s3c/globalprotect-ca-cert-ipc
Proof-of-Concept-Exploit für CVE-2025-0117 in GlobalProtect, der über einen mit einer Hintertür versehenen Installer und DLL-Injection eine…
 shawnng078-ops/cve-2024-28000-exploit-lab
Praktische Reproduktion von CVE-2024-28000 in LiteSpeed Cache unter Verwendung eines isolierten WordPress-Labors. Enthält Aufklärung,…
 binarymasc/cve-2026-46242
Aarch64-Proof-of-Concept-Checker für CVE-2026-46242 'Bad Epoll', der den Use-after-Free-Race close-vs-close im Linux-Kernel-epoll auslöst, um lokale…
 hika-sec/terminator_killer
Kernel-Modus-Prozess-Killer, der CVE-2026-0828 (BYOVD) ausnutzt, um geschützte Prozesse über einen verwundbaren signierten Treiber zu beenden und…
 xiaobailovesstirring/cve-2026-0013-poc
CVE-2026-0013 Android EoP PoC - Kompilierte Artefakte für die Sicherheitsforschung (Abgeleitet von inforcqb/cve-2026-0013-exploit)
 acheong08/cve-2026-65400
Apple MacOS Bildschirmfreigabe: Beliebiges Lesen/Schreiben von Dateien -> RCE
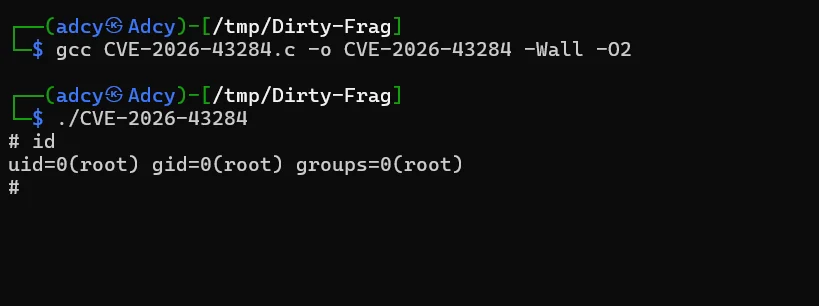 cyber-niz/dirty-frag
C Proof-of-Concept-Exploit für CVE-2026-43284 (Dirty Frag), eine lokale Privilegienerweiterung im Linux-Kernel, die durch Page-Cache-Korruption auf…
 yakidango-official/ghostlock-h80gt
Honor 80 GT Privilegieneskalation PoC: GhostLock (CVE-2026-43499) + benutzerdefiniertes Laden von KernelSU-Modulen
 ghostpels/cve-2026-18366
PoC zur Rechteausweitung ohne Authentifizierung für WordPress Events Manager < 7.4.1; ermittelt kollidierende Post-/Benutzer-IDs und stuft Zielkonten…
 itsc1sco/mcpjam-to-root
Von MCPJam Inspector RCE bis Root — CVE-2026-23744, JupyterLab-Token-Offenlegung, Kernel-Ausführung und OPSMCP-Privilegieneskalation
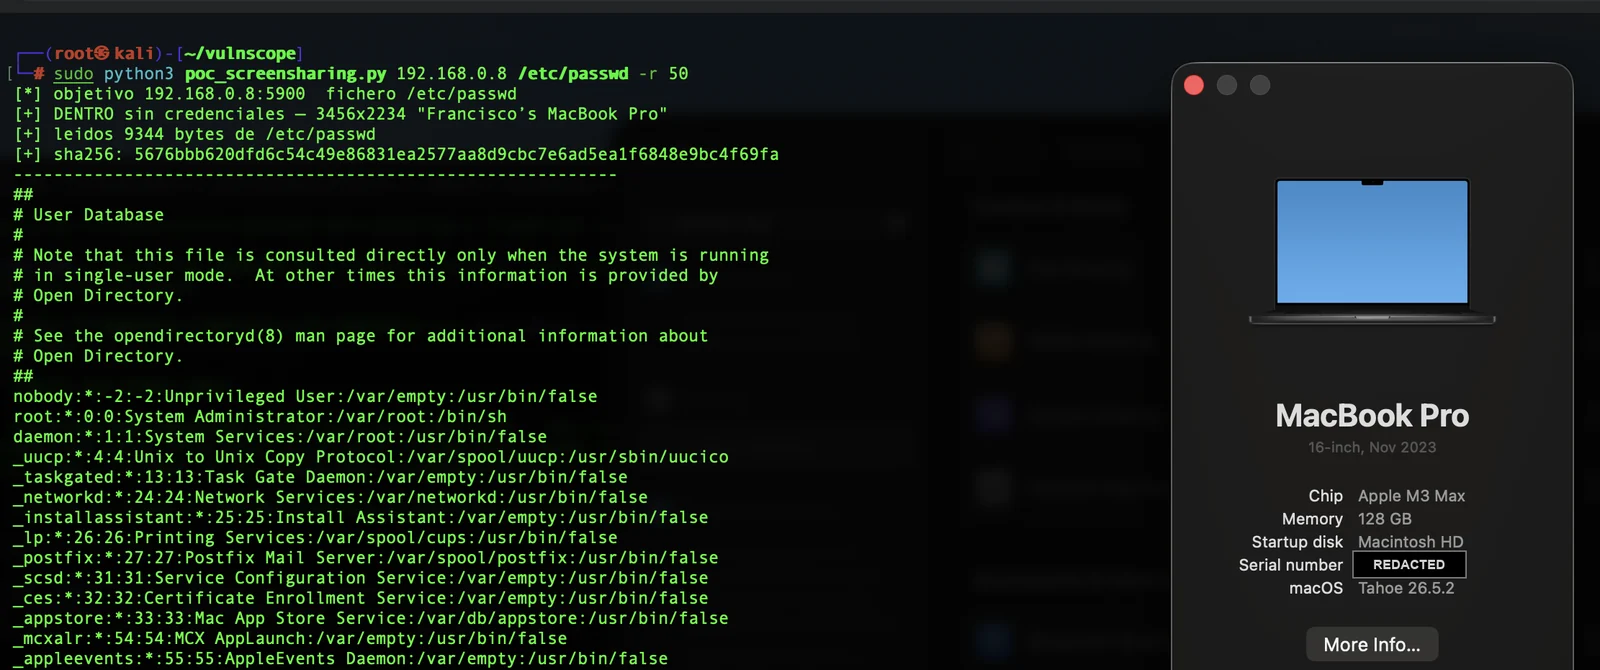 panchocosil/cve-2026-65400-poc
Nur-Lese-PoC für CVE-2026-65400 — macOS-Bildschirmfreigabe (screensharingd) Pre-Auth-SRP-Bypass, der das Lesen von Dateien als Root ermöglicht.…
 snothin/ghostlock-s26
GhostLock (CVE-2026-43499) für das Galaxy S26
 sarabpal-dev/ionstack-s22u
CVE-2026-43499 vollständige Exploit-Kette für Samsung Galaxy S22 Ultra (Android 5.10-Kernel)
 ricardojoserf/crystalpotato
Crystal-Port von GodPotato zur Ausnutzung von SeImpersonatePrivilege mit indirekten Syscalls, dynamischer API-Auflösung und String-Obfuskation zur…
 dirkjanm/krbrelayx
Toolkit für Kerberos-Relaying und Missbrauch uneingeschränkter Delegation
 specterops/sharphound
Sammelt Active-Directory-Objektmetadaten, Gruppenmitgliedschaften, Sitzungen, ACLs und Vertrauensstellungen, um BloodHounds Angriffspfad-Mapping für…
 nanoturtle1145/root-my-s24
Using CVE-2026-43499/CVE-2026-98260 to root your Galaxy S24 Series(SM-S92X0 ,(China / Hong Kong SAR / Taiwan))
 h3x0v3rl0rd/lin_enum
Shell-Skript für die automatisierte Enumeration von Linux-Systemen, um Privilege-Escalation-Vektoren und Konfigurationsschwächen zu identifizieren.








