
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 weirdindiankid/copy-fail
Proof-of-Concept-Exploit für CVE-2026-31431, das einen normalen Benutzer auf den meisten Linux-Distributionen und CPUs zu Root erhebt.
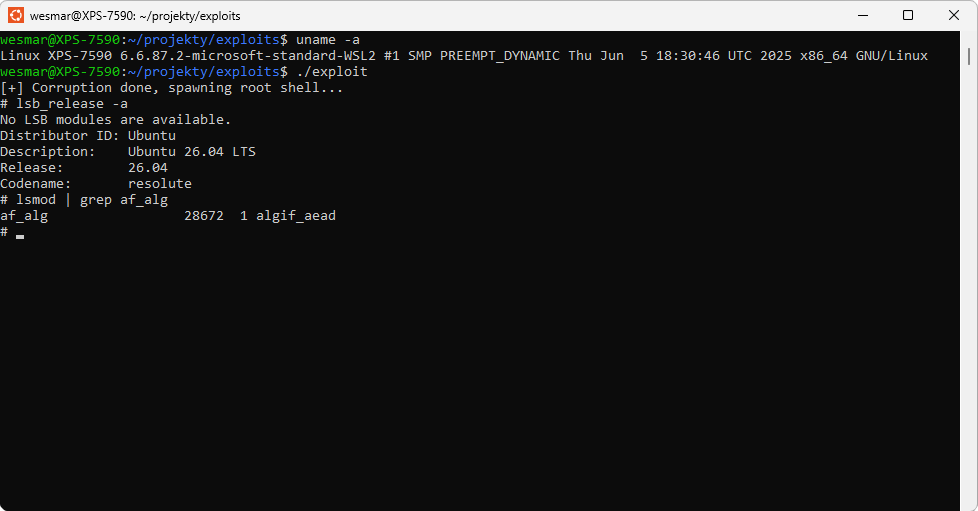 wesmar/cve-2026-31431
Arbeitsfähiger Proof-of-Concept-Exploit für CVE-2026-31431, eine lokale Privilegieneskalation im Linux-Kernel über AF_ALG-AEAD-Page-Cache-Korruption,…
 websecnl/cve-2026-31431
Linux algif_aead Page-Cache-Write zu Root – Lokaler Privilege-Escalation-Exploit
 walac/cve-2021-3864
Proof-of-Concept-Exploit für CVE-2021-3864, eine Privilege-Escalation-Schwachstelle in logrotate, die die Erzeugung von Core-Dateien demonstriert, um…
 w3llr00t3d/cve-2026-31431-poc
LPE-Exploit für CVE-2026-31431 CopyFail. Kompatibel mit Python 3.9.
 vilasboasph/cve-2021-4034
Exploit für CVE-2021-4034, eine lokale Rechteausweitung in polkits pkexec, die eine Root-Shell über eine gemeinsam genutzte Bibliothek und…
 v-rzh/cve-2021-4034
Root-Exploit für CVE-2021-4034 (PwnKit), das den Out-of-Bounds-Schreibzugriff von pkexec ausnutzt, um auf Linux-Systemen Privilegien auf Root zu…
 u1tr0nex/cve-2026-31431-copyfail-lab
Lab-Testdokumentation für CVE-2026-31431 (Copy Fail) Linux-Kernel-LPE
 the8frust/cve-2026-1492
Proof-of-Concept-Exploit für CVE-2026-1492 im WordPress-Plugin „User Registration“, das eine nicht authentifizierte Rechteausweitung zum…
 sunny0day/cve-2021-4034
Exploit für CVE-2021-4034 (PwnKit), eine lokale Privilegieneskalations-Schwachstelle in polkits pkexec, die es unprivilegierten Benutzern ermöglicht,…
 studiogangster/cve-2026-31431
Tests für die CVE-2026-31431-Kernel-Schwachstelle, prüft, ob verwundbar, und bietet eine Lösung durch Deaktivieren des algif_aead-Moduls.
 slauger/cve-2026-31431
Analyse- und Minderungsleitfaden für CVE-2026-31431, eine lokale Privilegieneskalation im Linux-Kernel in der Crypto-Subsystem-Komponente algif_aead,…
 shibaaa204/pack2theroot
Proof-of-Concept-Exploit für CVE-2026-41651, eine lokale Privilegienausweitung-Schwachstelle unter Linux in der Pack2-Software, die Root-Zugriff und…
 shazed-x/cve-2025-32463
- Anfällig: sudo 1.9.14, 1.9.15, 1.9.16, 1.9.17 – Behoben in: sudo 1.9.17p1 und später – Legacy-Versionen älter als 1.9.14 sind nicht betroffen, da…
 shadowabi/cve-2026-31431-copyfail-universal-lpe
CVE-2026-31431 Copy Fail — Universeller LPE-Exploit. Dynamischer ELF-Offset + vollständige Binärüberschreibung, Python 2/3-kompatibel mit…
 seokjohn/cve-2026-1880
# ASUS DriverHub Treiber-Update-Prozess TOCTOU-Schwachstelle, die zu LPE führt
 sastraadiwiguna-purpleeliteteaming/dissecting-cve-2026-0628-chromium-extension-privilege-escalation
Technische Analyse von CVE-2026-0628, einer Chromium-WebView-Privilegieneskalations-Schwachstelle, einschließlich Root-Cause-Analyse, PoC-Exploit,…
 san3ncrypt3d/cve-2021-4034-poc
Proof-of-Concept-Exploit für CVE-2021-4034 (PwnKit), eine lokale Privilege-Escalation-Schwachstelle in pkexec von polkit, die die Ausnutzung auf…








