
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen
 mariohy/cve_2026_31431_audit
Ein Sicherheits-Audit-Toolkit für die CVE-2026-31431-Schwachstellenforschung
 jingmatrix/pixel-ksu-root
CVE-Forschung und Exploits, die dabei helfen, Root-Zugriff auf Pixel-Geräte zu erlangen
 industri4l-h3ll-xpl0it3rs/cve-2026-31431-copy-fail
Proof-of-Concept-Exploit für CVE-2026-31431, eine Schwachstelle zur lokalen Privilegienausweitung im Linux-Kernel, die es nicht privilegierten…
 forensicfoundry/cve-2026-31431-check
Prüfe den lokalen Linux-Mitigations-/Expositionsstatus für CVE-2026-31431 „Copy Fail“
 exploiteoom/cve-2026-31431
Exploit für CVE-2026-31431, der durch Änderung der Benutzer-ID Rechte erweitert, mit einem Verifizierungsskript und Anweisungen zur…
 emmmmllll/copy-fail-zig
Zig-Implementierung des Copy Fail Linux LPE (CVE-2026-31431), die eine eigenständige Binärdatei zur Ausnutzung der Schwachstelle für…
 wuwu001/cve-2026-31431-exploit
Linux lokale Privilegieneskalations-Exploits für CVE-2026-31431, einschließlich roher und wiederherstellbarer Workflows.
 alihzsec/cve-2026-31431
Proof-of-concept-Exploit für CVE-2026-31431, eine lokale Privilegienausweitungsschwachstelle unter Linux, die Kernel-Exploitation für Bildungszwecke…
 adityabhatt3010/cve-2026-31431
Lokaler Privilege-Escalation-Exploit für CVE-2026-31431, der die AF_ALG-AEAD-Socket-Verarbeitung missbraucht, um auf verwundbaren Linux-Kerneln…
 3jee/copy-fail-go
# Go-Port des CVE-2026-31431 (copy-fail) Linux-Kernel-Privilege-Escalation-PoCs, mit automatischer SUID-Binär-Enumeration und interaktiver…
 1amba7man/linux-copy-fail-cve-2026-31431
Proof-of-concept und technische Analyse von CVE-2026-31431 (Copy Fail), einer Linux-Kernel-Privilege-Escalation-Schwachstelle, die die Integrität des…
 0xn7y/cve-2026-31431
Logikfehler in der kryptografischen authencesn-Vorlage des Kernels, der Privilegien erweitert.
 x04000/cve-2021-4034
Vorgefertigter PWNKIT-Exploit für CVE-2021-4034, eine lokale Privilege-Escalation-Schwachstelle, der ein einsatzbereites Payload für Bildungstests…
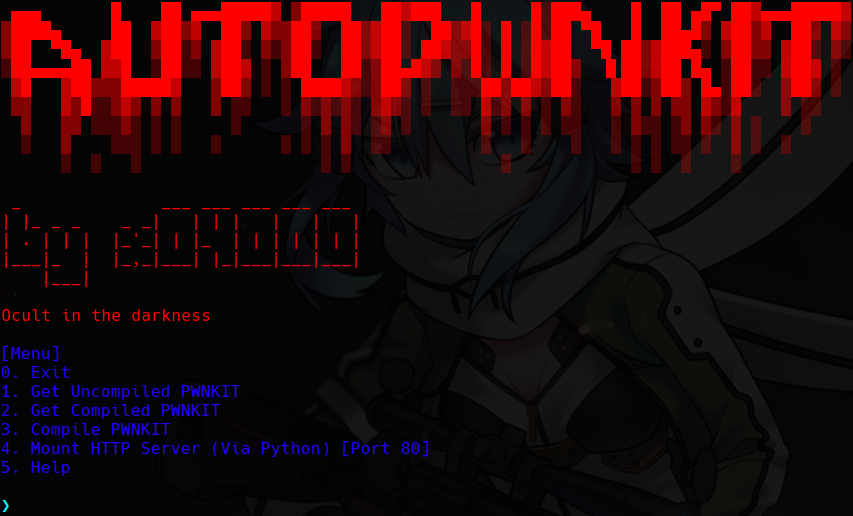 x04000/autopwnkit
Ein Tool zur Automatisierung des Exploits PWNKIT (CVE-2021-4034)
 wongwaituck/cve-2021-4034
Proof-of-Concept-Exploit für CVE-2021-4034 (PwnKit), das auf verwundbaren Linux-Systemen Rechte auf Root erhöht.
 whokilleddb/cve-2021-4034
Lokaler Privilege-Escalation-Exploit für CVE-2021-4034 (PwnKit), der auf pkexec von polkit abzielt und Root-Shell-Zugriff auf verwundbare…
 weirdindiankid/copy-fail
Proof-of-Concept-Exploit für CVE-2026-31431, das einen normalen Benutzer auf den meisten Linux-Distributionen und CPUs zu Root erhebt.
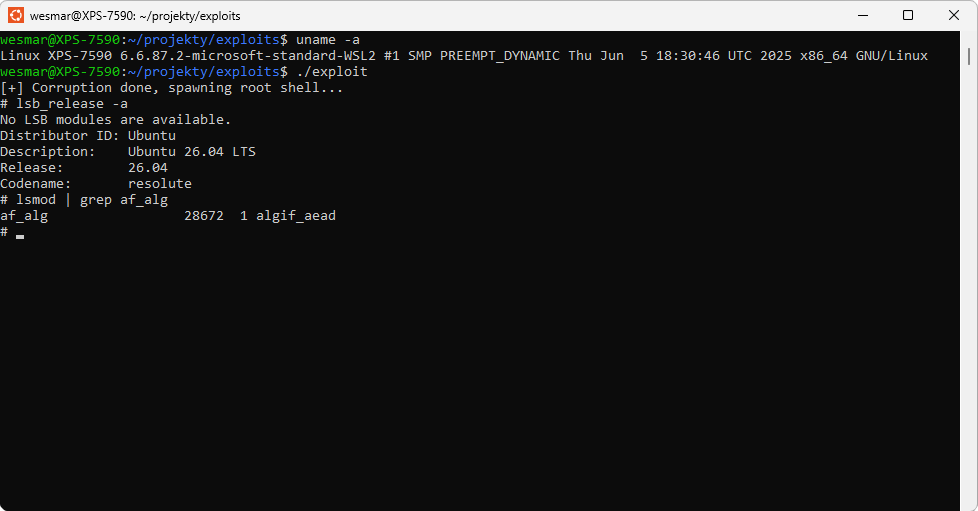 wesmar/cve-2026-31431
Arbeitsfähiger Proof-of-Concept-Exploit für CVE-2026-31431, eine lokale Privilegieneskalation im Linux-Kernel über AF_ALG-AEAD-Page-Cache-Korruption,…








