
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen
 euriconicacio/copy-fail-cve-2026-31431-poc
Proof-of-Concept-Exploit für CVE-2026-31431, eine lokale Privilege-Escalation-Schwachstelle im Linux-Kernel im Modul algif_aead, die es…
 dinosn/cve-2026-32710
Heap-OOB-Write in MariaDB JSON_SCHEMA_VALID() → persistente Privilegieneskalation (laborunterstützt)
 danimrtzp/cve-2026-31431-revshell
Waffenfähiger Python-Exploit für CVE-2026-31431, der eine Linux-Kernel-Privilegieneskalation mit einer daemonisierten Root-Reverse-Shell mit…
 cyber-joker/copy-fail-python
Python-Implementierung von copyfail (CVE-2026-31431)
 ben-slates/cve-2026-31431-exploit
Proof-of-Concept-Exploit für CVE-2026-31431, eine Schwachstelle zur Korruption des Page-Cache im Linux-Kernel, die eine lokale Privilegieneskalation…
 astounds/copy-fail-cve-2026-31431
# Lokaler Privilege-Escalation-Exploit für CVE-2026-31431 Lokaler Privilege-Escalation-Exploit für CVE-2026-31431, eine Linux-Kernel-AF_ALG- +…
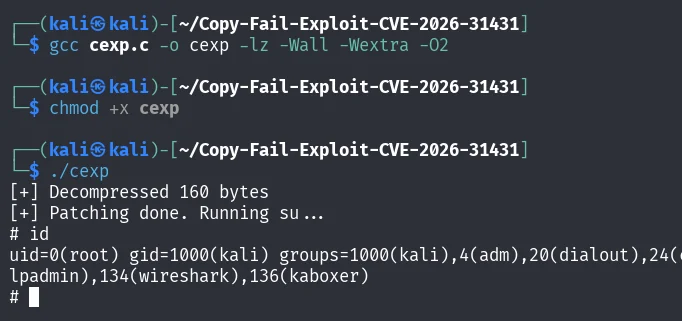 beatbeast007/linux-copyfail-c-version-cve-2026-31431
Saubere C-Implementierung des Copy Fail Linux Local Privilege Escalation Exploits (CVE-2026-31431). Verwendet AF_ALG und splice, um den Page Cache…
 abhishekhargan/cve-2026-31431
Python-Exploit für lokale Privilegieneskalation im Linux-Kernel (CVE-2026-31431) unter Verwendung von AF_ALG-Socket-Zustandsverwirrung und splice(),…
 trex1e/copyfail-cve-2026-31431
# Erweiterter Linux Local Privilege Escalation PoC für CVE-2026-31431, mit automatischer Kernel-Versionserkennung und Prüfung des verwundbaren…
 themursalin/cve-2026-31431
Python-Exploit für CVE-2026-31431, eine Linux-Kernel-LPE über eine AF_ALG-Nullzeiger-Dereferenzierung, die zu einem Heap-OOB-Schreibzugriff und einer…
 gr-1m/cve-2026-31431
Golang-Neufassung des Exploits für die lokale Rechteausweitung Copy Fail (CVE-2026-31431), der den Page Cache beschädigt, um Root-Rechte auf…
 sneakynachos/cve-2026-4692-trust-me-im-in-rdm
Proof-of-Concept-Exploit für die Firefox-BrowsingContext-Autorisierungsumgehung (CVE-2026-4692), der gefälschte IPC-Nachrichten demonstriert, um…
 sl4ck0th/cve-2026-31431-poc
Proof-of-Concept-Exploit für CVE-2026-31431, eine lokale Privilegieneskalation im Linux-Kernel über einen AF_ALG-Page-Cache-Write, die auf gängigen…
 silent0x0/copy-fail---cve-2026-31431
CVE-2026-31431 „Copy Fail“ – Analyse und defensive Forschung zur Linux-Kernel-AF_ALG-Privilegieneskalations-Schwachstelle, die seit 2017 alle großen…
 recofu/cve-2026-31431-copy-fail
Lokaler Privilege-Escalation-Exploit für CVE-2026-31431 im Crypto-Subsystem des Linux-Kernels, der mit einem minimalen Python-Skript Root-Zugriff und…
 razvanduda/ghostshell
CVE-2026-31431 — Lokale Rechteausweitung durch Korruption des Linux-Kernel-Page-Cache
 rat5ak/cve-2026-31431-copyfail-static-elf--poc
Minimaler 587-Byte-ELF-Exploit für CVE-2026-31431, der lokale Privilegieneskalation über AF_ALG-Splice-Page-Cache-Korruption erreicht. Keine libc-…
 martinpham/copy-fail-cve-2026-31431-php
Proof-of-Concept-Exploit für CVE-2026-31431 (Copy Fail) in PHP, der eine Privilegieneskalation zu Root auf verwundbaren Systemen demonstriert.








