
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 gmh5225/dse-patcher
Windows-Tool, das die Treibersignaturerzwingung durch Patchen von Kernel-Variablen deaktiviert und so das Laden unsignierter Treiber für Tests und…
 0xf9b6a41ec/cve-2026-69328
Windows-Privilege-Escalation-Exploit, der SprintCSP.dll in einem benutzerbeschreibbaren HKLM-PATH-Verzeichnis platziert, um StorSvc zu hijacken und…
 andrd3v/cve-2026-43783
Proof-of-Concept und technischer Writeup für CVE-2026-43783, eine lokale Rechteausweitung unter macOS über DesktopServicesHelper XPC beliebiges…
 k-o-n-t-o-r/ghostlock-sabrina
CVE-2026-43499 GhostLock Root-Exploit für Chromecast mit Google TV (sabrina)
 mouseos/aquos-r6-ghostlock
Temporärer Root-Exploit für Sharp AQUOS R6 A101SH S0029 unter Verwendung von GhostLock CVE-2026-43499
 wangqian06/cve-2021-3156
Root-Shell-Proof-of-Concept-Exploit für CVE-2021-3156 (sudo Baron Samedit) Heap-basierte Pufferüberlauf, der lokale Rechteausweitung auf anfälligen…
 shirouuu/gitea-template-sync-path-traversal-privilege-escalation-cve-2026-38526-
PoC und Write-up für die HackTheBox-"Nexus"-Rechteausweitung: ein als root laufender Gitea-Template-Sync-Dienst, der über gefälschte Git-Objekte für…
 newazbenalam/root-my-galaxy-payloads
Gerätespezifische CVE-2026-43499-Root-Payloads und KernelSU-Artefakte für Samsung-Galaxy-Modelle, mit Firmware-Profilen, Exploit-Quellcode und einem…
 genksome/ghost-hoock
GhostLock auf ein einziges Primitiv reduziert: SELinux deaktiviert auf Galaxy A17 (BZA5) über futex PI UAF (CVE-2026-43499). Kein Root, kein…
 saaedimam/sony-bravia-root-toolkit
CVE-2019-2215 & DirtyCOW Exploit-Automatisierung + Post-Root-Debloat + Magisk-Module für Sony BRAVIA KDL-43W800C
 vudangducminh/cve-2016-5195
Proof-of-Concept-Exploit für CVE-2016-5195 (Dirty COW), eine Race Condition im Linux-Kernel, die lokale Privilegieneskalation zu Root ermöglicht.
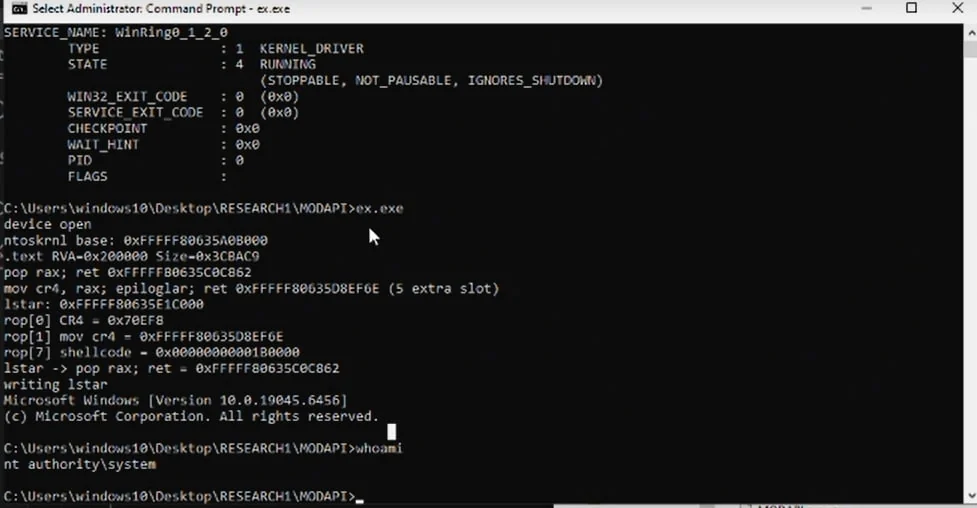 mein-0/lolmodapi
Lokaler Privilegieneskalations-Exploit für den MODAPI.sys-Treiber von MSI Dragon Center, der unauthentifizierte MSR-Schreibvorgänge ausnutzt, um SMEP…
 adfortunato/metasploitable3-pentest-writeup
Home-Lab-Penetrationstest-Bericht zu Metasploitable3 mit Nmap-Recon, Drupalgeddon RCE, SQL-Injection, SSH-Credential-Reuse,…
 ccp-p/ghostlock-cve-2026-43499-4.19-k40
Android-Kernel-LPE-PoC für CVE-2026-43499, ein rtmutex-Use-after-free in 4.19-Qualcomm-Kerneln, angepasst für Redmi K40 mit LD_PRELOAD-Root-Payload.
 ull0a/bdapiutil-bydov
C++-Windows-Recherchewerkzeug zur Untersuchung des verwundbaren Treibers BdApiUtil64.sys und CVE-2024-51324
 accessmodifier364/cve-2026-43499-firetv-sheldonp-writeup
Sicherheitsforschungsbericht zur Ausnutzung von CVE-2026-43499 auf dem Amazon Fire TV Stick 3rd Gen (sheldonp), vom temporären Root bis zum…
 wqsv/throttlestoppoc
CVE-2025-7771: Beliebiges Lesen/Schreiben von physischem Speicher und I/O-Ports über den ThrottleStop-Treiber
 lyravoid/folkpatch
Root-Zugriff auf den Kernel kann einfach durch Patchen der Boot-Partition zum Neuflashen erreicht werden. Diese Lösung basiert auf einem…








