
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 spiralbl0ck/cve-2025-0087-
CVE-2025-0087 EoP vollständiger PoC
 peterpan0927/cve-2017-2370
auf Mac 10.12.2
 mooder1/dirtyclone-cve-2026-43503
Proof-of-Concept für lokale Rechteausweitung im Linux-Kernel für CVE-2026-43503 (DirtyClone). Nutzt einen Verlust von Flags in einem geklonten…
 kagami/docker_cve-2015-2925
Docker + CVE-2015-2925 = Ausbruch aus --volume
 azureadtrent/cve-2025-4517-poc
Privilege-Escalation-Skript für CVE-2025-4517
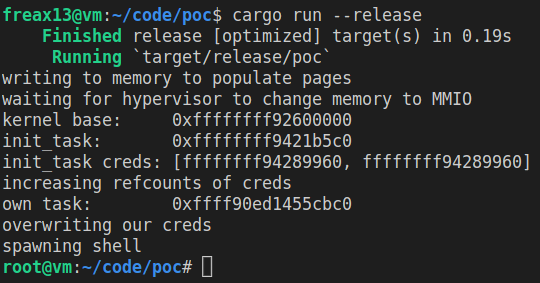 freax13/cve-2023-46813-poc
Proof-of-Concept-Exploit für CVE-2023-46813, der auf AMD SEV-SNP abzielt. Erhöht Privilegien durch Manipulation von Hypervisor-Speichertypänderungen,…
 ynwarcs/cve-2023-23388
PoC für CVE-2023-23388 (LPE in Windows 10/11 bthserv-Dienst)
 baba01hacker666/cve-2026-23111
Linux-Kernel nf_tables Use-After-Free (CVE-2026-23111) — LPE-PoC
 mattimustang/firepwner
Exploit für CVE-2015-6357: Schwachstelle bei der Zertifikatsvalidierung im Cisco FireSIGHT Management Center
 kianabin/cve-2022-0847-container-escape
CVE-2022-0847 wird verwendet, um einen Container-Escape (Dirty Pipe) zu erreichen
 leosol/initroot
Ausnutzung von CVE-2016-10277 für Secure Boot und Device Locking-Bypass
 asekon/rootkit
Ein Rootkit für ubuntu-16.04.6 (Linux 4.4). Kann einen Prozess verbergen, Root-Zugriff gewähren und sich selbst verbergen.
 smarttfoxx/cve-2026-29923
Der pstrip64.sys-Kerneltreiber stellt einen IOCTL bereit, der es Benutzern mit niedrigen Privilegien ermöglicht, beliebige Bereiche des physischen…

 d4gh0s7/cve-2018-19788
Ansible-Rolle zur Überprüfung und zum Testen von Systemen auf CVE-2018-19788 (PolicyKit-Privilegieneskalation) mit automatisierter…
 tomparte/printnightmare
Um gegen die Windows-Sicherheitslücke PrintNightmare vorzugehen! (CVE-2021-34527, CVE-2021-1675)
 jackalkarlos/evilahenk
CVE-2026-6508 Kritische Sicherheitslücke in der LiderAhenk Merkezi Yönetim Sistemi-Architektur, die es allen Clients zwischen den Endgeräten (agents)…
 administrator-01001/cve-2026-63030
Proof-of-Concept-Exploit für CVE-2026-63030, eine Pre-Authentication-Schwachstelle in WordPress (Versionen 6.9.0 bis 7.0.1).








