
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 zcgonvh/dcompotato
Missbrauch des Some Service-DCOM-Objekts und von SeImpersonatePrivilege.
 wyatu/cve-2018-8581
CVE-2018-8581 | Microsoft Exchange Server Sicherheitslücke bezüglich der Erhöhung von Berechtigungen
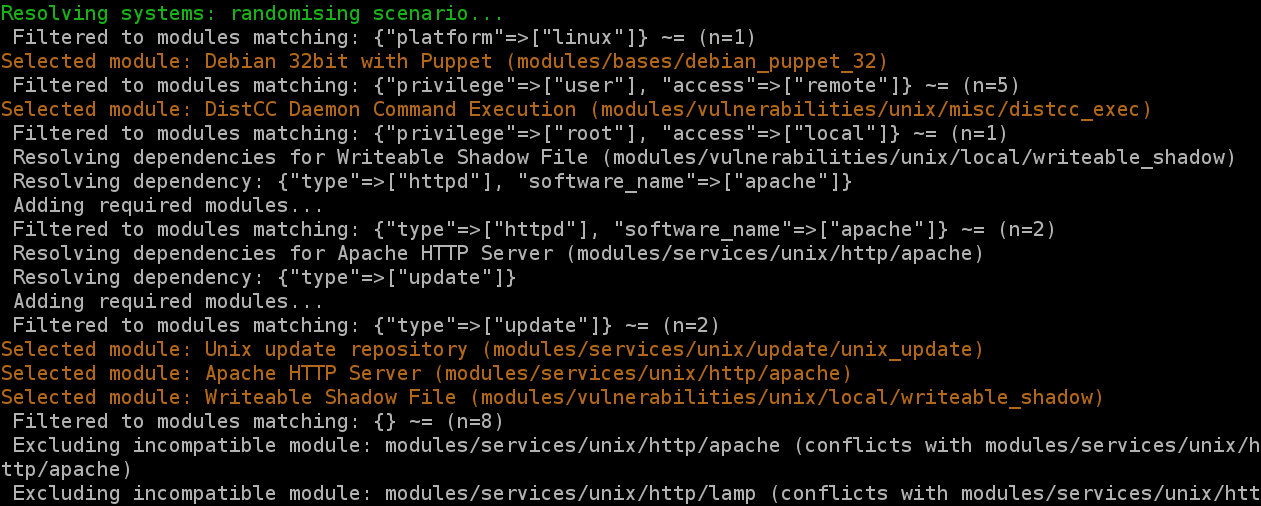 secgen/secgen
Generieren Sie verwundbare virtuelle Maschinen im laufenden Betrieb (die aktuelle Teamentwicklung findet im cliffe/SecGen-Fork statt)
 gellin/teamviewer_permissions_hook_v1
Eine Proof-of-Concept-injizierbare C++-DLL, die nacktes Inline-Hooking und direkte Speichermodifikation verwendet, um Ihre TeamViewer-Berechtigungen…
 rogue-kdc/cve-2019-0841
PoC-Code für die Privilege-Escalation-Schwachstelle CVE-2019-0841
 vlad902/hacking-team-windows-kernel-lpe
Ehemaliger 0day-Exploit aus dem Hacking-Team-Leak, geschrieben von Eugene Ching/Qavar.
 fortra/cve-2022-37969
Proof-of-Concept-Exploit für CVE-2022-37969, eine lokale Privilegieneskalation im Windows-Treiber für das Common Log File System. Demonstriert…
 hackerhouse-opensource/compmgmtlauncher_dll_uacbypass
CompMgmtLauncher & Sharepoint DLL-Suchreihenfolge-Hijacking UAC/Persistenz über OneDrive
 staturnzz/oob_entry
iOS 3.0-10.3.4 tfp0 Kernel-Exploit
 ysanatomic/io_uring_lpe-cve-2023-2598
LPE PoC einer Schwachstelle im io_uring-Subsystem des Linux-Kernels.
 lanleft/cve-2023-1829
Local Privilege Escalation Exploit für den Linux-Kernel für CVE-2023-1829, der auf Ubuntu 22.04 mit netfilter-Filterfunktionen abzielt. Enthält…
 duck-sec/cve-2023-28252-compiled-exe
Eine Modifikation des Fortra-Exploits CVE-2023-28252, zur EXE kompiliert
 silverplate3/my-cves
CVE's, die ich gefunden habe. Technische Ausarbeitungen, Exploit-Beispiele und Fuzzing-Sitzungs-Walkthroughs
 waawaa/breakcyserver
Red-Team-Tool zur EDR-Umgehung, das Sicherheitsdienste beendet, indem es die Funktionalität des Process-Explorer-Treibers missbraucht, um PPL und…
 psmths/reave
WIP Post-Exploitation-Framework, maßgeschneidert für Hypervisoren.
 msm8916-mainline/cve-2022-22063
Sicherheitslücke in der Hypervisor-Firmware einiger älterer Qualcomm-Chipsätze
 mhdgning131/teletunnel
Umgehung von EDRs mit einem unauffälligen c++ Telegram-Bot und Telegram selbst als C2-Schnittstelle!
 carsonchan12345/cve-2024-37726-msi-center-local-privilege-escalation
Proof-of-concept für CVE-2024-37726: lokale Privilegienausweitung in MSI Center durch beliebiges Dateiüberschreiben mittels…








