
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen
 filipegaudard/cve-2026-30944-poc
Python-Proof-of-Concept für CVE-2026-30944, das eine BOLA-Schwachstelle in StudioCMS ausnutzt, um über unsichere API-Token-Generierung Privilegien zu…
 rebootuser/linenum
Skriptbasierte lokale Linux-Enumeration & Privilegieneskalationsprüfungen
 fuzzysecurity/powershell-suite
Meine Gedanken zu PowerShell
 cravaterouge/bloodyad
LDAP-basiertes Active Directory Privilegienausweitungs-Framework, das Pass-the-Hash, Pass-the-Ticket und Zertifikatsauthentifizierung für…
 safebreach-labs/poolparty
Eine Reihe von vollständig unentdeckbaren Prozessinjektionstechniken, die Windows-Threadpools missbrauchen.
 dirkjanm/privexchange
Tausche deine Privilegien gegen Domain-Admin-Rechte durch Missbrauch von Exchange
 eladshamir/whisker
Whisker ist ein C#-Tool zur Übernahme von Active-Directory-Benutzer- und Computerkonten durch Manipulation ihres msDS-KeyCredentialLink-Attributs,…
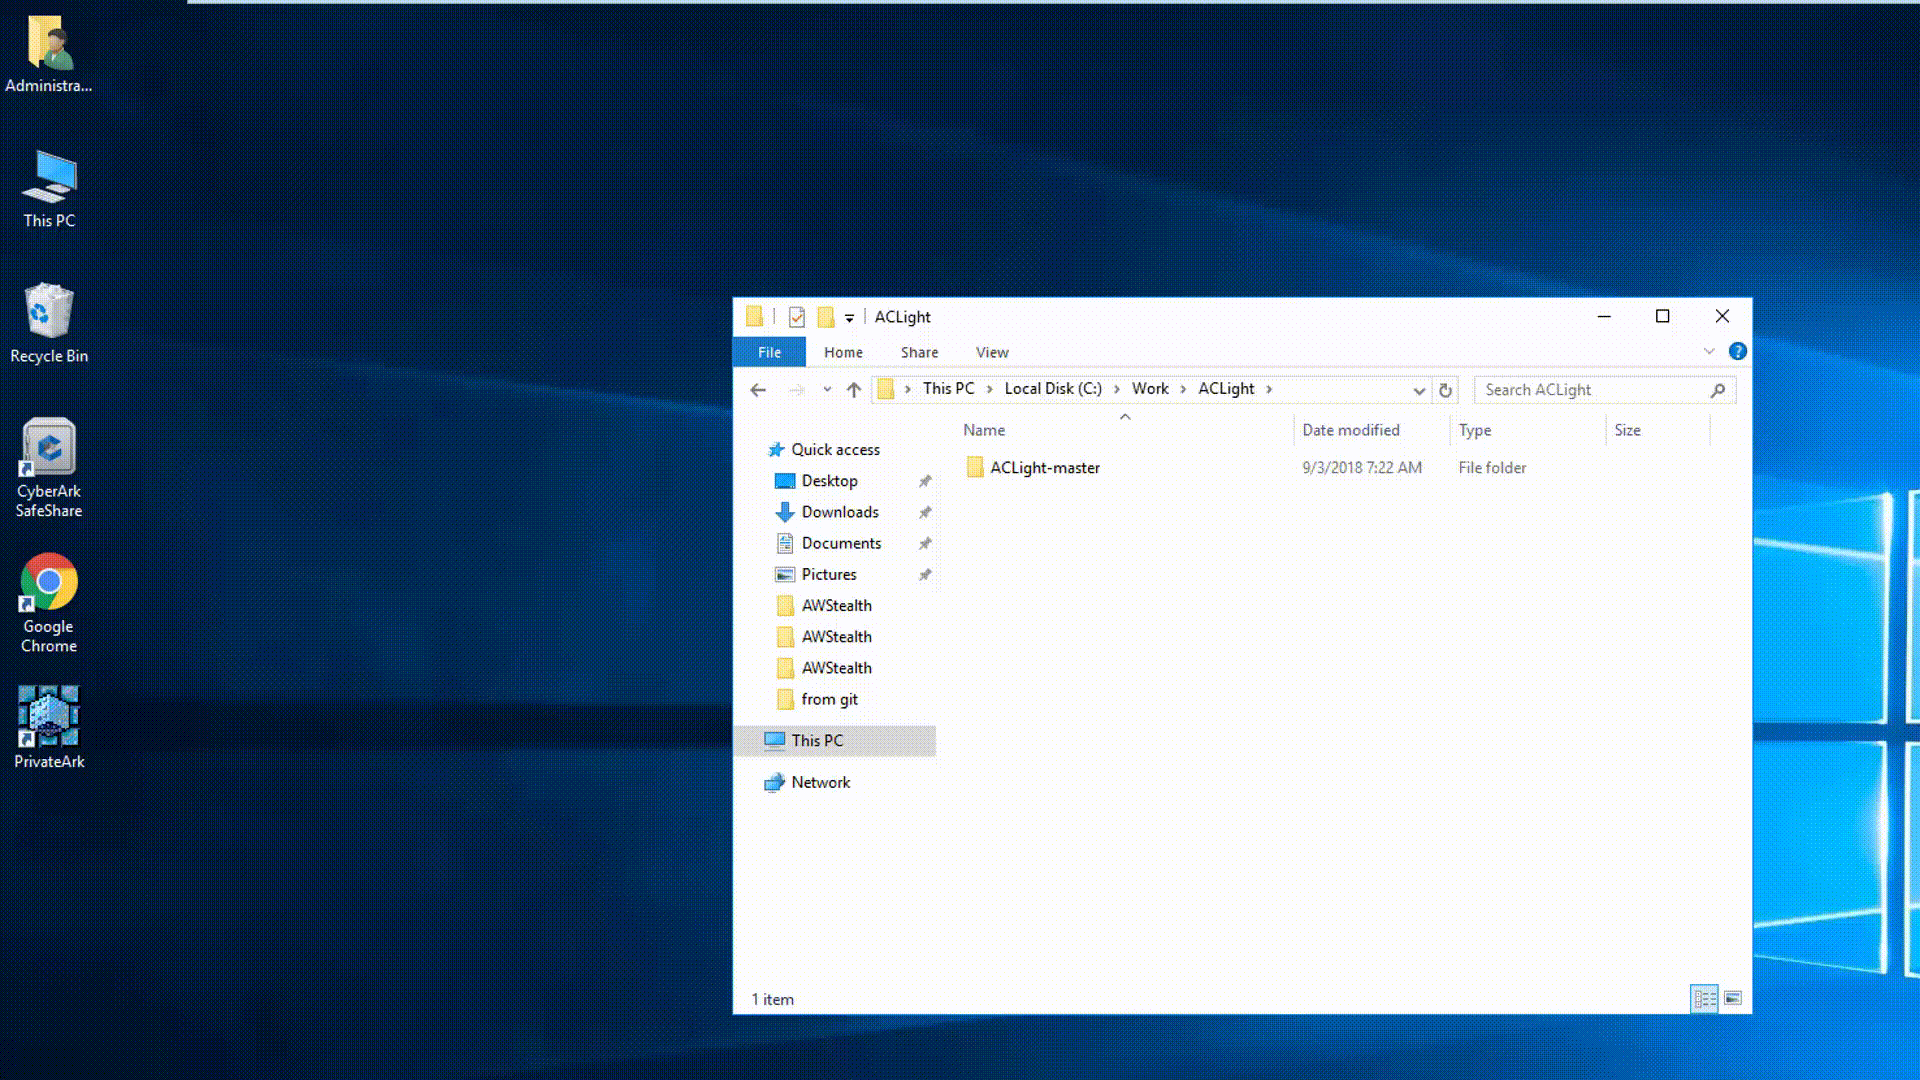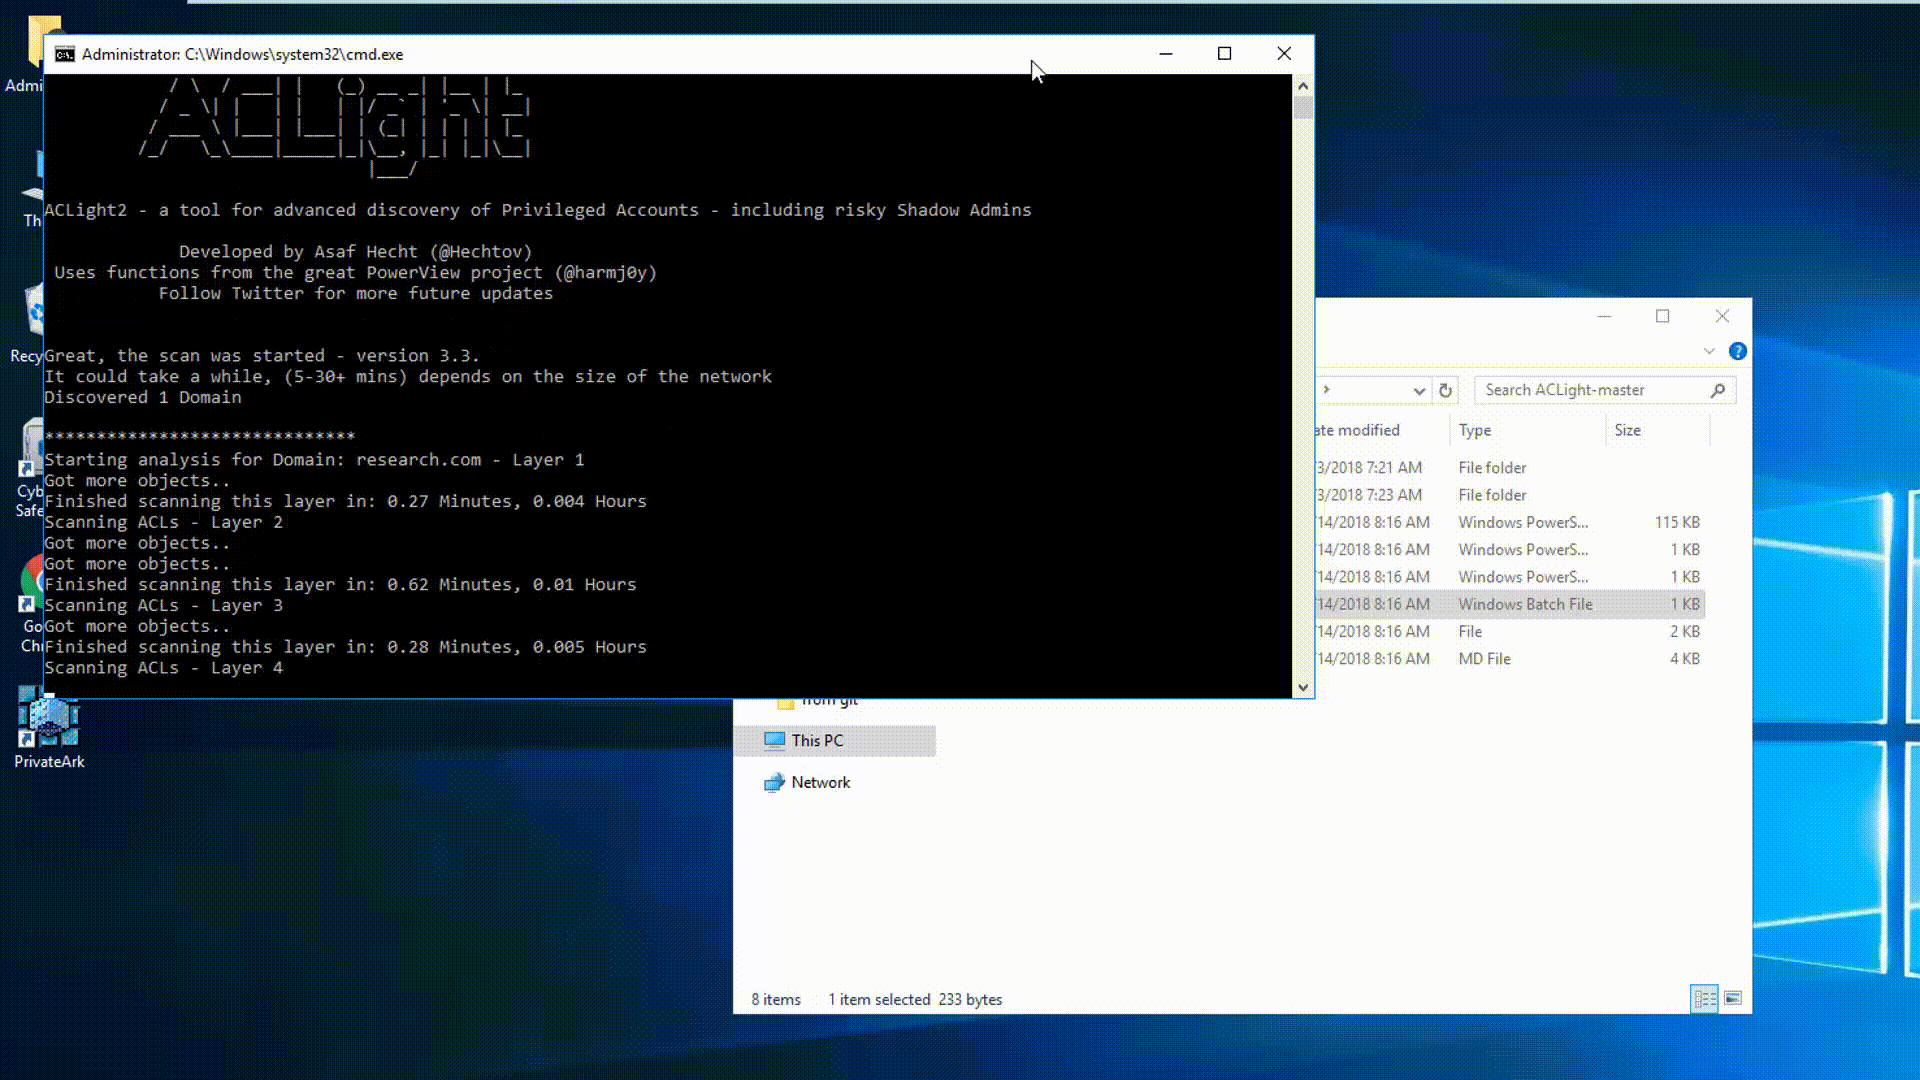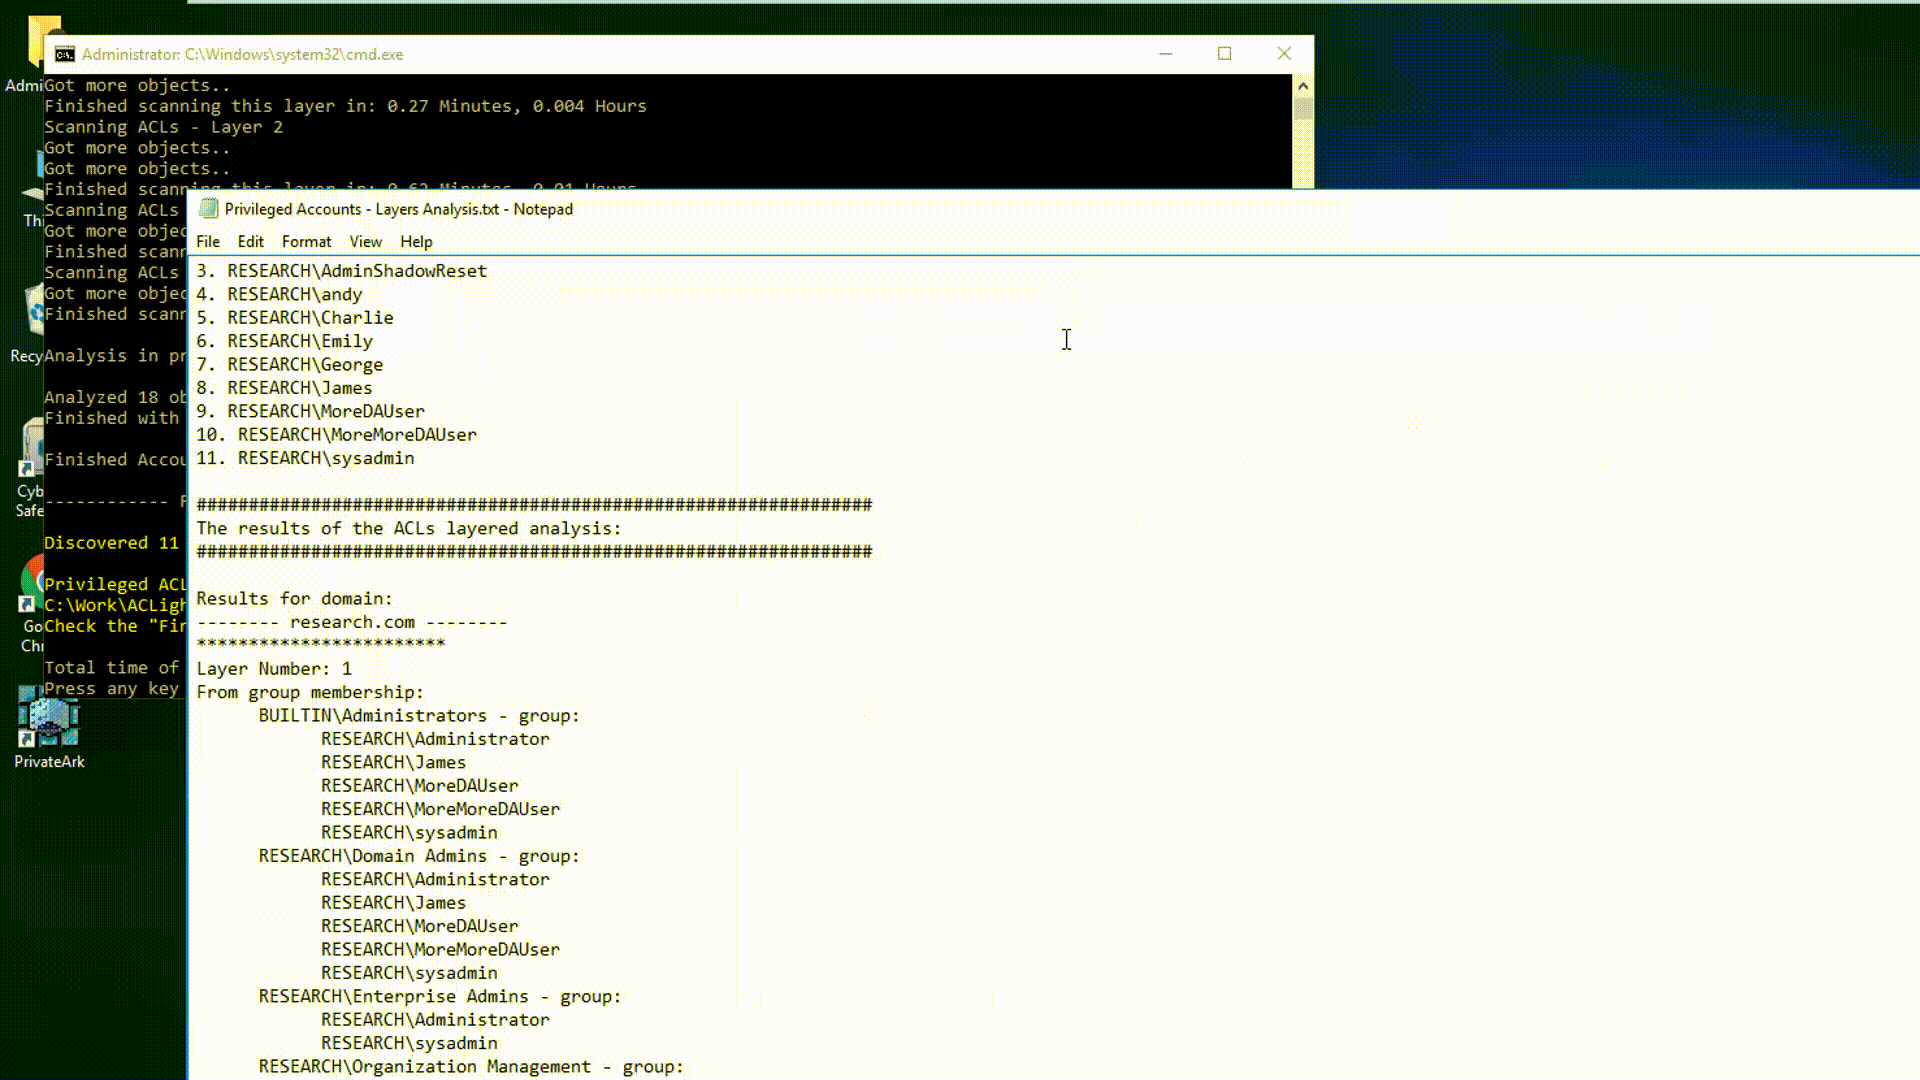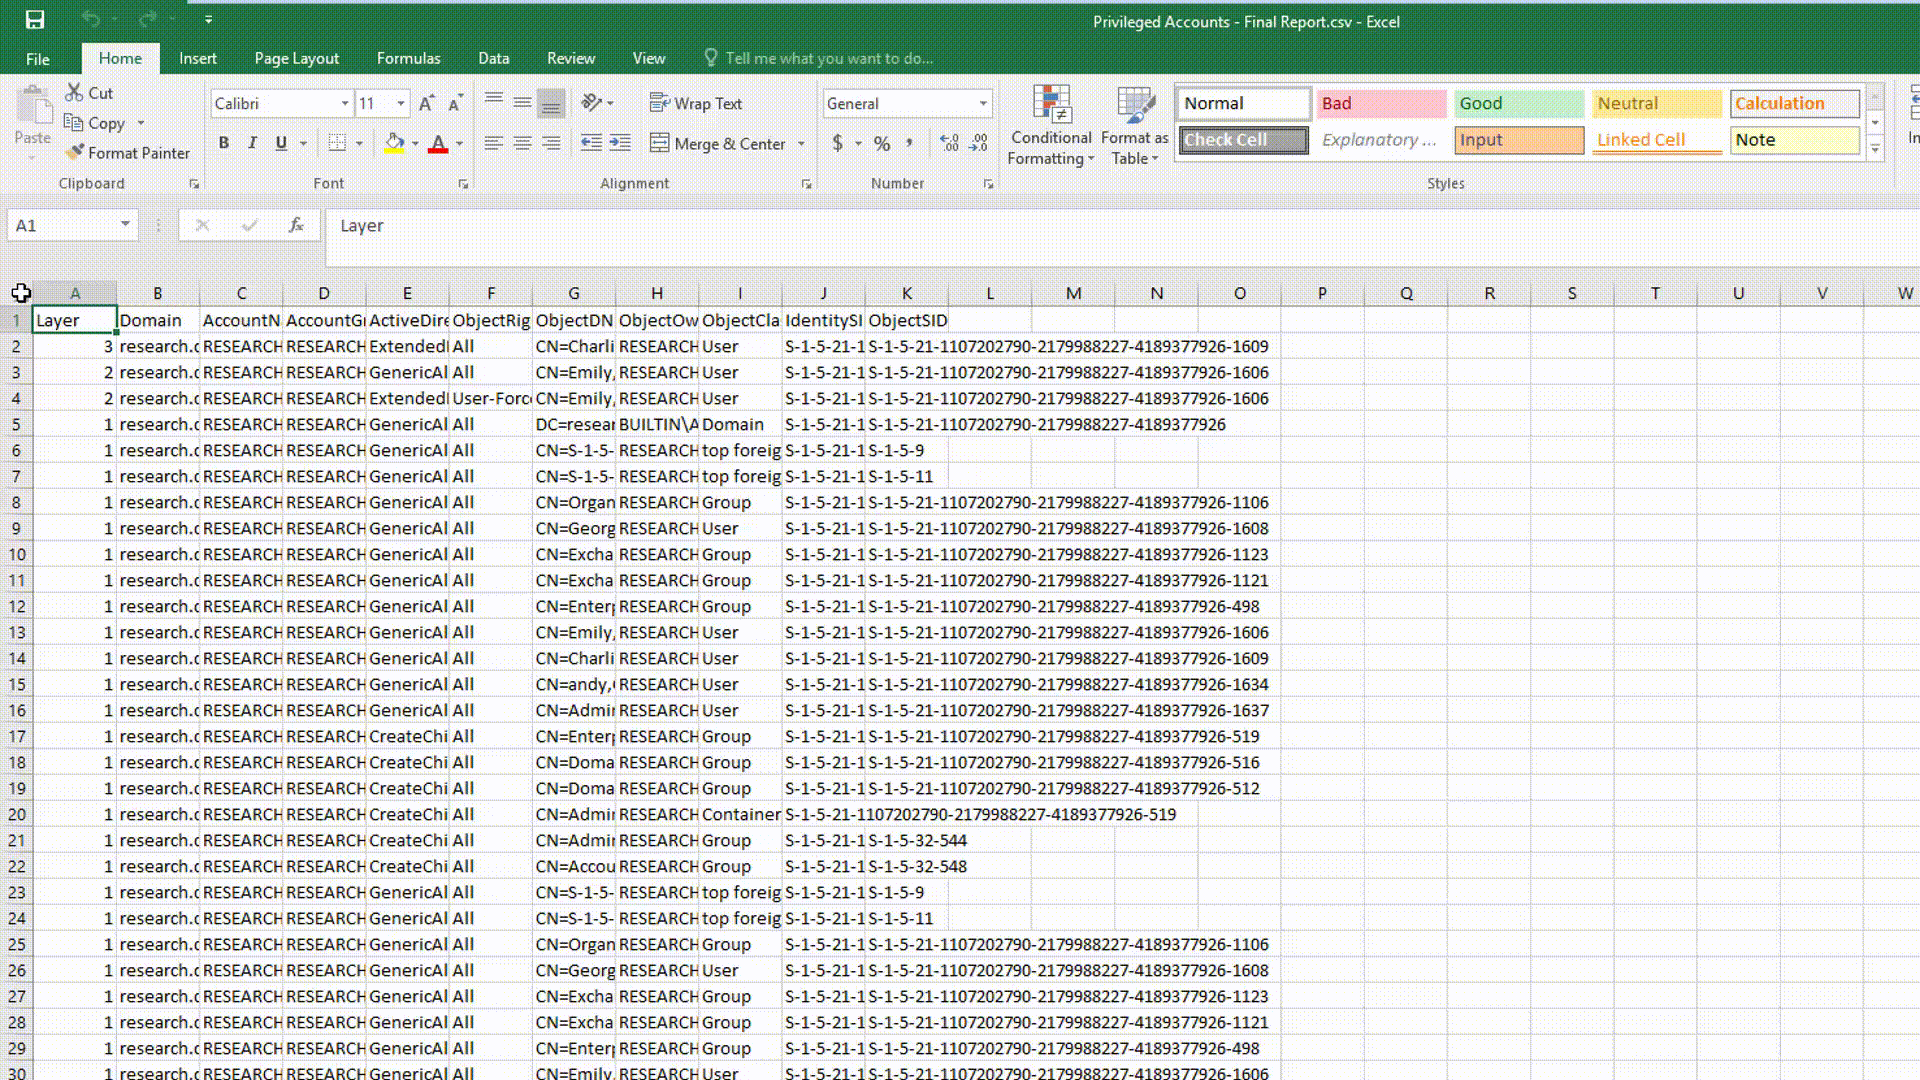 cyberark/aclight
Ein Skript zur erweiterten Erkennung privilegierter Konten – inklusive Schatten-Administratoren
 spencerdodd/kernelpop
Kernel-Privilegieneskalations-Aufzählungs- und Exploitation-Framework
 frichetten/cve-2019-5736-poc
PoC für CVE-2019-5736
 cryptogenic/ps4-5.05-kernel-exploit
Ein vollständig implementierter Kernel-Exploit für die PS4 auf 5.05FW.
 qax-a-team/cobaltstrike-toolset
Aggressor Script, Kits, Malleable C2 Profiles, External C2 und so weiter
 foxlox/giuda
Einen TGS im Auftrag eines anderen Benutzers ohne Passwort anfragen.
 daem0nc0re/vectorkernel
PoCs für Kernelmode-Rootkit-Techniken-Forschung.
 s3cur3th1ssh1t/sharpimpersonation
Ein Benutzer-Impersonationstool – mittels Token- oder Shellcode-Injektion
 telefonica/ibombshell
Werkzeug zum jederzeitigen Bereitstellen einer Post-Exploitation-Eingabeaufforderung
 voidsec/exploit-development
Exploit-Entwicklung - Bewaffneter Exploit und Proof of Concepts (PoC)
 jonatan1024/clrinject
Injiziert C#-EXE oder DLL-Assembly in jede CLR-Laufzeit und AppDomain eines anderen Prozesses.







