
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 kentox493/cve-2026-46300_fragnesia
Linux-Kernel-Privilege-Escalation-Exploit mit automatischer Voraussetzungsprüfung für CVE-2026-46300, der Patch-Status, XFRM-ESP-in-TCP-Konfiguration…
 e-fin/pypspipejack
Python-Implementierung von OpenPsPipeJack
 powershellmafia/powersploit
PowerSploit - Ein PowerShell-Post-Exploitation-Framework
 flangvik/sharpcollection
Nächtliche Builds gängiger C#-Offensivtools, frisch aus ihren jeweiligen Master-Branches, erstellt und veröffentlicht im CDI-Verfahren mithilfe von…
 voorivex/pentest-guide
Leitfaden für Penetrationstests basierend auf OWASP, einschließlich Testfällen, Ressourcen und Beispielen.
 imran-parray/mind-maps
Mind-Maps mehrerer Dinge
 megamansec/ssh-snake
Dateilos, sich selbst verbreitendes Bash-Skript, das rekursiv SSH-Privatschlüssel und erreichbare Hosts entdeckt und dann das Netzwerk per SSH…
 krisnova/boopkit
Linux eBPF Backdoor über TCP. Erzeuge Reverse Shells, RCE, bei vorherigem privilegiertem Zugriff. Less Honkin, More Tonkin.
 harleyqu1nn/aggressorscripts
Sammlung von Aggressor-Skripten für Cobalt Strike 3.0+, aus mehreren Quellen zusammengetragen
 blasty/cve-2021-3156
Exploit für CVE-2021-3156 (Baron Samedit), einen heap-basierten Pufferüberlauf in sudo, der lokale Rechteausweitung ermöglicht. Enthält Zielliste und…
 kiexitdispatcher/goredops
🦫 | GoRedOps ist ein Repository, das sich dem Sammeln und Teilen fortgeschrittener Techniken und offensiver Malware für Red Teams widmet, mit einem…
 dev-2null/adcollector
Ein leichtes Werkzeug, um schnell wertvolle Informationen aus der Active-Directory-Umgebung zu extrahieren, sowohl für Angriff als auch Verteidigung.
 hlldz/dazzleup
Ein Tool, das die durch Fehlkonfigurationen und fehlende Updates verursachten Privilege-Escalation-Schwachstellen in Windows-Betriebssystemen erkennt.
 crisprss/rasmanpotato
Impersonate-Privileg von einem Dienst zu SYSTEM missbrauchen, wie es andere Potatoes tun
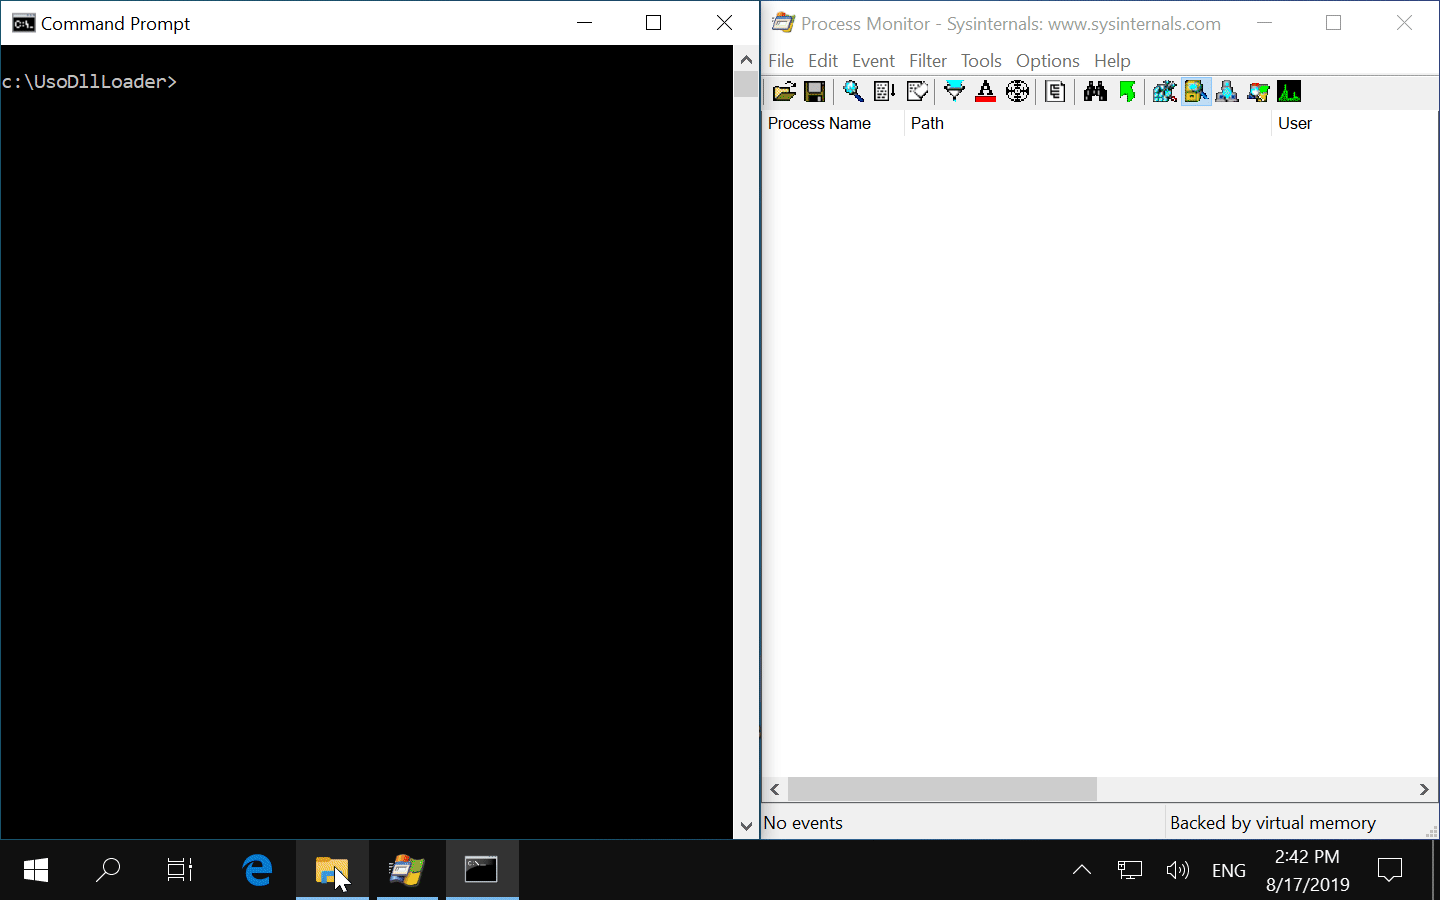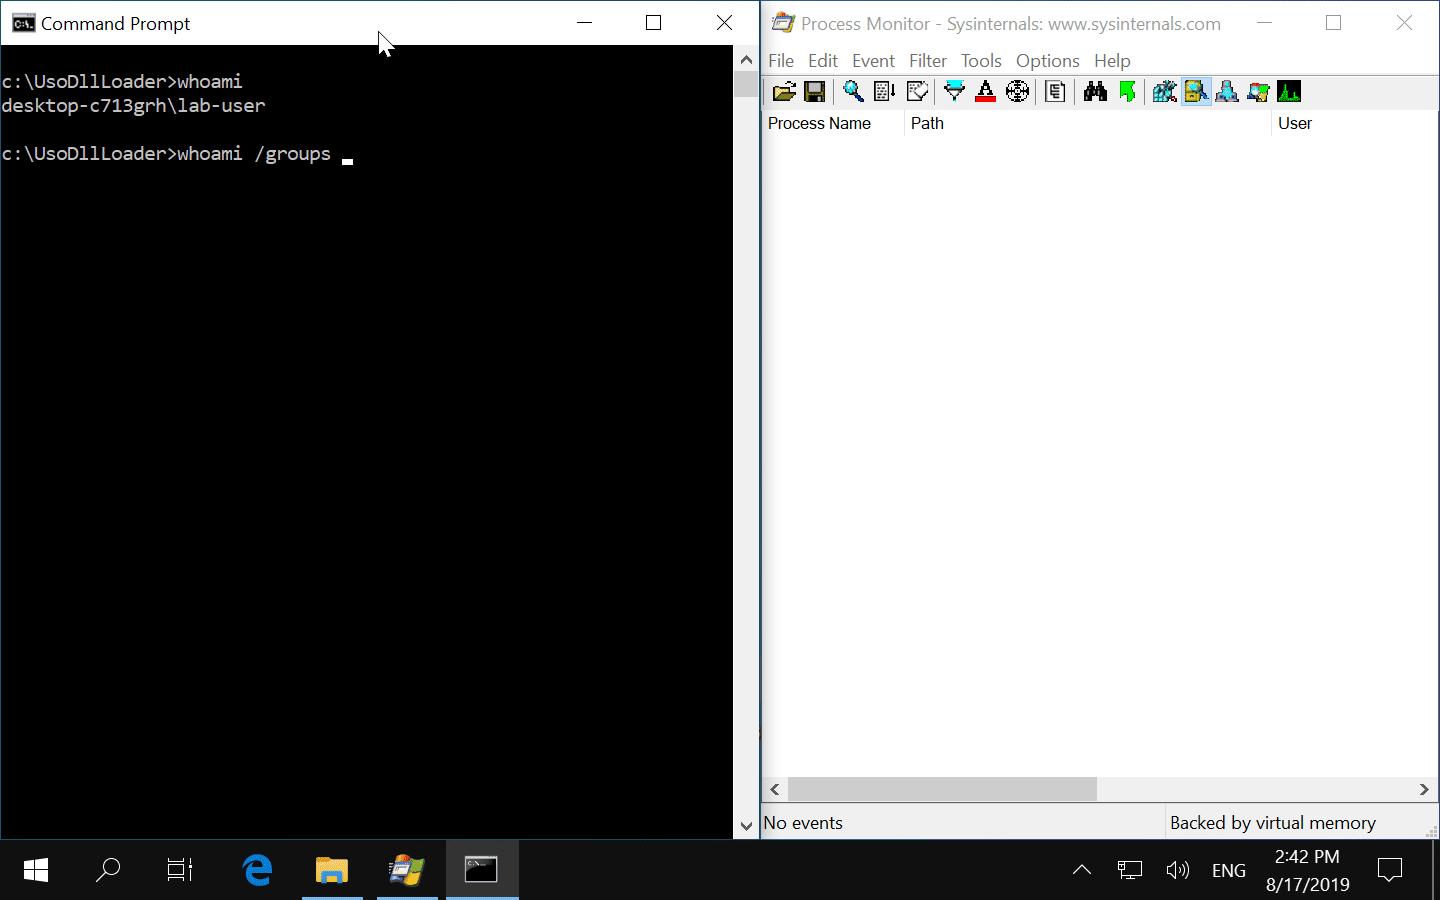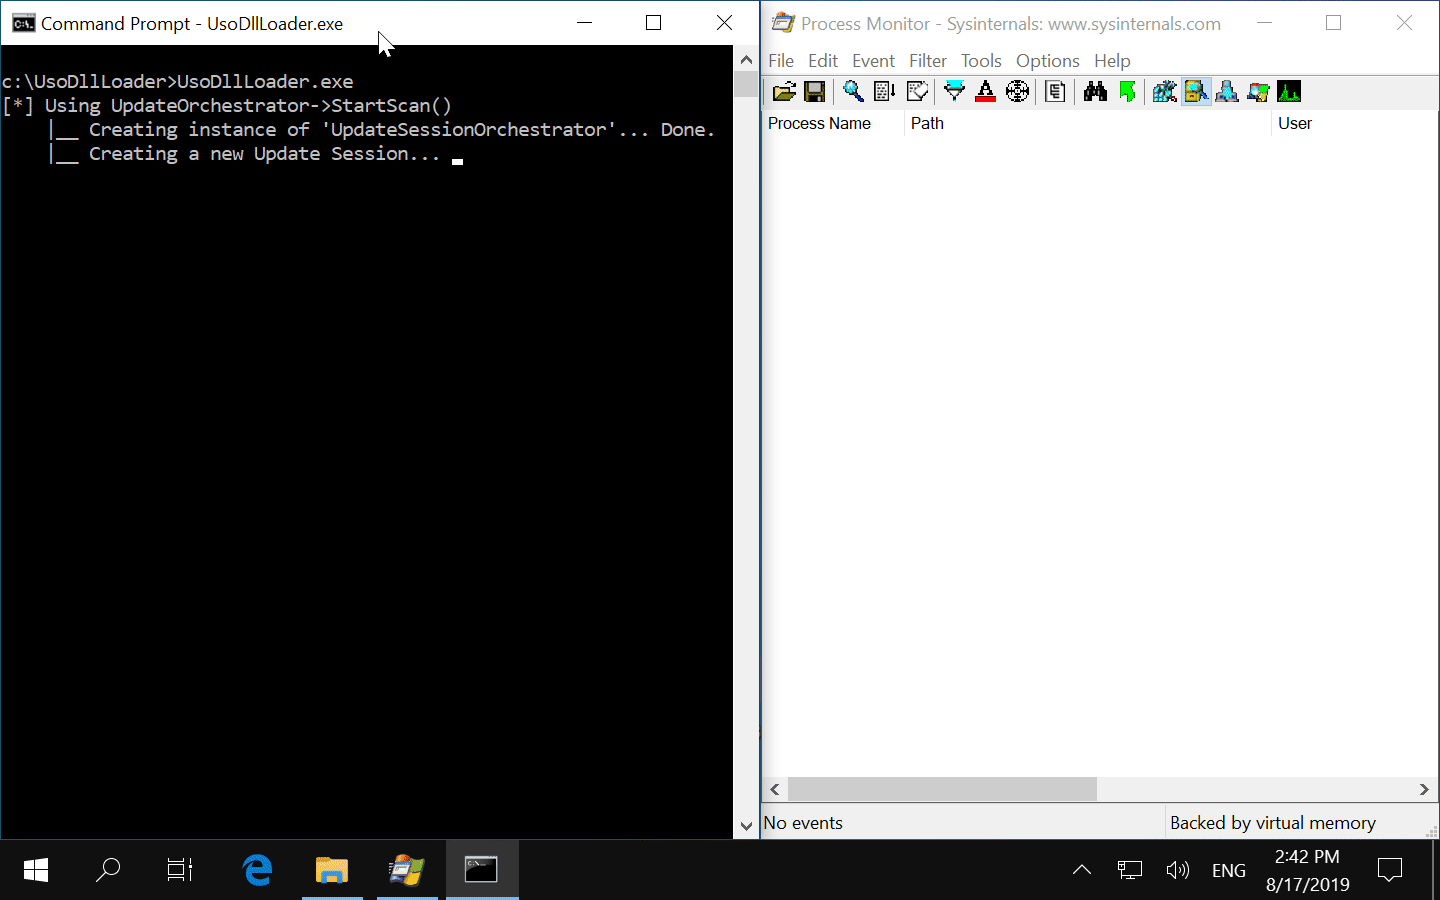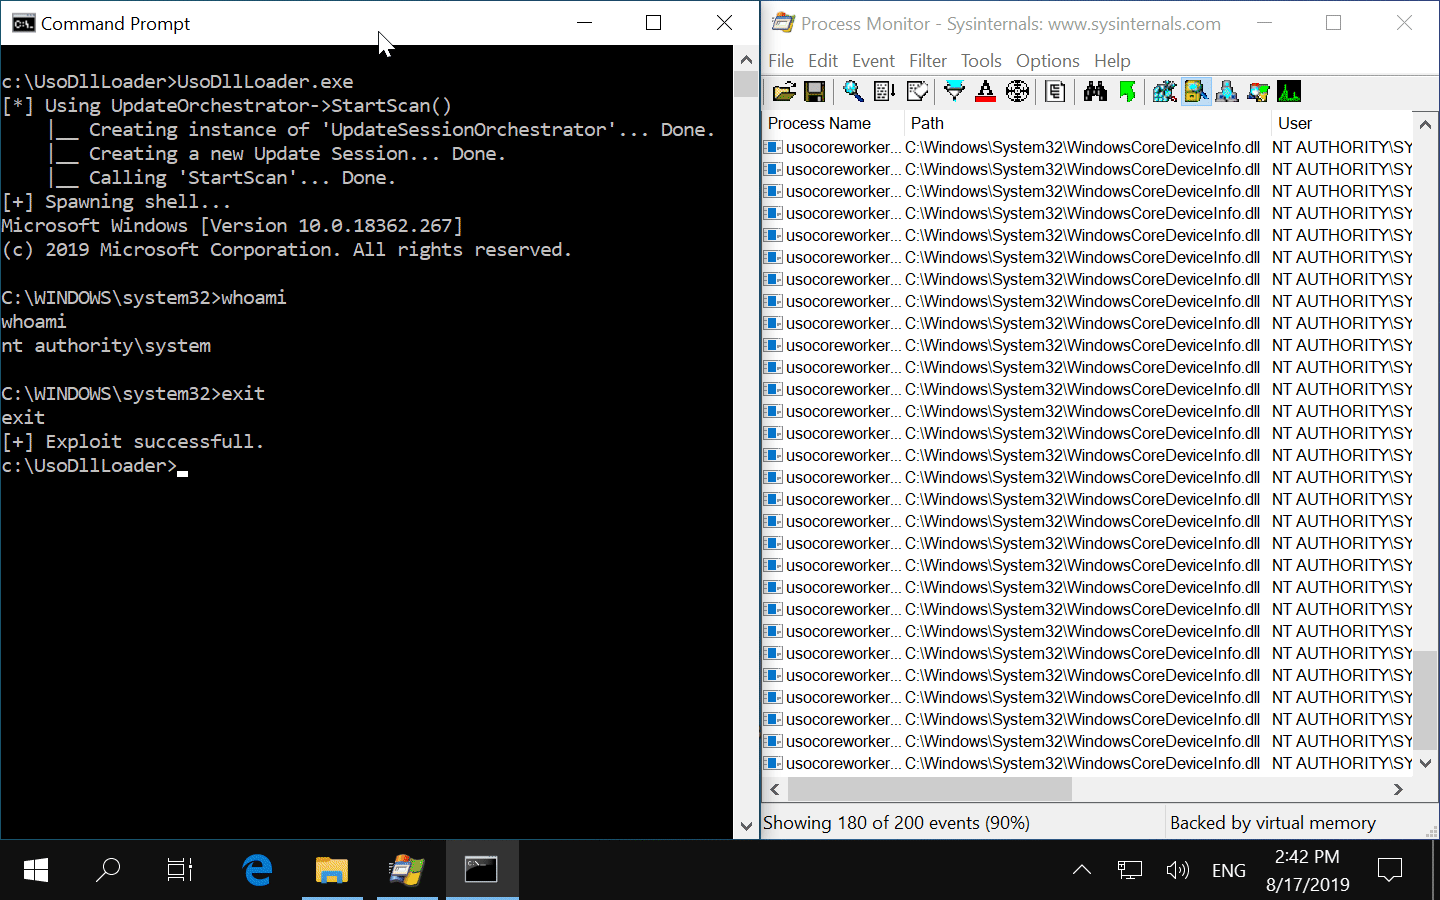 itm4n/usodllloader
Windows – Instrumentalisierung privilegierter Dateischreibvorgänge mit dem Update Session Orchestrator-Dienst
 andreisss/ksldump
KslDump — Warum ein eigenes Messer mitbringen, wenn Defender bereits eines in der Küche hinterlassen hat?
 securethelogs/redrabbit
Red Team PowerShell-Skript
 ionescu007/faxhell
Eine Bind Shell unter Verwendung des Faxdienstes und eines DLL-Hijacks








