
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 musa-xvi/active-directory-badsuccessor
Ein TryHackme-Raum, der die Ausnutzung von CVE-2025-53779 unter Windows behandelt
 veereshgadige/aziot-cctv-cve-2025-50777
CVE-2025-50777: Root-Zugriff und Klartext-Anmeldedaten-Offenlegung in AZIOT Smart CCTV
 vaibhavkrishna12004/ubuntu-privesc-lab
Vollständiger Penetrationstest-Workflow: Credential Brute Force, SSH-Zugriff und Privilegieneskalation (CVE-2021-4034)
 sandesh9978/cve-2022-0185-analysis-and-exploit
Forschung und Proof-of-Concept für die CVE-2022-0185 Linux-Kernel-Heap-Overflow-Sicherheitslücke.
 prabeershakya/cve-2022-0185-poc
Proof-of-Concept-Exploit für CVE-2022-0185, einen Heap-Pufferüberlauf im Linux-Kernel, der lokale Privilegienausweitung und Container-Escape über…
 tiger3080/cve-2025-9267
Seagate Toolkit für Windows (Installer <2.35.0.6) ist anfällig für unsicheres DLL-Laden. Der Installer lädt DLLs aus dem Arbeitsverzeichnis ohne…
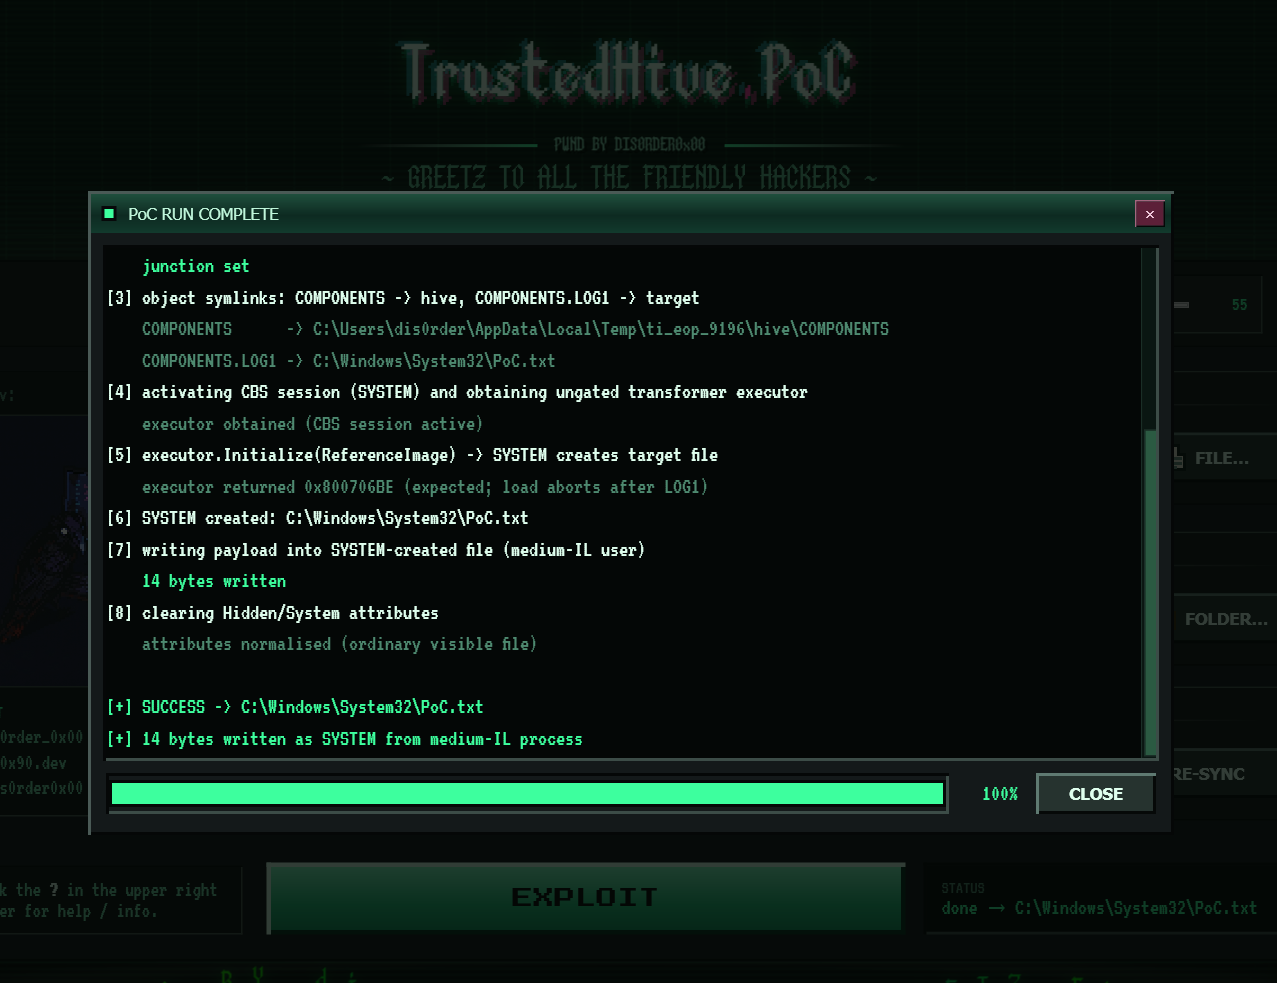 dis0rder0x00/trustedhive
LPE-Proof-of-Concept für Windows 11, das das COM-Objekt der Component Based Servicing (CBS)-Sitzung von TrustedInstaller und Junctions für beliebiges…
 mas0nshi/cve-2026-112445
Proof-of-Concept für CVE-2026-112445, eine lokale Rechteausweitung unter macOS, bei der ein unprivilegierter Konsolenbenutzer den launchd-Job…
 minime794/copyfail
Linux lokale Privilegieneskalation Exploit für CVE-2026-31431, überschreibt den Page-Cache von SUID-Binärdateien über die AF_ALG Kernel-Krypto-API,…
 hackspeak/cve-2026-62735
Lokaler Privilege-Escalation-Exploit für den Windows-HTTP.sys-Integer-Overflow (CVE-2026-62735), der einen Absturz und eine vollständige SYSTEM-Shell…
 xn0kkx/cve-2026-31431_copyfail_linuxkernel_lpe
# Pädagogische Neufassung des Copy-Fail-PoC (CVE-2026-31431) — Linux-Kernel-LPE über algif_aead-In-Place-Krypto + splice()-Page-Cache-Schreibvorgang
 sudoytang/copyfail-arm64
Analyse und ARM64-Reproduktion von Copy Fail (CVE-2026-31431)
 kwilck/copyfail
Kopierfehler (CVE-2026-31431) ist ein Logikfehler im algif_aead-Modul des Linux-Kernels – Teil der AF_ALG-Userspace-Krypto-API. Er wurde am 29. April…
 gr-1m/cve-2026-31431
Golang-Neufassung des Exploits für die lokale Rechteausweitung Copy Fail (CVE-2026-31431), der den Page Cache beschädigt, um Root-Rechte auf…
 yoshino-s/cve-2025-62506
Verifikationsskript für CVE-2025-62506, eine Privilege-Escalation-Schwachstelle in MinIO-Dienstkonten, das testet, ob eingeschränkte Konten…
 baph00met/cve-2026-41651
Proof-of-Concept-Exploit für CVE-2026-41651, eine lokale Privilegieneskalation durch TOCTOU in PackageKit, mit technischer Analyse, Erkennungslogik…
 thecybergeek/cve-2026-3888-snap-confine-systemd-tmpfiles-lpe
Lokaler Privilege-Escalation-Exploit für CVE-2026-3888, der auf snap-confine und systemd-tmpfiles unter Ubuntu abzielt und SUID- sowie…
 sndav/cve-2026-31431-advanced-exploit
Exploit für CVE-2026-31431, eine AF_ALG-AEAD-Page-Cache-Schreibschwachstelle im Linux-Kernel, die unprivilegierten beliebigen 4-Byte-Schreibzugriff…








