
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 cerberusmrxi/langflow-cve-2026-33017-exploit
CVE-2026-33017 Exploitation-Tool für Langflow <1.9.0. Bietet Reverse Shells, Befehlsausführung, Dateioperationen, Persistenz und automatisierte…
 1neptune/dirtyfrag
Füge den lokalen Privilege-Escalation-Exploit für go CVE-2026-43284 / CVE-2026-43500 (dirtyfrag) hinzu
 george0papasotiriou/cve-2026-21008-kubernetes-service-account-token-mounted-in-hostpath
Proof-of-Concept-Exploit für die Offenlegung von Kubernetes-Service-Account-Tokens über hostPath-Mounts; enthält eine verwundbare Pod-YAML und ein…
 kranti08/cve-2021-3156-baron-samedit
Exploitation und Mitigationsanalyse des heap-basierten Pufferüberlaufs CVE-2021-3156 in sudo
 ill-deed/cve-2025-32463_illdeed
Privilege escalation exploit für CVE-2025-32463 mittels eines schädlichen NSS-Moduls, injiziert über sudo -R. Diese Version erstellt ein verstecktes…
 antid00t/cve-2026-15989
Python-PoC-Scanner für CVE-2026-15989, der unauthentifizierte Rolleninjektion in WordPress Super Forms ausnutzt, um Admin-Konten zu erstellen und den…
 manizada/pppoeject
Linux-Kernel-PoC zur lokalen Rechteausweitung für CVE-2026-68121, das PPPoE, FUSE und IP6GRE verkettet, um Kernel-Speicher zu korrumpieren und…
 maxprog-svg/cve-2026-68820_mass_exploit
Automatisierter lokaler Privilege-Escalation-Exploit für Windows 10/11, der auf AFD.sys use-after-free abzielt, um SYSTEM-Rechte zu erlangen, mit…
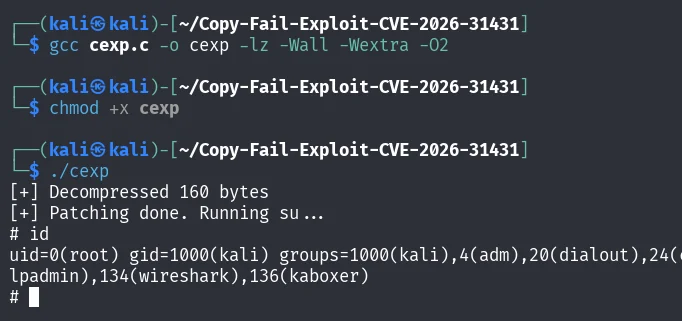 beatbeast007/linux-copyfail-c-version-cve-2026-31431
Saubere C-Implementierung des Copy Fail Linux Local Privilege Escalation Exploits (CVE-2026-31431). Verwendet AF_ALG und splice, um den Page Cache…
 wuzuowei/copy-fail-cve-2026-31431
Exploit für CVE-2026-31431, eine Linux-Kernel-Authencesn-Schwachstelle, die lokale Privilegieneskalation zu Root und Container-Escape über AF_ALG und…
 bugel/cve-2026-43499-m3q-azf1
Dieses Paket ist kein vollständiger Root-Exploit. Es schaltet SELinux auf Permissive um und hält den Reclaim lange genug für Folgearbeiten aufrecht.…
 yeyintminthuhtut/awesome-red-teaming
Liste großartiger Red-Teaming-Ressourcen
 xoreaxeaxeax/rosenbridge
Hardware-Backdoors in x86-CPUs
 samratashok/kautilya
Kautilya - Werkzeug zur einfachen Nutzung von Human Interface Devices für offensive Sicherheit und Penetrationstests.
 coalfire-research/slackor
Ein Golang-Implantat, das Slack als Command-and-Control-Server verwendet.
 cyberark/evasor
Ein Werkzeug, das in der Post-Exploitation-Phase für Blue- und Red-Teams verwendet wird, um APPLICATIONCONTROL-Richtlinien zu umgehen.
 wqry085/poc-deployer-system
Schnelles Tool zur Ausnutzung von CVE-2024-31317 auf Android
 tr3ee/cve-2021-4204
CVE-2021-4204: Linux-Kernel-eBPF Lokale Privilegieneskalation








