
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen
 baka9moe/cve-2021-3156-exp
Exploit für CVE-2021-3156, einen heap-basierten Pufferüberlauf in sudo, der eine lokale Privilegienerweiterung auf Root auf verwundbaren Systemen…
 spiralbl0ck/guide-and-theoretical-code-for-cve-2023-35674
Leitfaden und theoretischer Code für CVE-2023-35674
 d3ndr1t30x/cve-2022-37706
Privilege-Eskalations-Exploit-Skript für die Boardlight-Maschine auf HackTheBox. Ich hatte Zugriff als Benutzer Larissa und führte dieses Skript aus…
 b1ack0wl/cve-2020-1472
Exploit für CVE-2020-1472 (ZeroLogon), der das Passwort des Domänencontroller-Kontos zurücksetzt und DCSync für die vollständige…
 ejlevin99/sudo-security-bypass-vulnerability
Exploit für CVE-2019-14287, der die Sicherheitsbeschränkungen von sudo umgeht, um auf verwundbaren Linux-Systemen erhöhte Privilegien zu erlangen.
 dkstar11q/cve-2024-26229-lpe
CWE-781: Fehlerhafte Adressvalidierung bei IOCTL mit METHOD_NEITHER-E/A-Steuercode
 bytecode77/r77-rootkit
Dateiloses Ring-3-Rootkit mit Installer und Persistenz, das Prozesse, Dateien, Netzwerkverbindungen usw. verbirgt.
 ahmedkhlief/ninja
Open-Source-C2-Server für Stealth-Red-Team-Operationen
 quentinhardy/pytmipe
Python-Bibliothek und Client für Token-Manipulationen und Identitätswechsel zur Privilegienerweiterung auf Windows
 ssteelfactor-oss/kestrel
Sicherheits-Enumerationstool für Active Directory mit geringer Beobachtbarkeit, das native ADSI/COM-Schnittstellen nutzt. Enumeriert ACLs,…
 ianxtianxt/ms14-068
Domain-Penetrationstool
 4d4j/cormem-read-poc
Dieses Tool demonstriert CVE-2026-38194, eine Schwachstelle im Teledyne Digital Imaging Sapera Memory Manager (v9.0.0.0 und darunter). Der…
 i-redbyte/android-badbinder-demo
Demo CVE-2019-2215 (Bad Binder) für Android Q
 no-22-github/unplus
CVE-2026-43499 Pro-Boot-Root-Exploit — Kernlogik (arm64 Android GKI 6.6)
 mranonymous234/sandbox-escape-ios-18.0-26.0
Dies nutzt CVE-2025-43407 als Exploit und wird noch getestet – eine Funktionsgarantie gibt es nicht.
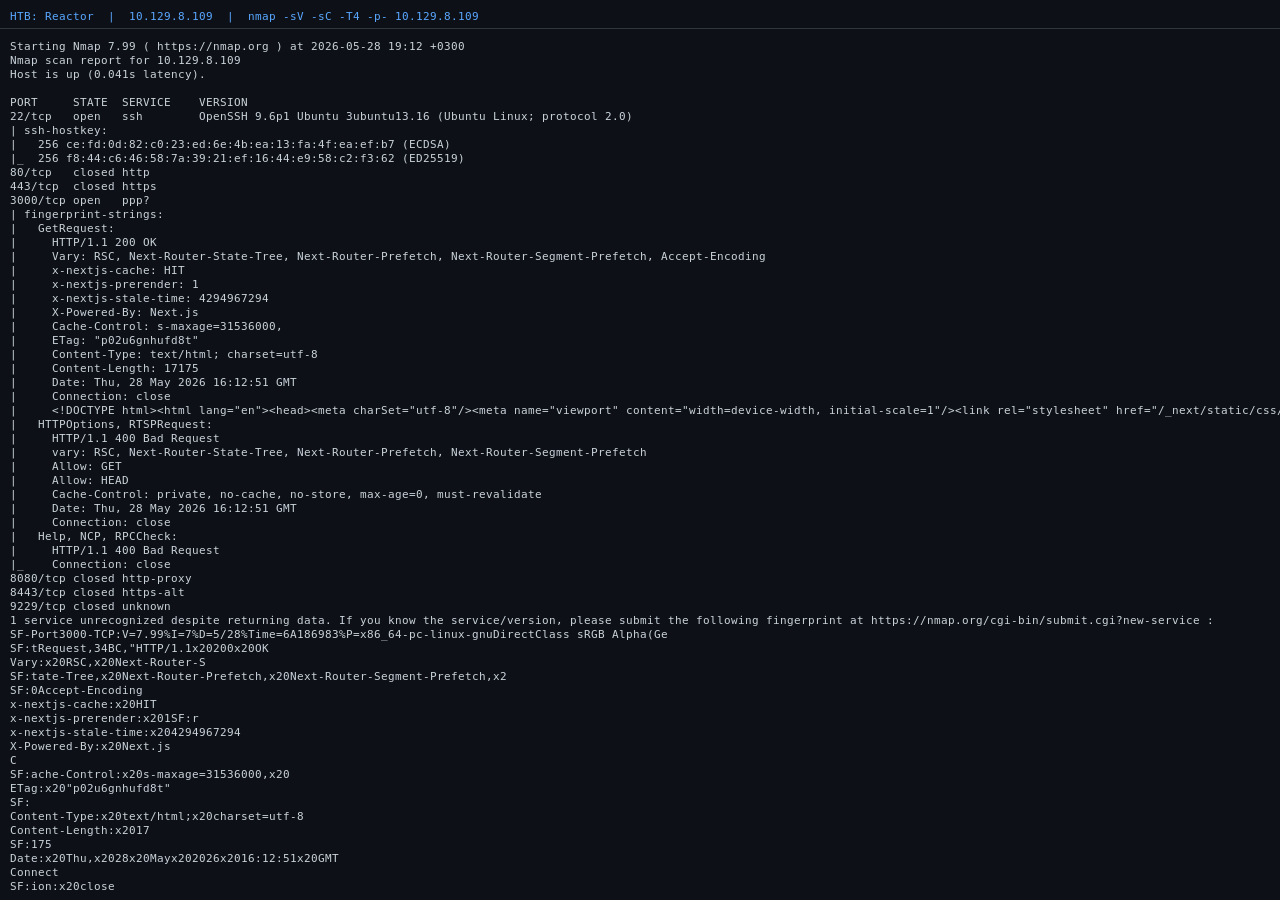 sonnycroco/htb-reactor-linux-machine-walkthrough
Kompletter Walkthrough der HTB-Maschine Reactor – CVE-2025-55182 ausnutzen, um eine Shell zu erlangen, dann Root über einen exponierten…
 spbavarva/cve-2025-46203
PoC für CVE-2025-46203
 sweatyrocket/huawei-p10-cve-2017-8890-unlock
Huawei P10 VTR-L29C432B151 CVE-2017-8890 Exploit-Forschung und die Reise zur Bootloader-Entsperrung








