
 #1
Tools zur Aufrechterhaltung des Zugriffs, zur Erkundung und Erweiterung der Kontrolle in kompromittierten Systemen und Netzwerken.
Kitploit empfohlen
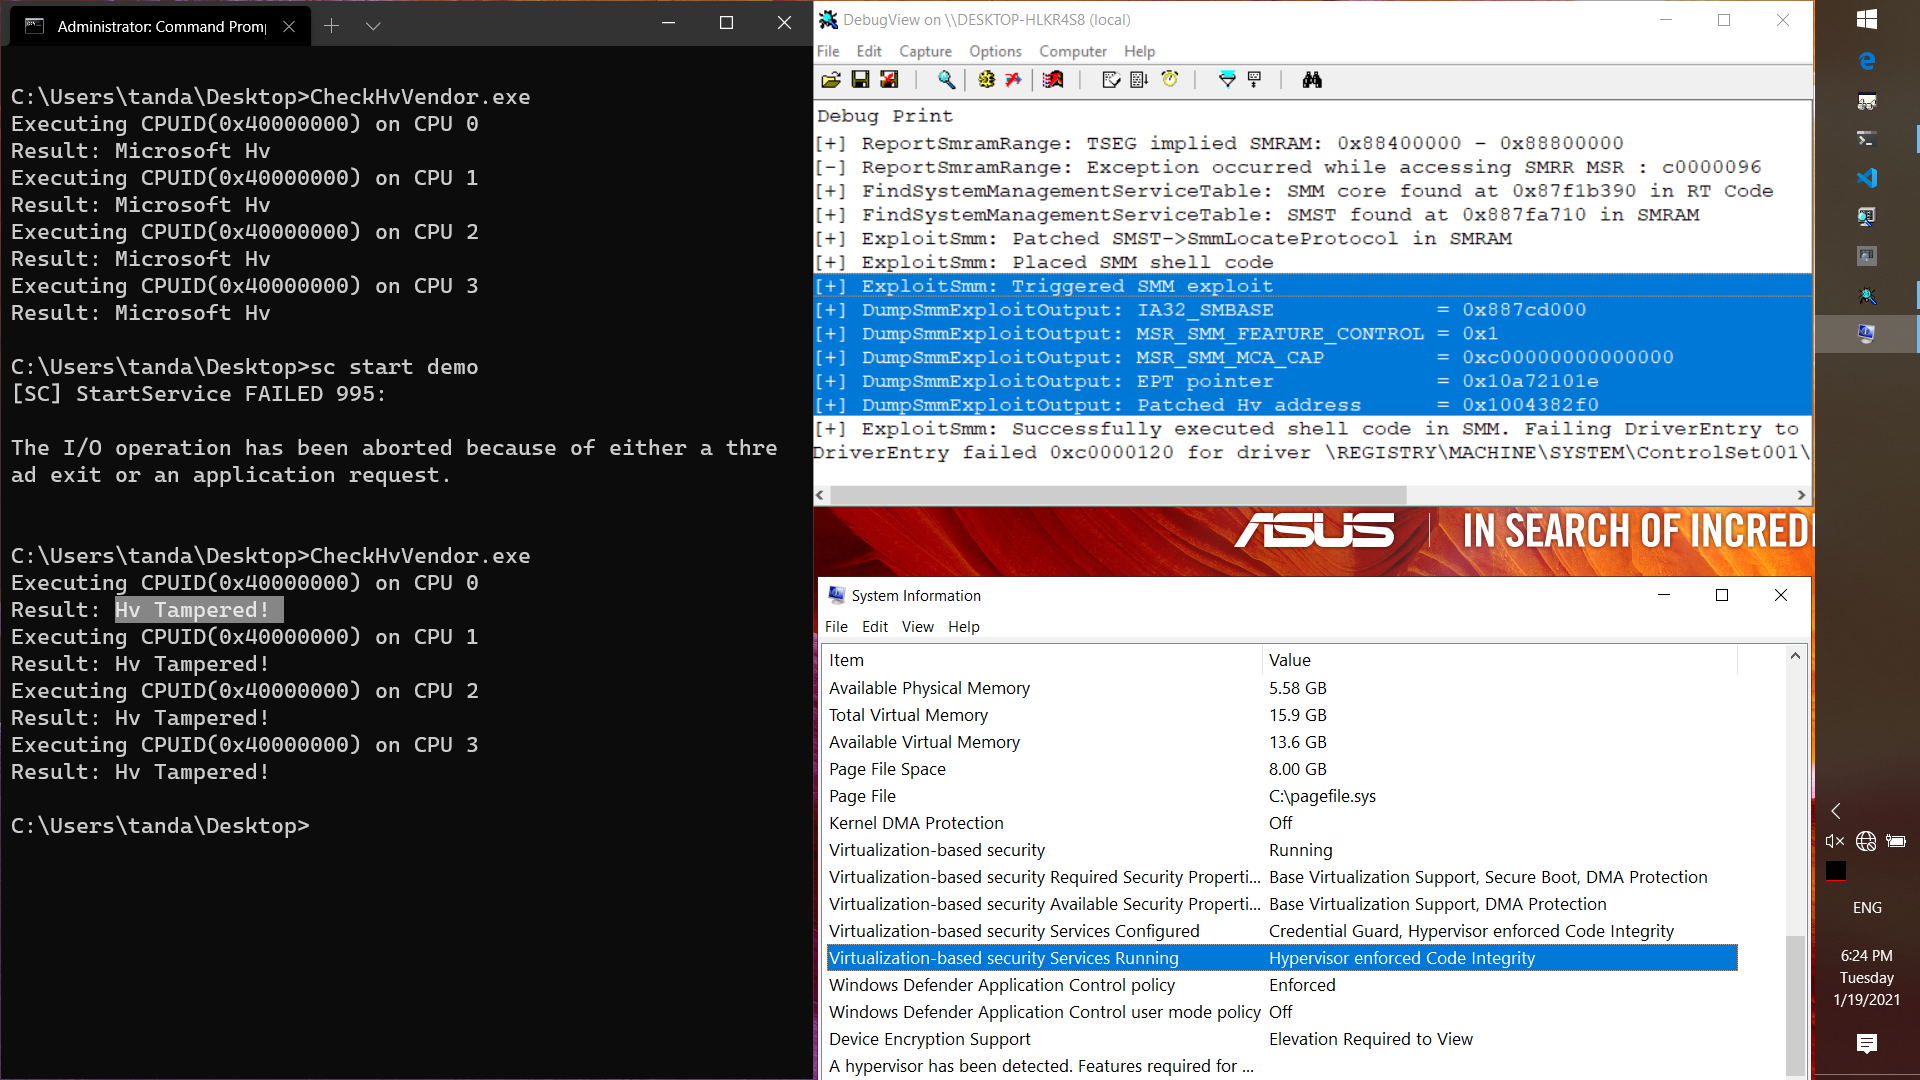
 tandasat/smmexploit
Der Bericht und der Exploit für CVE-2021-26943, die kernel-to-SMM lokale Privilegieneskalations-Schwachstelle in ASUS UX360CA BIOS Version 303.
 s3n4t0r-0x0/rustywater-shellcode-dropper
RustyWater stellt die Hauptnutzlast und das Rückgrat der gesamten gegnerischen Operation bei Angriffen der Static Kitten Gruppe dar.
 pkb1s/sharprelay
C#-Tool, das den WinDivert-Treiber nutzt, um den Windows-Port-445-Verkehr für NTLM-Relay-Angriffe über Cobalt Strike abzufangen und umzuleiten, was…
 cyborgsecurity/poisonapple
CLI-Tool zum Anwenden und Entfernen von macOS-Persistenzmechanismen, entwickelt für Bedrohungsemulation und Red-Team-Operationen. Unterstützt 17…
 idov31/jormungandr
Jormungandr ist eine Kernel-Implementierung eines COFF-Loaders, die es Kernel-Entwicklern ermöglicht, ihre COFFs im Kernel zu laden und auszuführen.
 adepts-of-0xcc/vba-macro-experiments
Sammlung von VBA-Makros, veröffentlicht auf unserem Twitter / Blog
 whotwagner/logrotten
Logrotate-Race-Condition-Exploit, der eine Privilegienausweitung ermöglicht, indem beliebige Dateien, etwa Reverse-Shell-Payloads, in…
 acebond/reversesocks5
Ein einzelner ausführbarer Reverse-SOCKS5-Proxy, geschrieben in Golang.
 ariary/queensono
Golang-Binärdatei zur Datenexfiltration mit ICMP-Protokoll (+ ICMP-Bindshell, HTTP über ICMP-Tunneling, ...)
 tw1sm/pysqlrecon
Offensives MSSQL-Toolkit geschrieben in Python, basiert auf SQLRecon
 xaitax/totalrecall
Dieses Tool extrahiert und zeigt Daten aus der Recall-Funktion in Windows 11 an und bietet eine einfache Möglichkeit, auf Informationen über die…
 outflanknl/external_c2
POC für externes C2 von Cobalt Strike
 praetorian-inc/swarmer
Ein Werkzeug, um Windows-Registry-Exportdateien in Windows-Hive-Dateien zu konvertieren, die verwendet werden können, um NTUSER.MAN zu ersetzen
 internetangel/zerocrumb
Dumping App Bound geschützter Anmeldedaten & Cookies ohne Berechtigungen.
 deathshotxd/comment2shell
Zero-Click-Pre-Auth-WordPress-CVE-2026-93485-Exploit-Kette: gespeichertes XSS in wpautop() eskaliert zum Admin-Session-Plugin-Upload und einer…
 octoberfest7/eventvieweruac_bof
Beacon Object File-Implementierung eines UAC-Bypasses durch Event Viewer-Deserialisierung
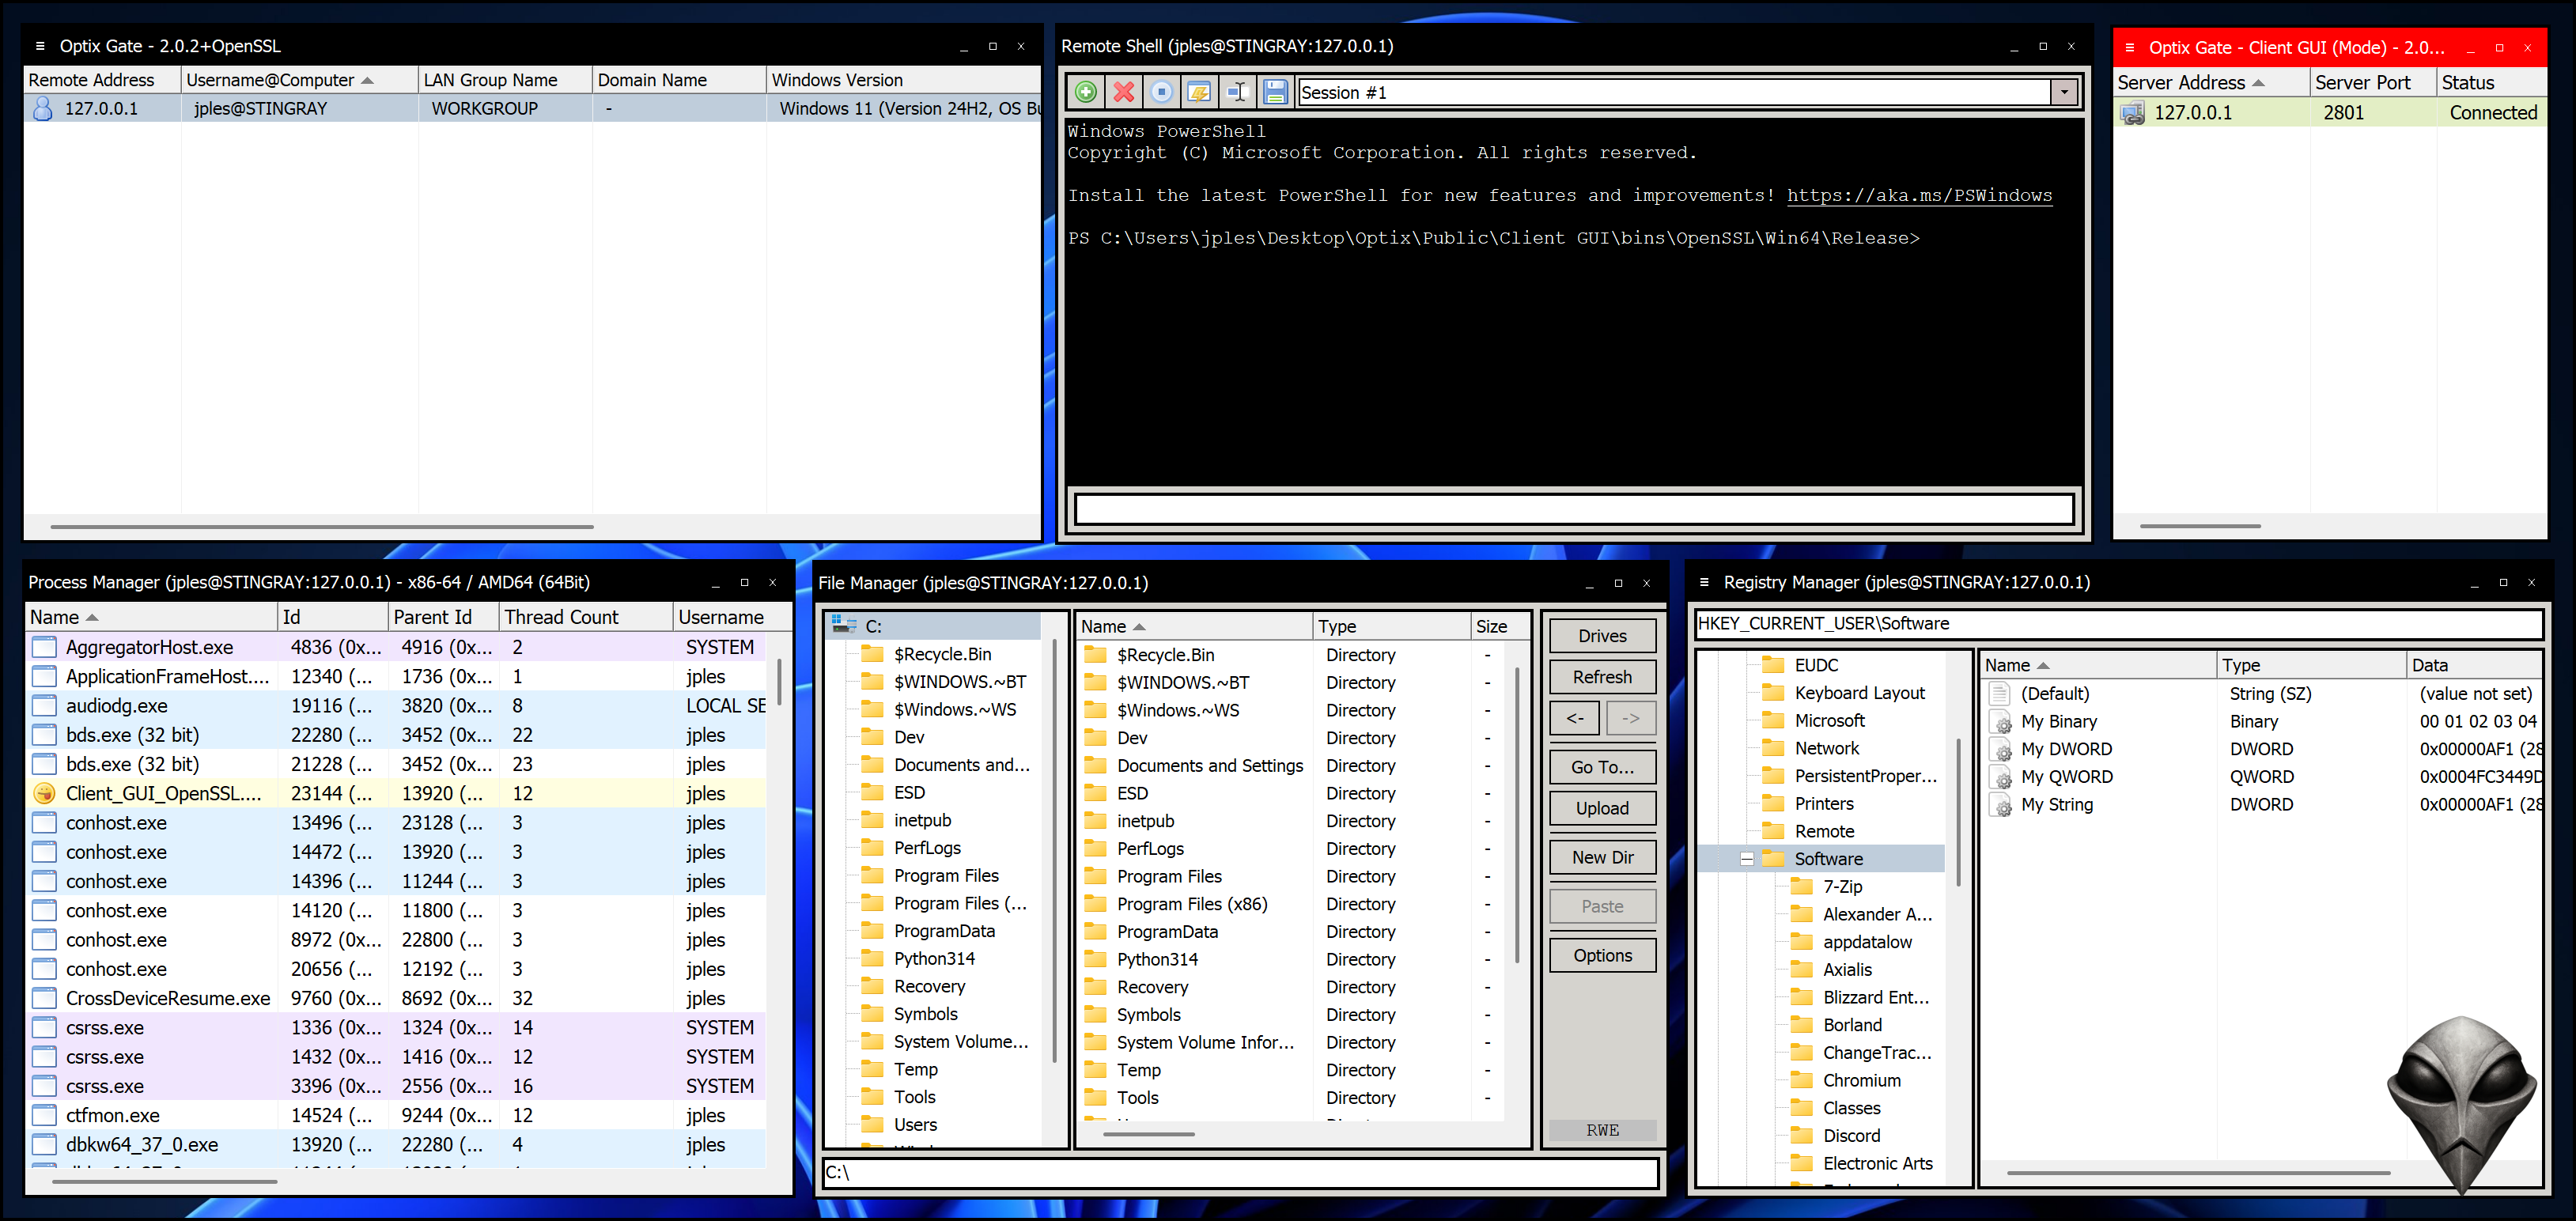 darkcodersc/optixgate
Open-Source-Mehrzweck-Remotezugriffstool für Microsoft Windows
 synacktiv/invoke-runaswithcert
Ein PowerShell-Skript zur Durchführung der PKINIT-Authentifizierung mit der Windows-API von einem nicht in die Domäne eingebundenen Rechner aus.








