
 #1
Tools zur Erkennung offener Ports, Dienste und potenzieller Zugangspunkte auf Netzwerkgeräten.
Kitploit empfohlen

 ronankongala/metasploit-pentest-report
Autorisierter Penetrationstest gegen Metasploitable2 und TryHackMe Blue. 3 CVEs ausgenutzt (CVE-2011-2523, CVE-2007-2447, CVE-2017-0144), 4 Findings…
 marco-lancini/goscan
Interaktiver Netzwerkscanner
 ullaakut/gorsair
Gorsair gibt Root-Zugriff auf entfernte Docker-Container, die ihre APIs offenlegen.
 morpheuslord/gpt_vuln-analyzer
Verwendet ChatGPT API, Bard API und Llama2, Python-Nmap, DNS Recon, PCAP und JWT Recon-Module und verwendet das GPT3-Modell, um…
 daniel-cues/nmapgui
Erweiterte grafische Benutzeroberfläche für NMap
 shizzz477/msploitego
Pentesting-Suite für Maltego, basierend auf Daten in einer Metasploit-Datenbank
 leviathan36/trigmap
Ein Wrapper für Nmap, um schnell Netzwerkscans durchzuführen
 jehadalqurashi/blackdir-framework
Webanwendungs-Schwachstellenscanner
 exbotanical/brutus
erweiterbares Exploitation-Framework, das auf einer modularen Multi-Tasking-Architektur basiert
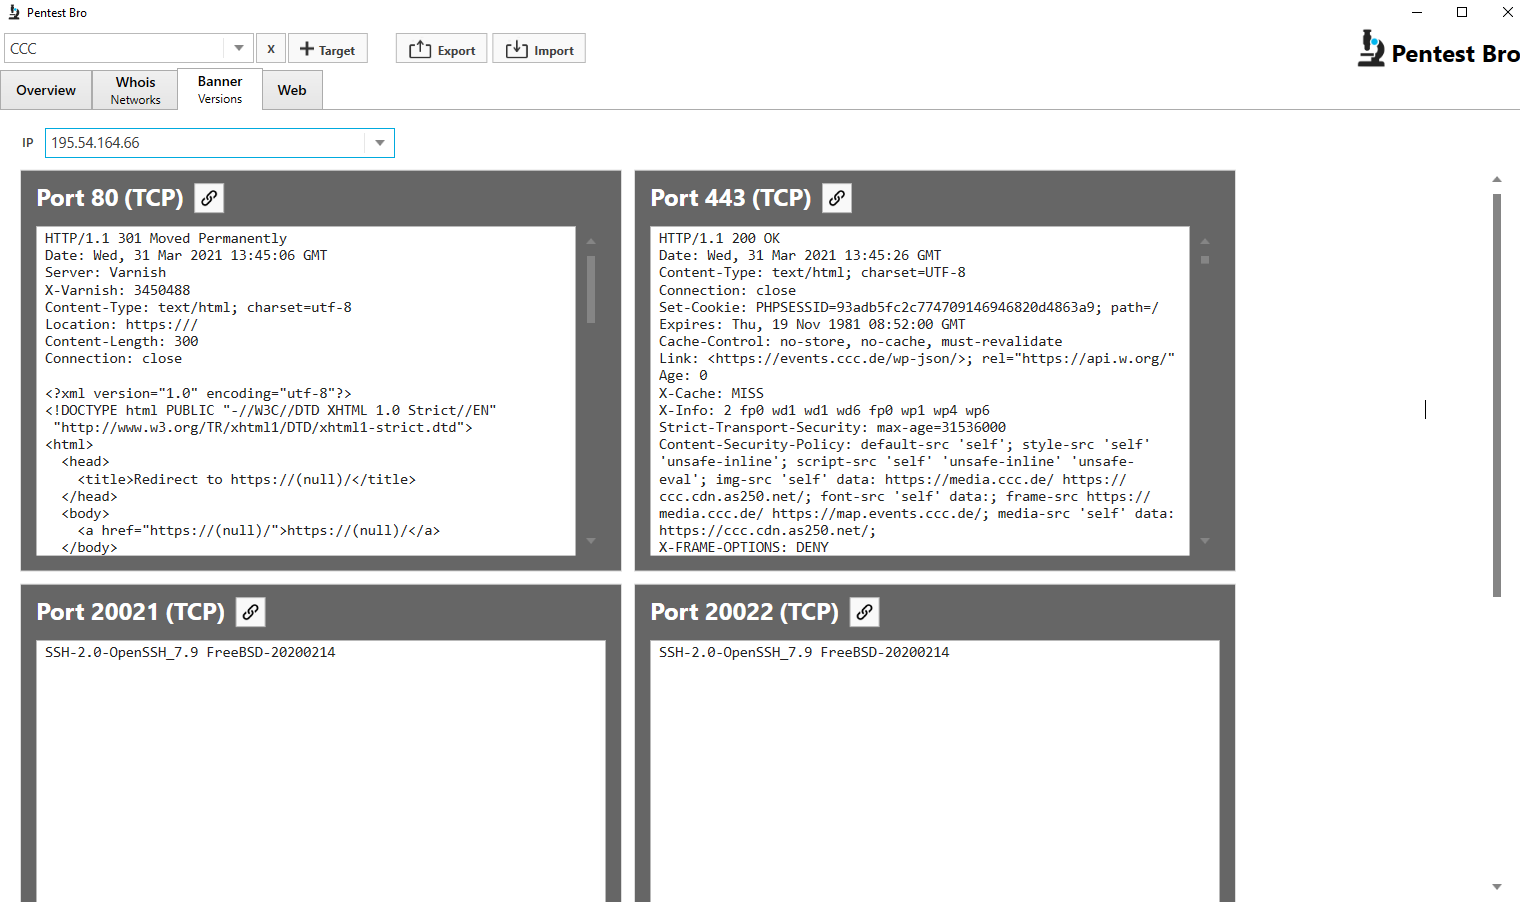 marius-rothenbuecher/pentestbro
Ein Windows-basiertes Aufklärungstool, das Subdomain-Aufzählung, Port-Scanning, Banner-Grabbing, Whois-Abfragen und Web-Pfad-Aufzählung für…
 jsmit260/reachability
Sind die Zielbereiche erreichbar?
 evyatarmeged/raccoon
Ein leistungsstarkes Offensiv-Sicherheitstool für Aufklärung und Schwachstellenscans
 esc4icescesc/skanuvaty
Gefährlich schneller DNS-/Netzwerk-/Port-Scanner
 medbenali/cyberscan
Open-Source-Netzwerkforensik-Toolkit für Paketanalyse, Portscanning, Host-Erkennung und IP-Geolokalisierung. Unterstützt ARP-, ICMP-, TCP-, UDP-Pings…
 joker25000/optiva-framework
Optiva-Framework 🔎 Webanwendungs-Scanner🕵️
 sdnewhop/sdwan-harvester
:globe_with_meridians: Automatische Enumeration und Fingerprinting von SD-WAN-Knoten im Internet

 jas502n/drivelife-pstrojan
TrojanDropper/PS.Maloader.d








