Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
goscan — Interaktiver Netzwerkscanner | Kitploit
Tools/GitHubGitHub/marco-lancini/goscan
SchwachstellenscannerNetzwerkkartierungPort-ScanningInformationsbeschaffungPenetrationstests
GitHubmarco-lancini/goscan

goscan

Interaktiver Netzwerkscanner

Repository anzeigen
1.0k14743vor 6 JahrenVon Kitploit geprüft
Teilen

GoScan ist ein interaktiver Netzwerkscanner-Client mit Autovervollständigung, der Abstraktion und Automatisierung über nmap bietet.

Obwohl es als kleines Nebenprojekt begann, das ich entwickelte, um @golang zu lernen, kann GoScan nun für Host-Erkennung, Port-Scans und Service-Enumeration verwendet werden – nicht nur in Situationen, in denen Tarnung keine Priorität hat und die Zeit begrenzt ist (denken Sie an CTFs, OSCP, Prüfungen usw.), sondern auch (mit einigen Anpassungen in der Konfiguration) bei professionellen Einsätzen.

GoScan eignet sich auch besonders für instabile Umgebungen (denken Sie an unzuverlässige Netzwerkkonnektivität, Fehlen von screen usw.), da es Scans ausführt und deren Zustand in einer SQLite-Datenbank speichert. Scans laufen im Hintergrund (vom Hauptthread getrennt), sodass selbst bei Verbindungsabbruch zur Box, auf der GoScan läuft, Ergebnisse asynchron hochgeladen werden können (mehr dazu weiter unten). Das bedeutet, dass Daten zu verschiedenen Phasen des Prozesses in GoScan importiert werden können, ohne den gesamten Prozess von vorne starten zu müssen, falls etwas schiefgeht.

Darüber hinaus integriert die Service-Enumeration-Phase eine Sammlung anderer Tools (z.B. EyeWitness, Hydra, nikto usw.), die jeweils auf einen bestimmten Dienst zugeschnitten sind.
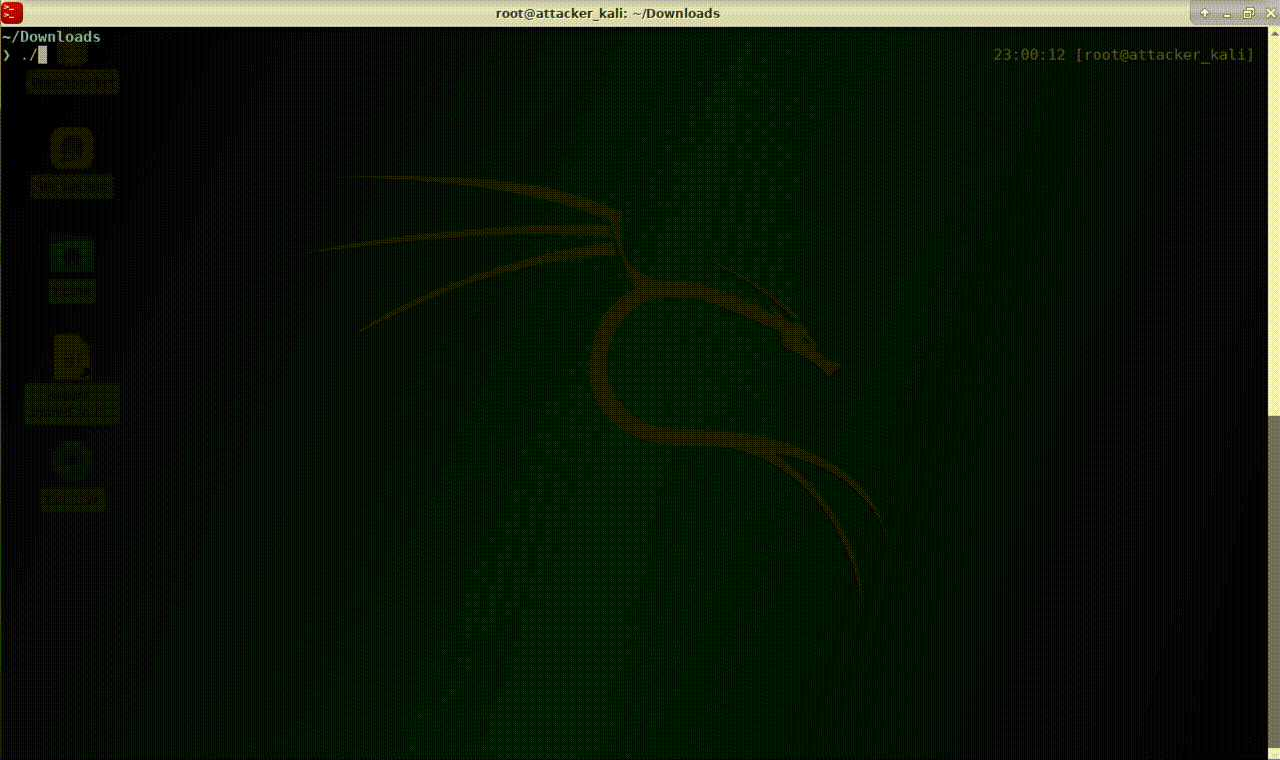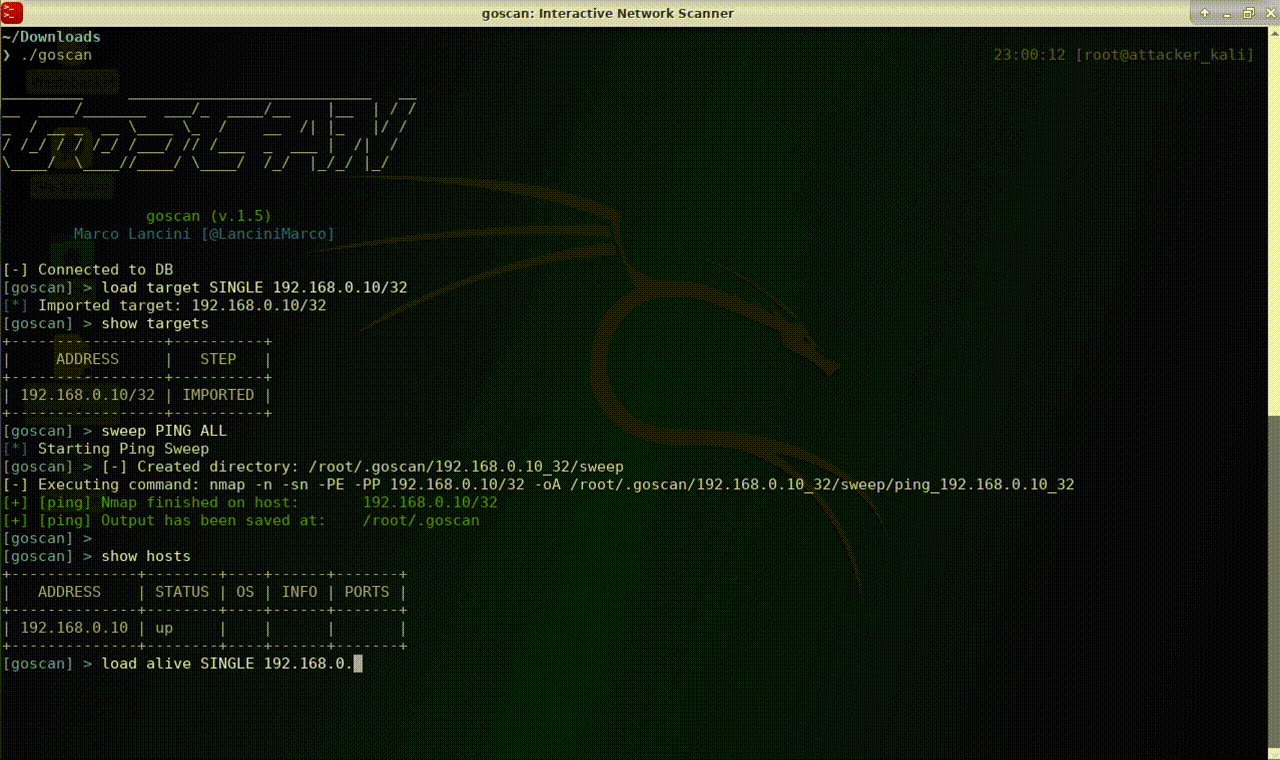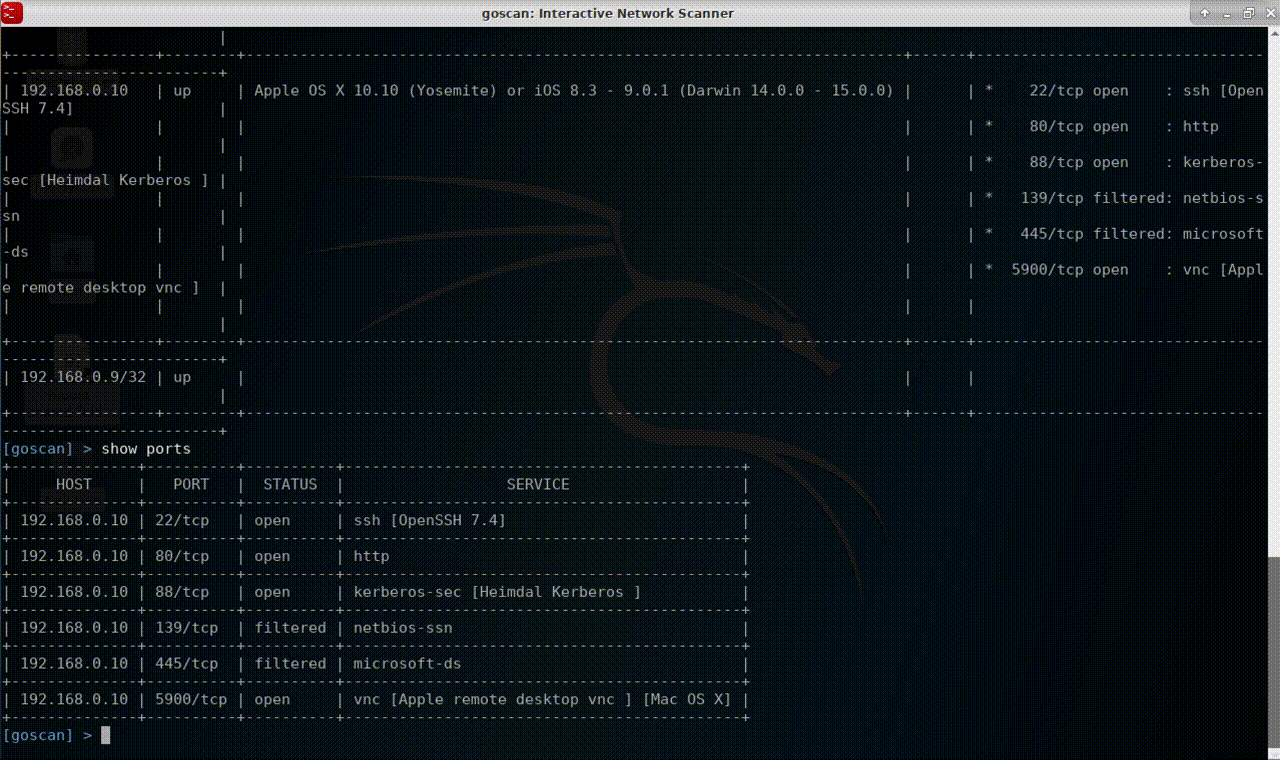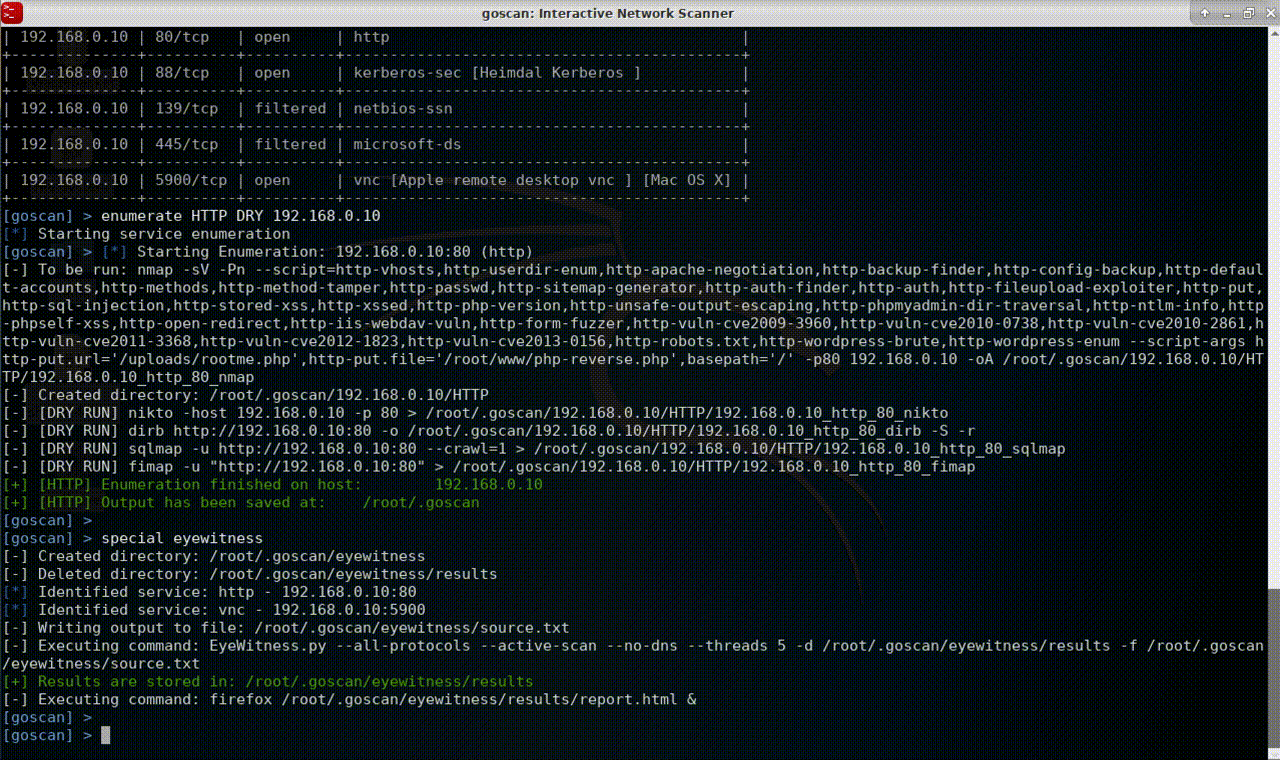
demo

Installation

Binäre Installation (Empfohlen)

Binaries sind auf der Release-Seite verfügbar.

# Linux (64bit)
$ wget https://github.com/marco-lancini/goscan/releases/download/v2.4/goscan_2.4_linux_amd64.zip
$ unzip goscan_2.4_linux_amd64.zip

# Linux (32bit)
$ wget https://github.com/marco-lancini/goscan/releases/download/v2.4/goscan_2.4_linux_386.zip
$ unzip goscan_2.4_linux_386.zip

# After that, place the executable in your PATH
$ chmod +x goscan
$ sudo mv ./goscan /usr/local/bin/goscan

Aus dem Quellcode erstellen

# Clone and spin up the project
$ git clone https://github.com/marco-lancini/goscan.git
$ cd goscan/
$ docker-compose up --build
$ docker-compose run cli /bin/bash

# Initialize DEP
root@cli:/go/src/github.com/marco-lancini/goscan $ make init
root@cli:/go/src/github.com/marco-lancini/goscan $ make setup

# Build
root@cli:/go/src/github.com/marco-lancini/goscan $ make build

# To create a multi-platform binary, use the cross command via make
root@cli:/go/src/github.com/marco-lancini/goscan $ make cross

Verwendung

GoScan unterstützt alle Hauptschritte der Netzwerkerkundung:
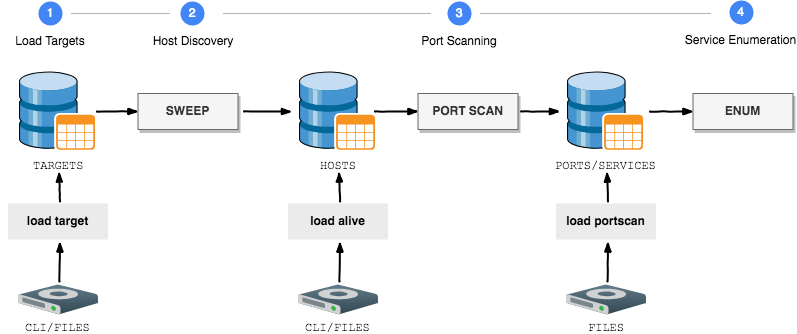
process

SchrittBefehle
1. Ziele laden
  • Ein einzelnes Ziel über die CLI hinzufügen (muss ein gültiges CIDR sein): load target SINGLE <IP/32>
  • Mehrere Ziele aus einer Textdatei oder einem Ordner hochladen: load target MULTI <path-to-file>
2. Host-Erkennung
  • Ping-Sweep durchführen: sweep <TYPE> <TARGET>
  • Oder Ergebnisse einer vorherigen Erkennung laden:
    • Ein einzelnes aktives Host über die CLI hinzufügen (muss /32 sein): load alive SINGLE <IP>
    • Mehrere aktive Hosts aus einer Textdatei oder einem Ordner hochladen: load alive MULTI <path-to-file>
3. Port-Scan
  • Port-Scan durchführen: portscan <TYPE> <TARGET>
  • Oder nmap-Ergebnisse aus XML-Dateien oder einem Ordner hochladen: load portscan <path-to-file>
4. Service-Enumeration
  • Probelauf (nur Befehle anzeigen, ohne sie auszuführen): enumerate <TYPE> DRY <TARGET>
  • Enumeration erkannter Dienste durchführen: enumerate <TYPE> <POLITE/AGGRESSIVE> <TARGET>
5. Spezielle Scans
  • EyeWitness
    • Screenshots von Websites, RDP-Diensten und offenen VNC-Servern erstellen (NUR KALI): special eyewitness
    • EyeWitness.py muss im Systempfad sein
  • (Windows-)Domäneninformationen aus Enumeration-Daten extrahieren
    • special domain <users/hosts/servers>
  • DNS
    • DNS enumerieren (nmap, dnsrecon, dnsenum): special dns DISCOVERY <domain>
    • DNS-Bruteforce: special dns BRUTEFORCE <domain>
    • Reverse DNS-Bruteforce: special dns BRUTEFORCE_REVERSE <domain> <base_IP>
Hilfsprogramme
  • Ergebnisse anzeigen: show <targets/hosts/ports>
  • Einstellungen automatisch konfigurieren durch Laden einer Konfigurationsdatei: set config_file <PATH>
  • Ausgabeordner ändern (standardmäßig ~/goscan): set output_folder <PATH>
  • Standard-nmap-Schalter ändern: set nmap_switches <SWEEP/TCP_FULL/TCP_STANDARD/TCP_VULN/UDP_STANDARD> <SWITCHES>
  • Standard-Wortlisten ändern: set_wordlists <FINGER_USER/FTP_USER/...> <PATH>

Externe Integrationen

Die Service-Enumeration-Phase unterstützt derzeit die folgenden Integrationen:

WASINTEGRATION
ARP
  • nmap
DNS
  • nmap
  • dnsrecon
  • dnsenum
  • host
FINGER
  • nmap
  • finger-user-enum
FTP
  • nmap
  • ftp-user-enum
  • hydra [AGGRESSIVE]
HTTP
  • nmap
  • nikto
  • dirb
  • EyeWitness
  • sqlmap [AGGRESSIVE]
  • fimap [AGGRESSIVE]
RDP
  • nmap
  • EyeWitness
SMB
  • nmap
  • enum4linux
  • nbtscan
  • samrdump
SMTP
  • nmap
  • smtp-user-enum
SNMP
  • nmap
  • snmpcheck
  • onesixtyone
  • snmpwalk
SSH
  • hydra [AGGRESSIVE]
SQL
  • nmap
VNC
  • EyeWitness

Lizenz

GoScan wird unter einer MIT-Lizenz veröffentlicht. Details finden Sie in der Datei LICENSE.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    260
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →